01
Optimización de costos
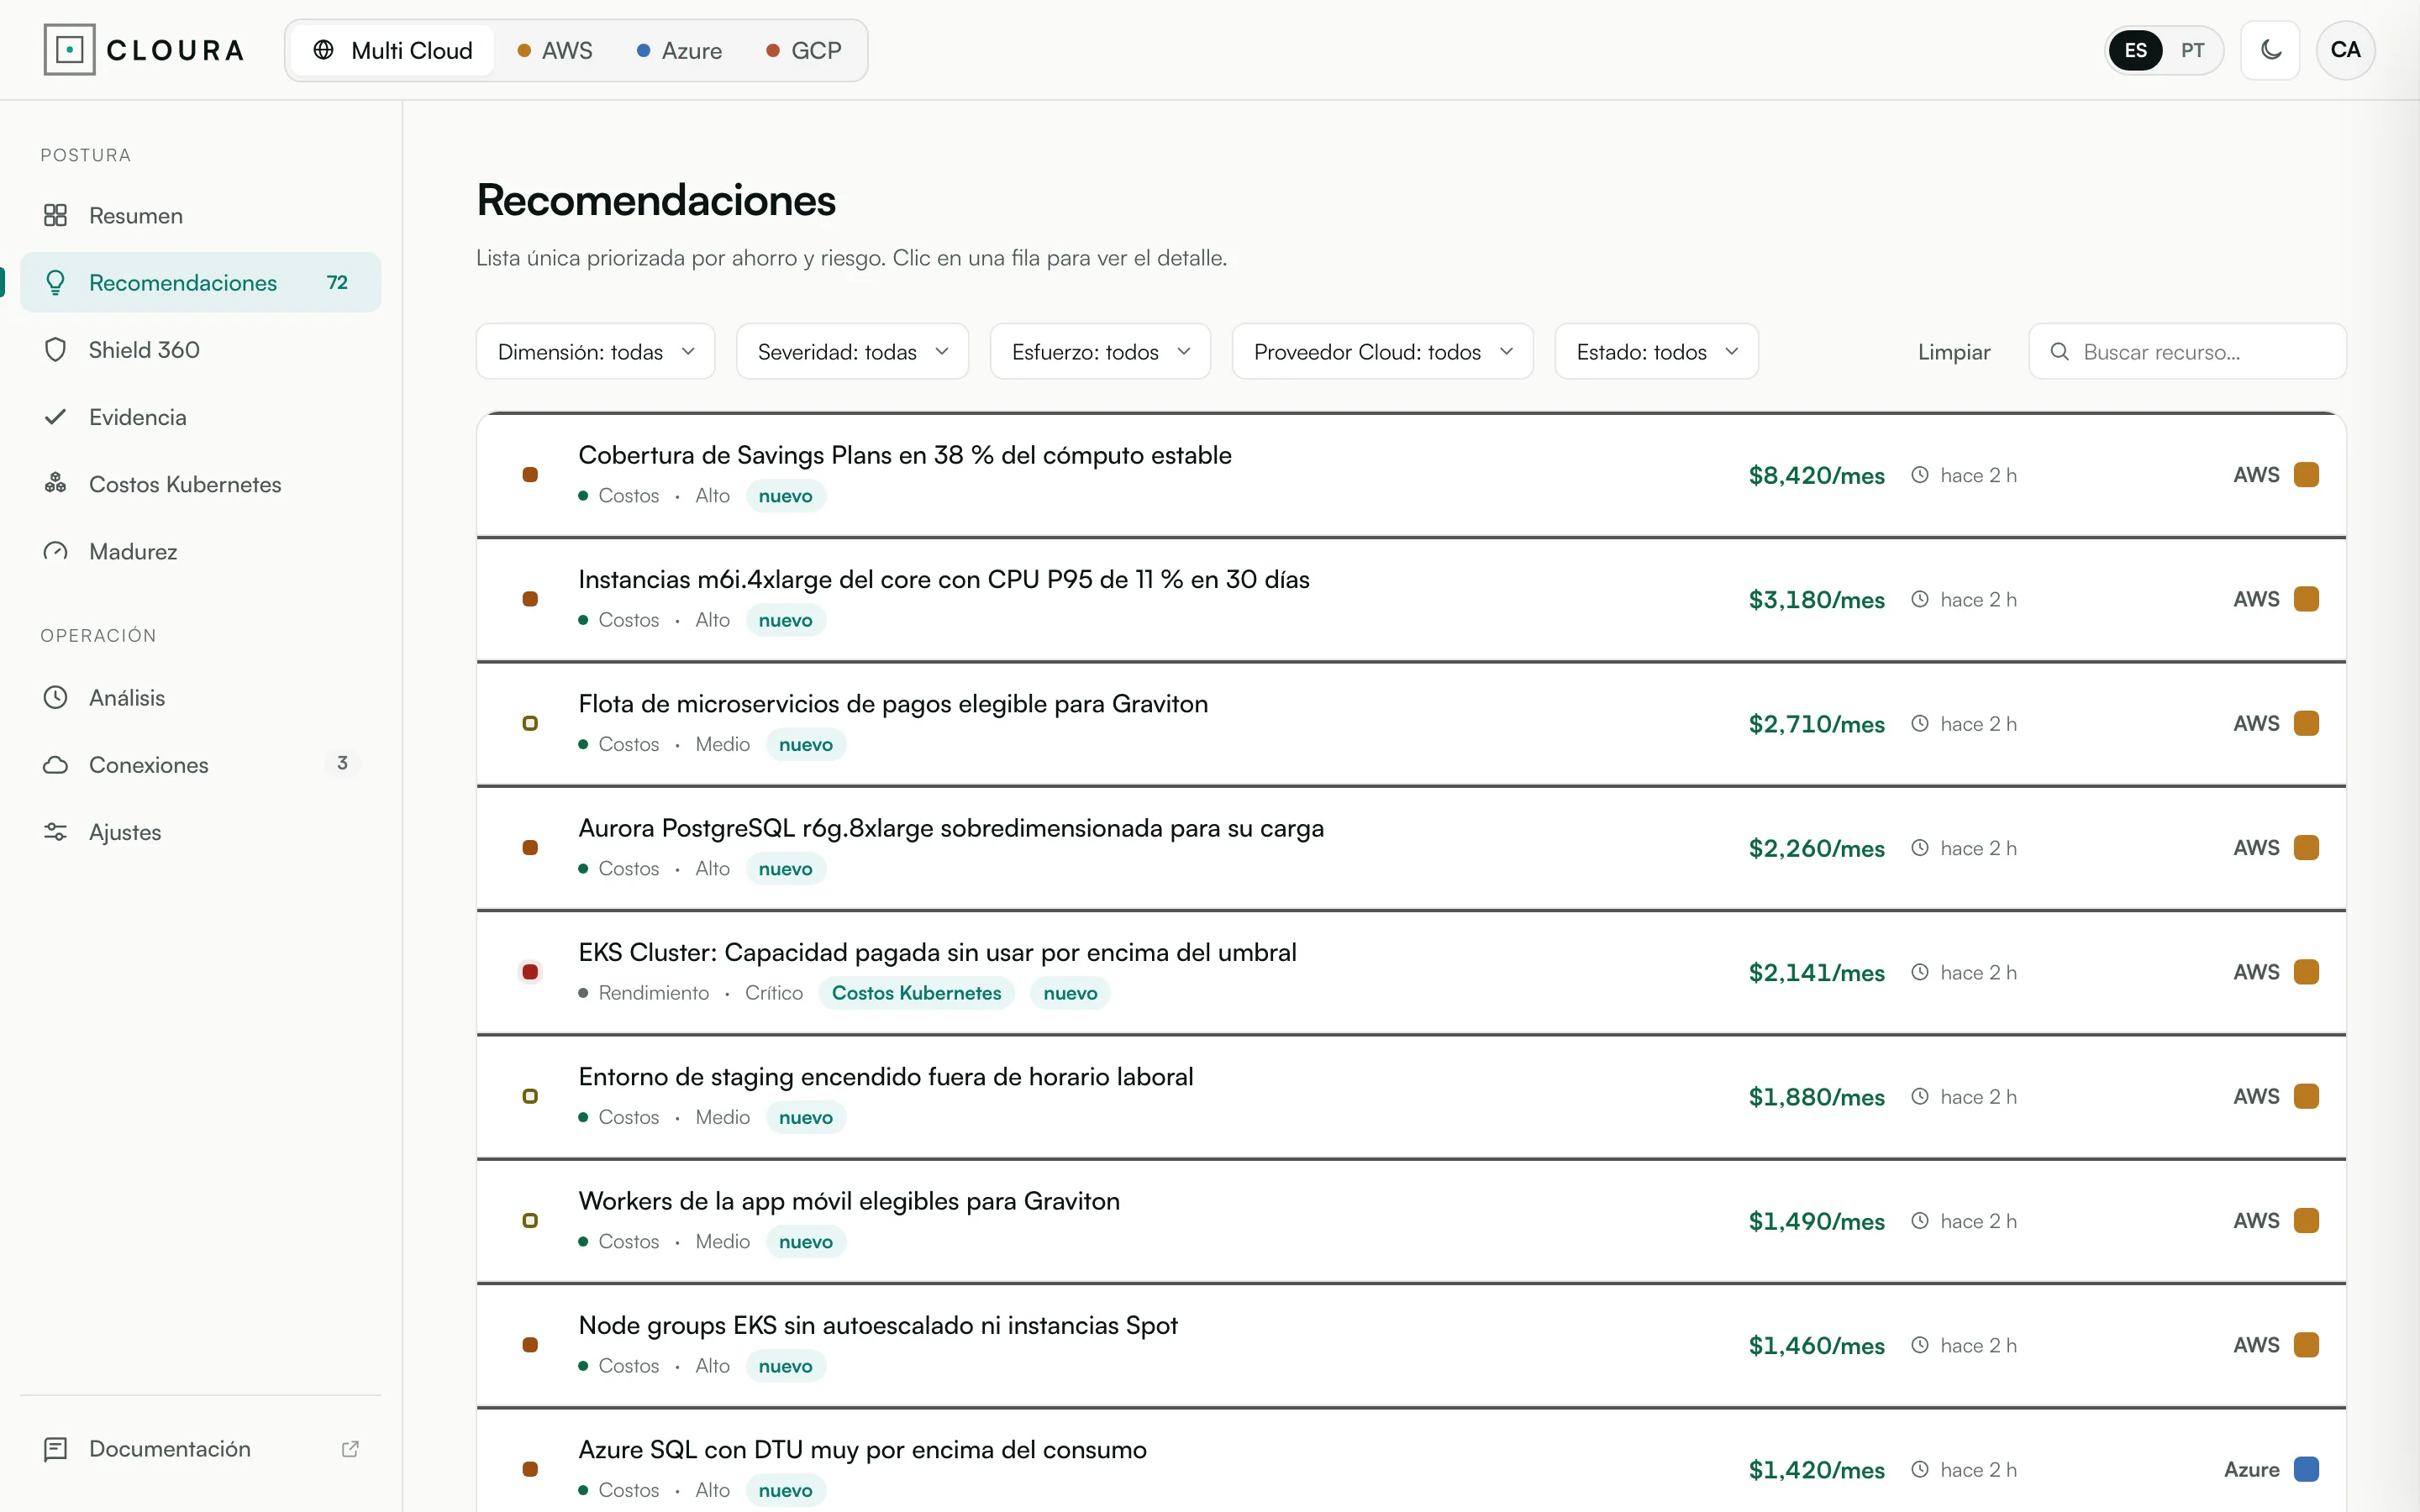
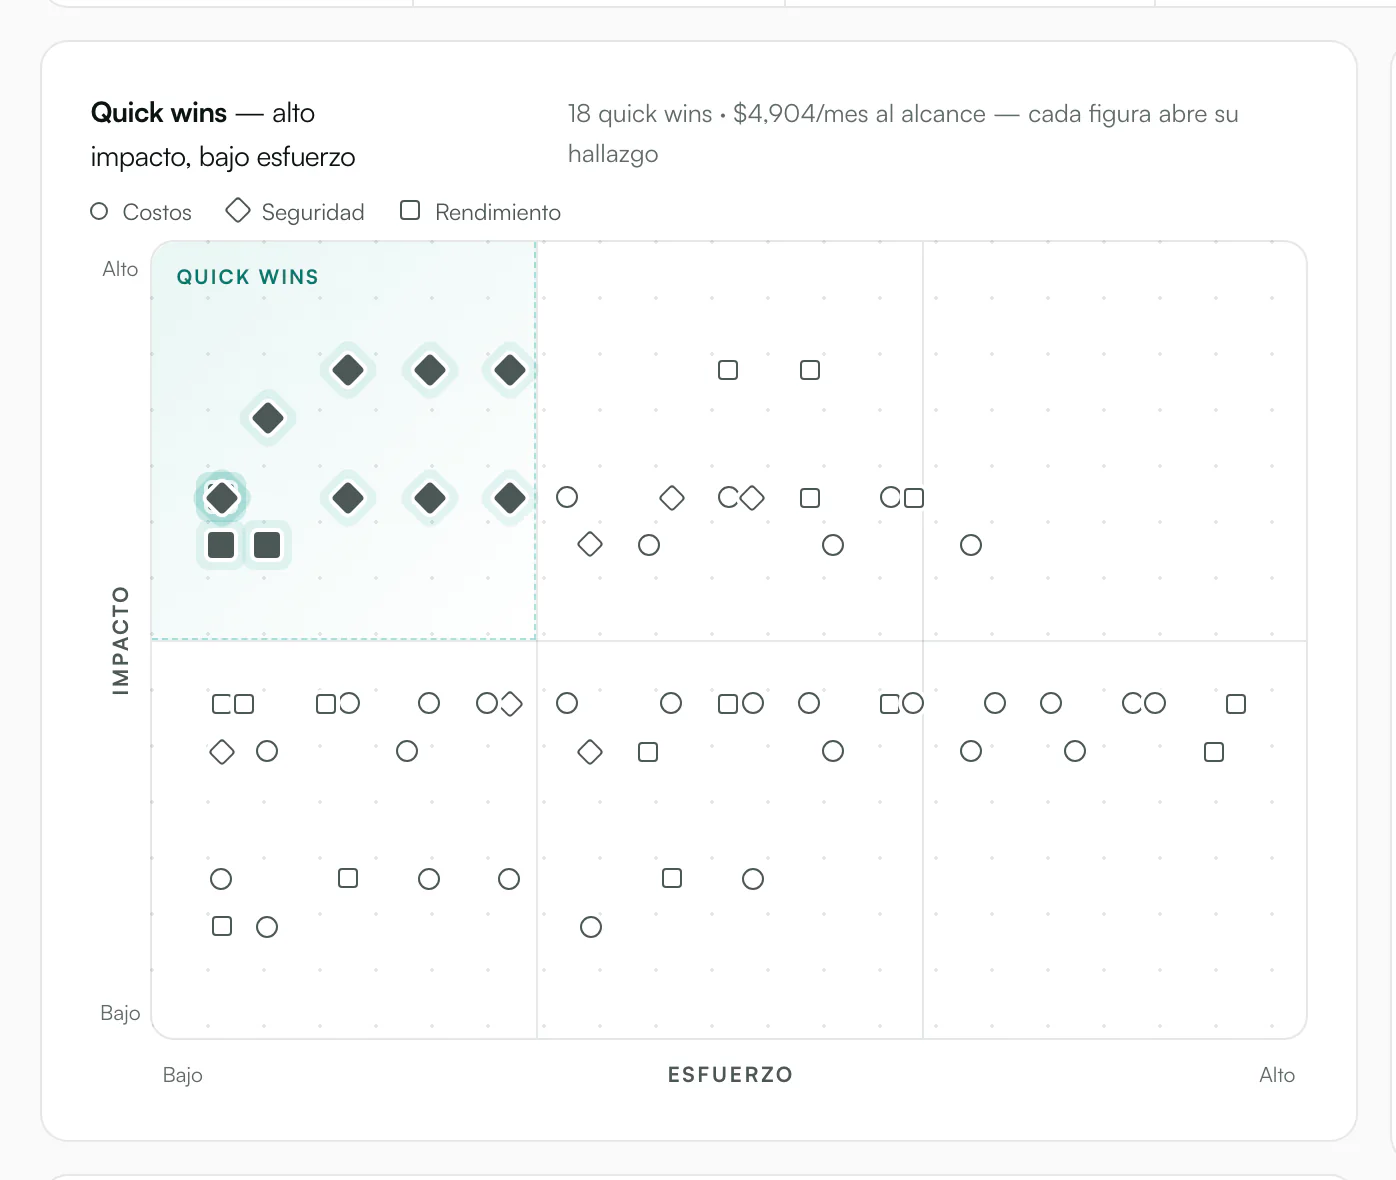
Detecta desperdicio, recursos ociosos y sobreaprovisionamiento, y explica qué cambió desde el análisis anterior.
AGENTES DE IA · AWS · AZURE · GCP · READ-ONLY
Cloura analiza tu infraestructura en AWS, Azure y GCP con acceso de solo lectura: agentes especializados evalúan costos, seguridad, cumplimiento y rendimiento en paralelo, y la IA consolida sus resultados en recomendaciones priorizadas y accionables.
Resultados en minutos · Solo lectura: nunca modifica recursos · Sin instalar componentes
CÓMO SE INTEGRA
01
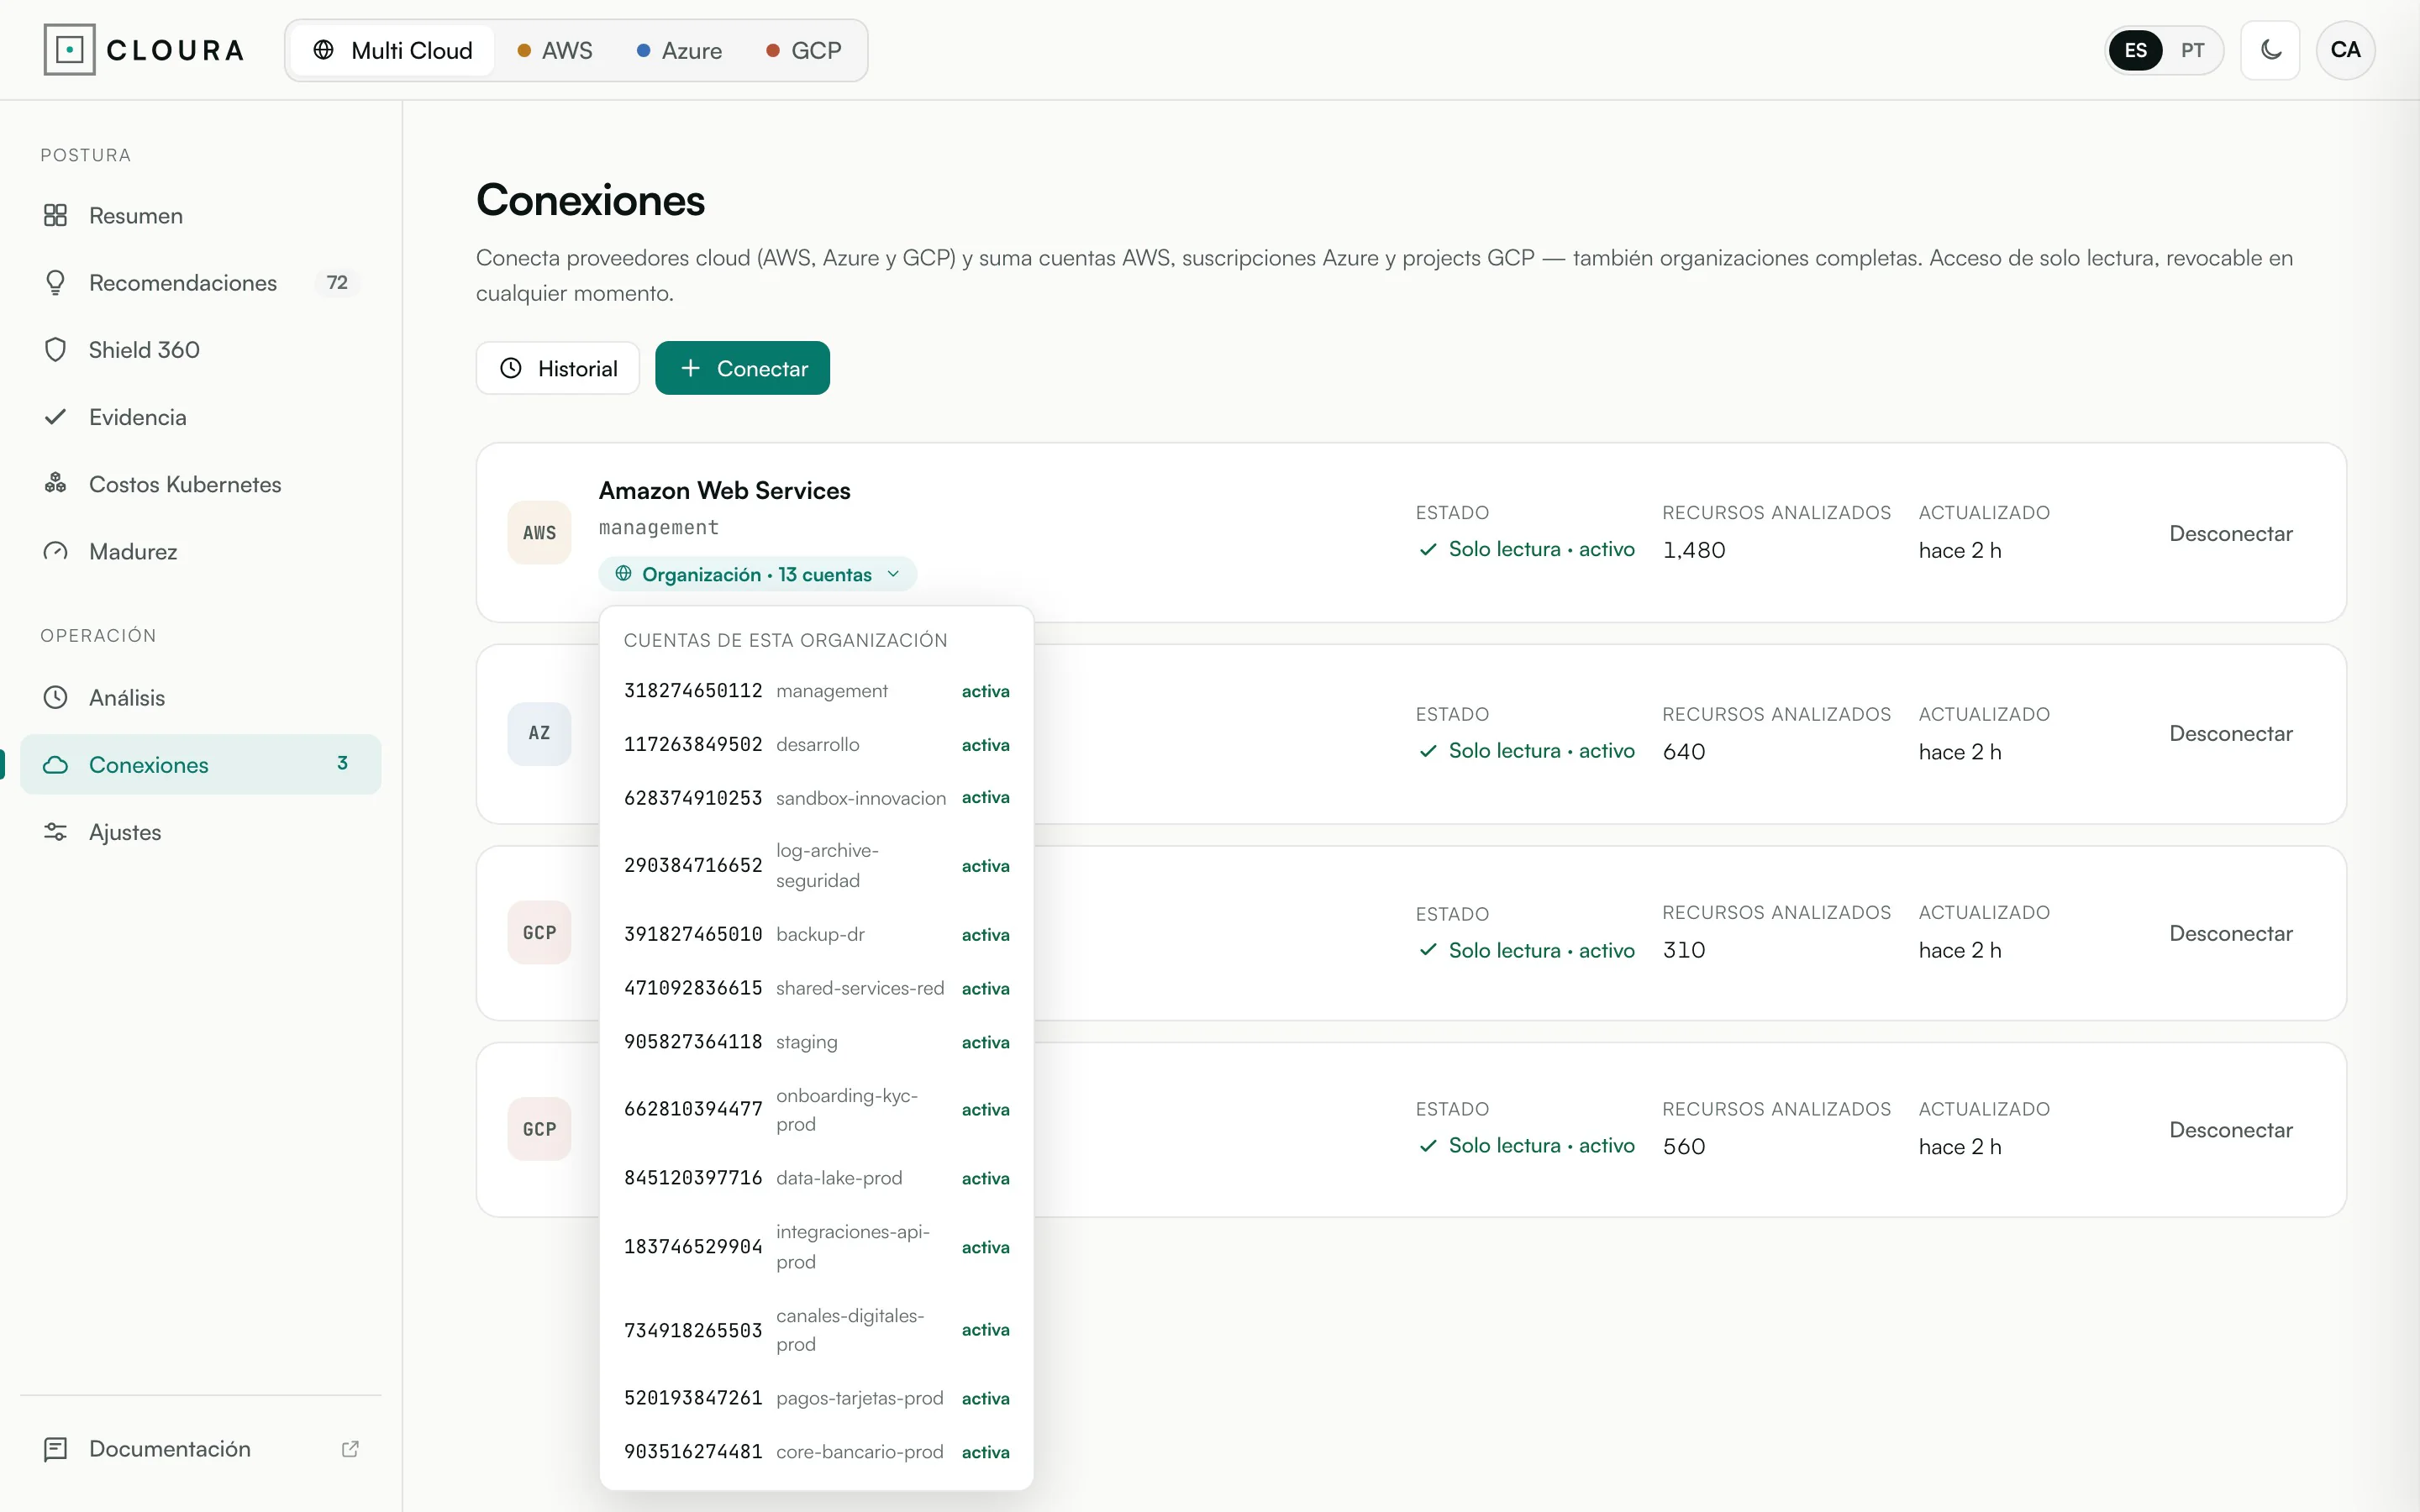
AWS, Azure y Google Cloud con acceso de solo lectura. Conectas solo las cuentas, suscripciones o proyectos que quieres revisar, o la organización completa para que las nuevas se sumen solas.
02
EKS, AKS y GKE, sin instalar componentes dentro del clúster.
03
Terraform, Bicep o comandos gcloud y az, listos para revisar. Con GitHub conectado llegan como Pull Request; sin conexión, como código para copiar.
04
Un servidor MCP (Model Context Protocol) de solo lectura para consultar hallazgos, evidencia y cambios de configuración.
QUÉ ES CLOURA
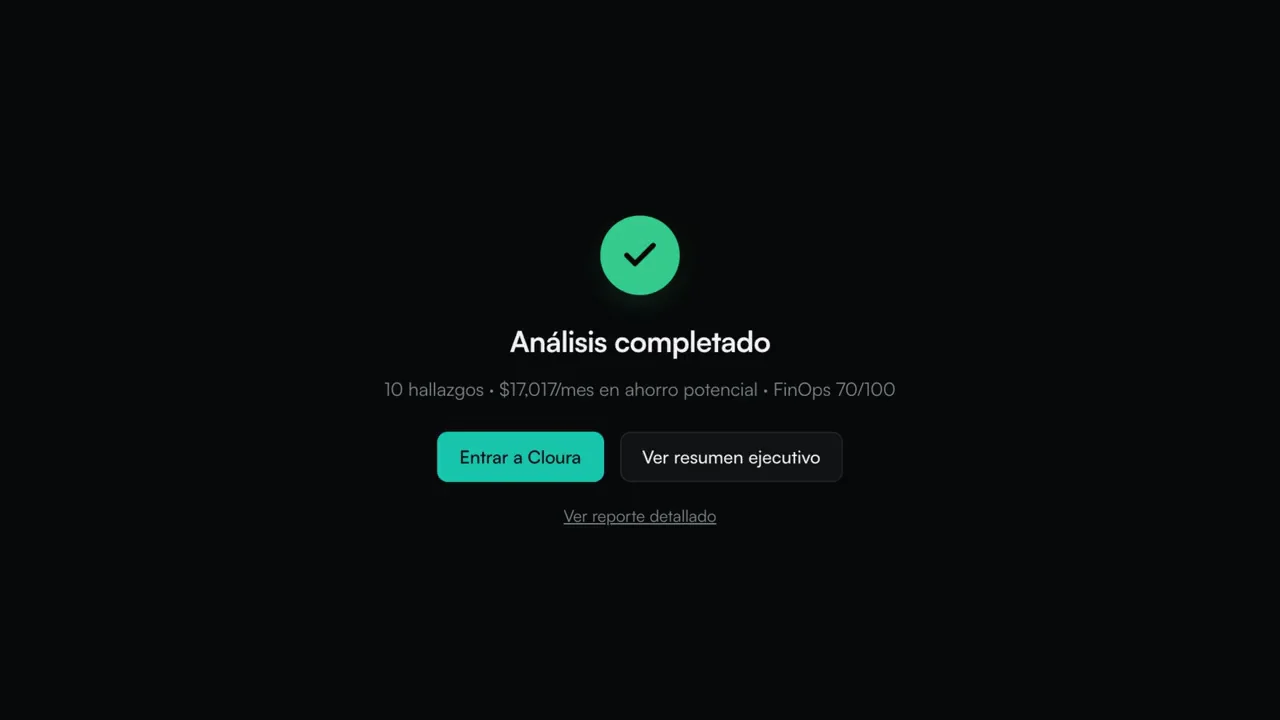
Cloura es un asesor continuo de infraestructura cloud: se conecta en modo lectura y la analiza con agentes especializados que trabajan en paralelo, con el criterio de un equipo senior de arquitectura cloud. Cubre tres frentes —costos, seguridad y rendimiento— y entrega dos reportes, uno ejecutivo y uno técnico, con lo que se debe corregir, el impacto estimado y la priorización recomendada. Y vuelve a hacerlo cada vez que la infraestructura cambia: detecta el desvío de configuración (configuration drift) y reevalúa lo que cambió.
Permisos de lectura sobre metadatos de configuración, políticas IAM (Identity and Access Management) y facturación. Sin componentes instalados ni recursos modificados; el acceso se revoca cuando quieras.
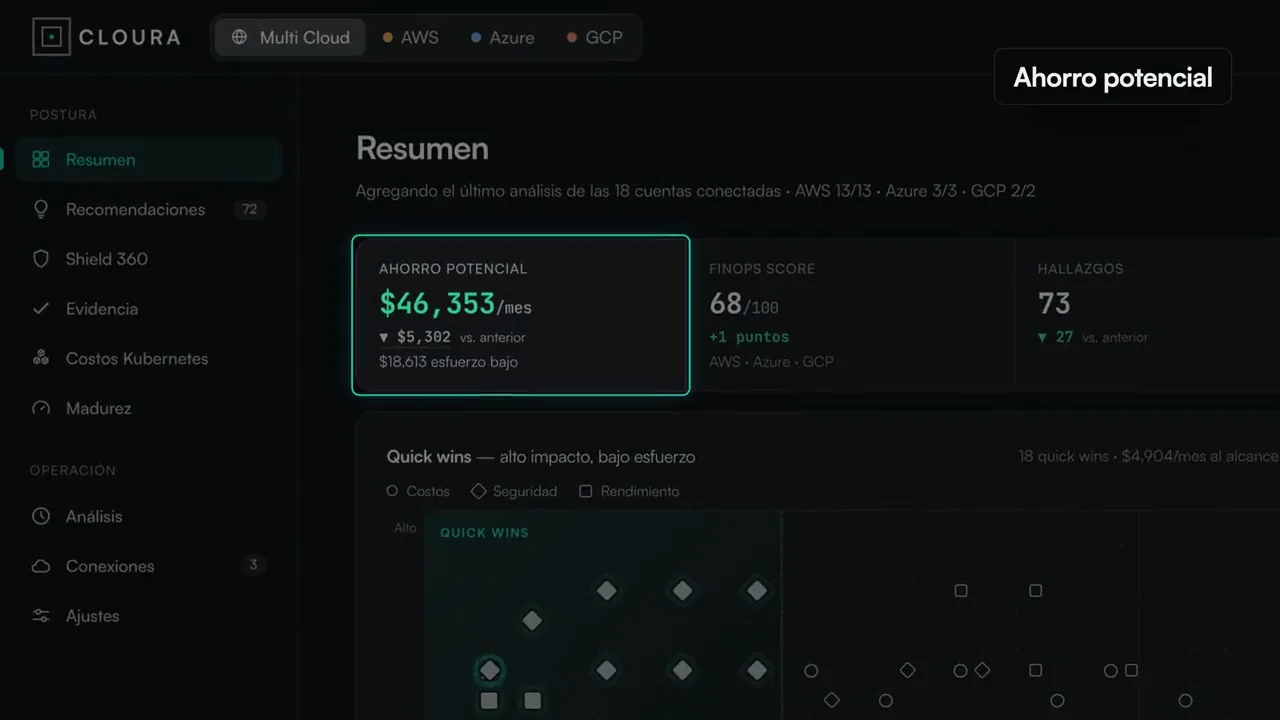
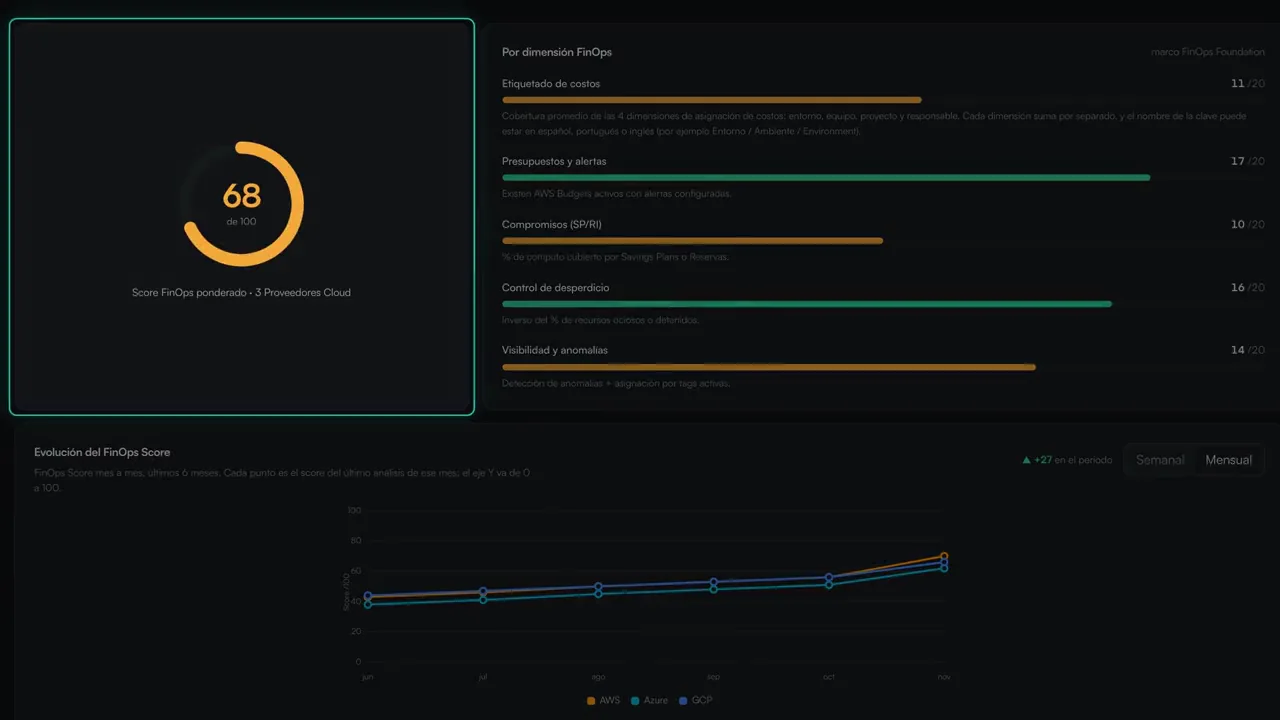
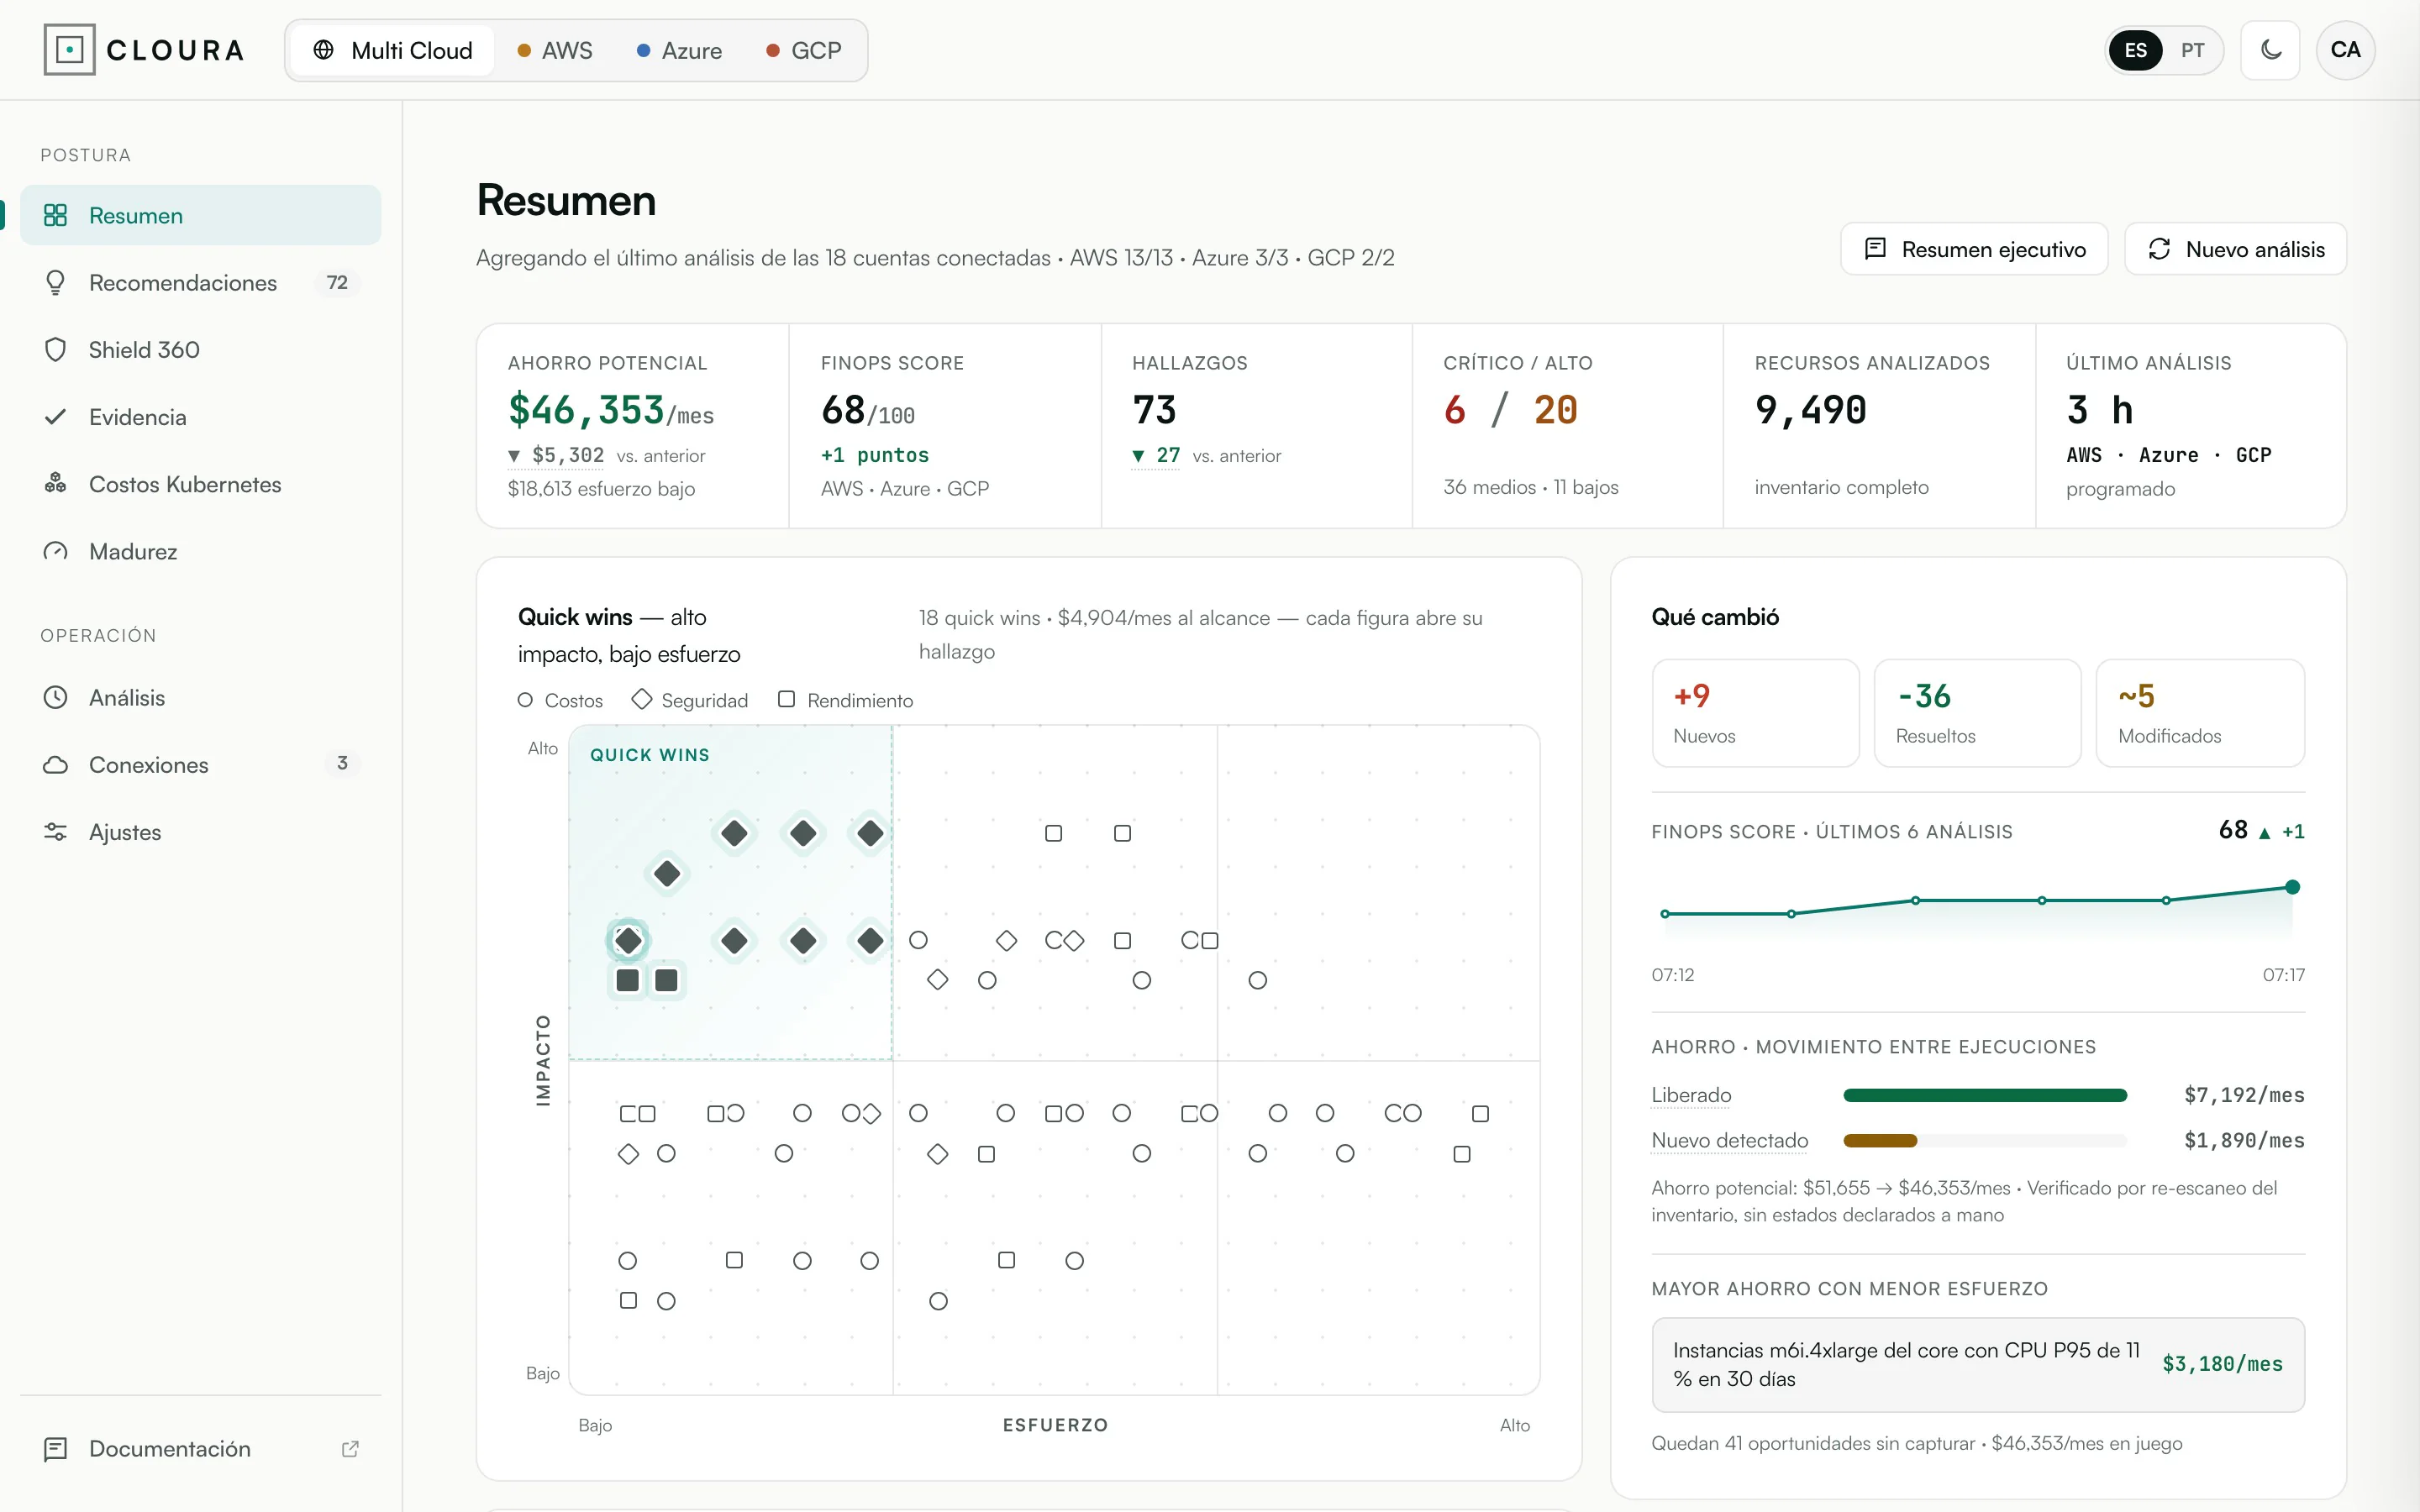
FinOps (Financial Operations) es la disciplina de gestionar el gasto en la nube y su justificación. Cloura la condensa en un índice de 0 a 100, junto con el impacto económico de lo que se puede optimizar.
Cada hallazgo apunta a un recurso concreto, con su identificador y su impacto. La cifra se calcula sobre la factura real, no sobre un supuesto.
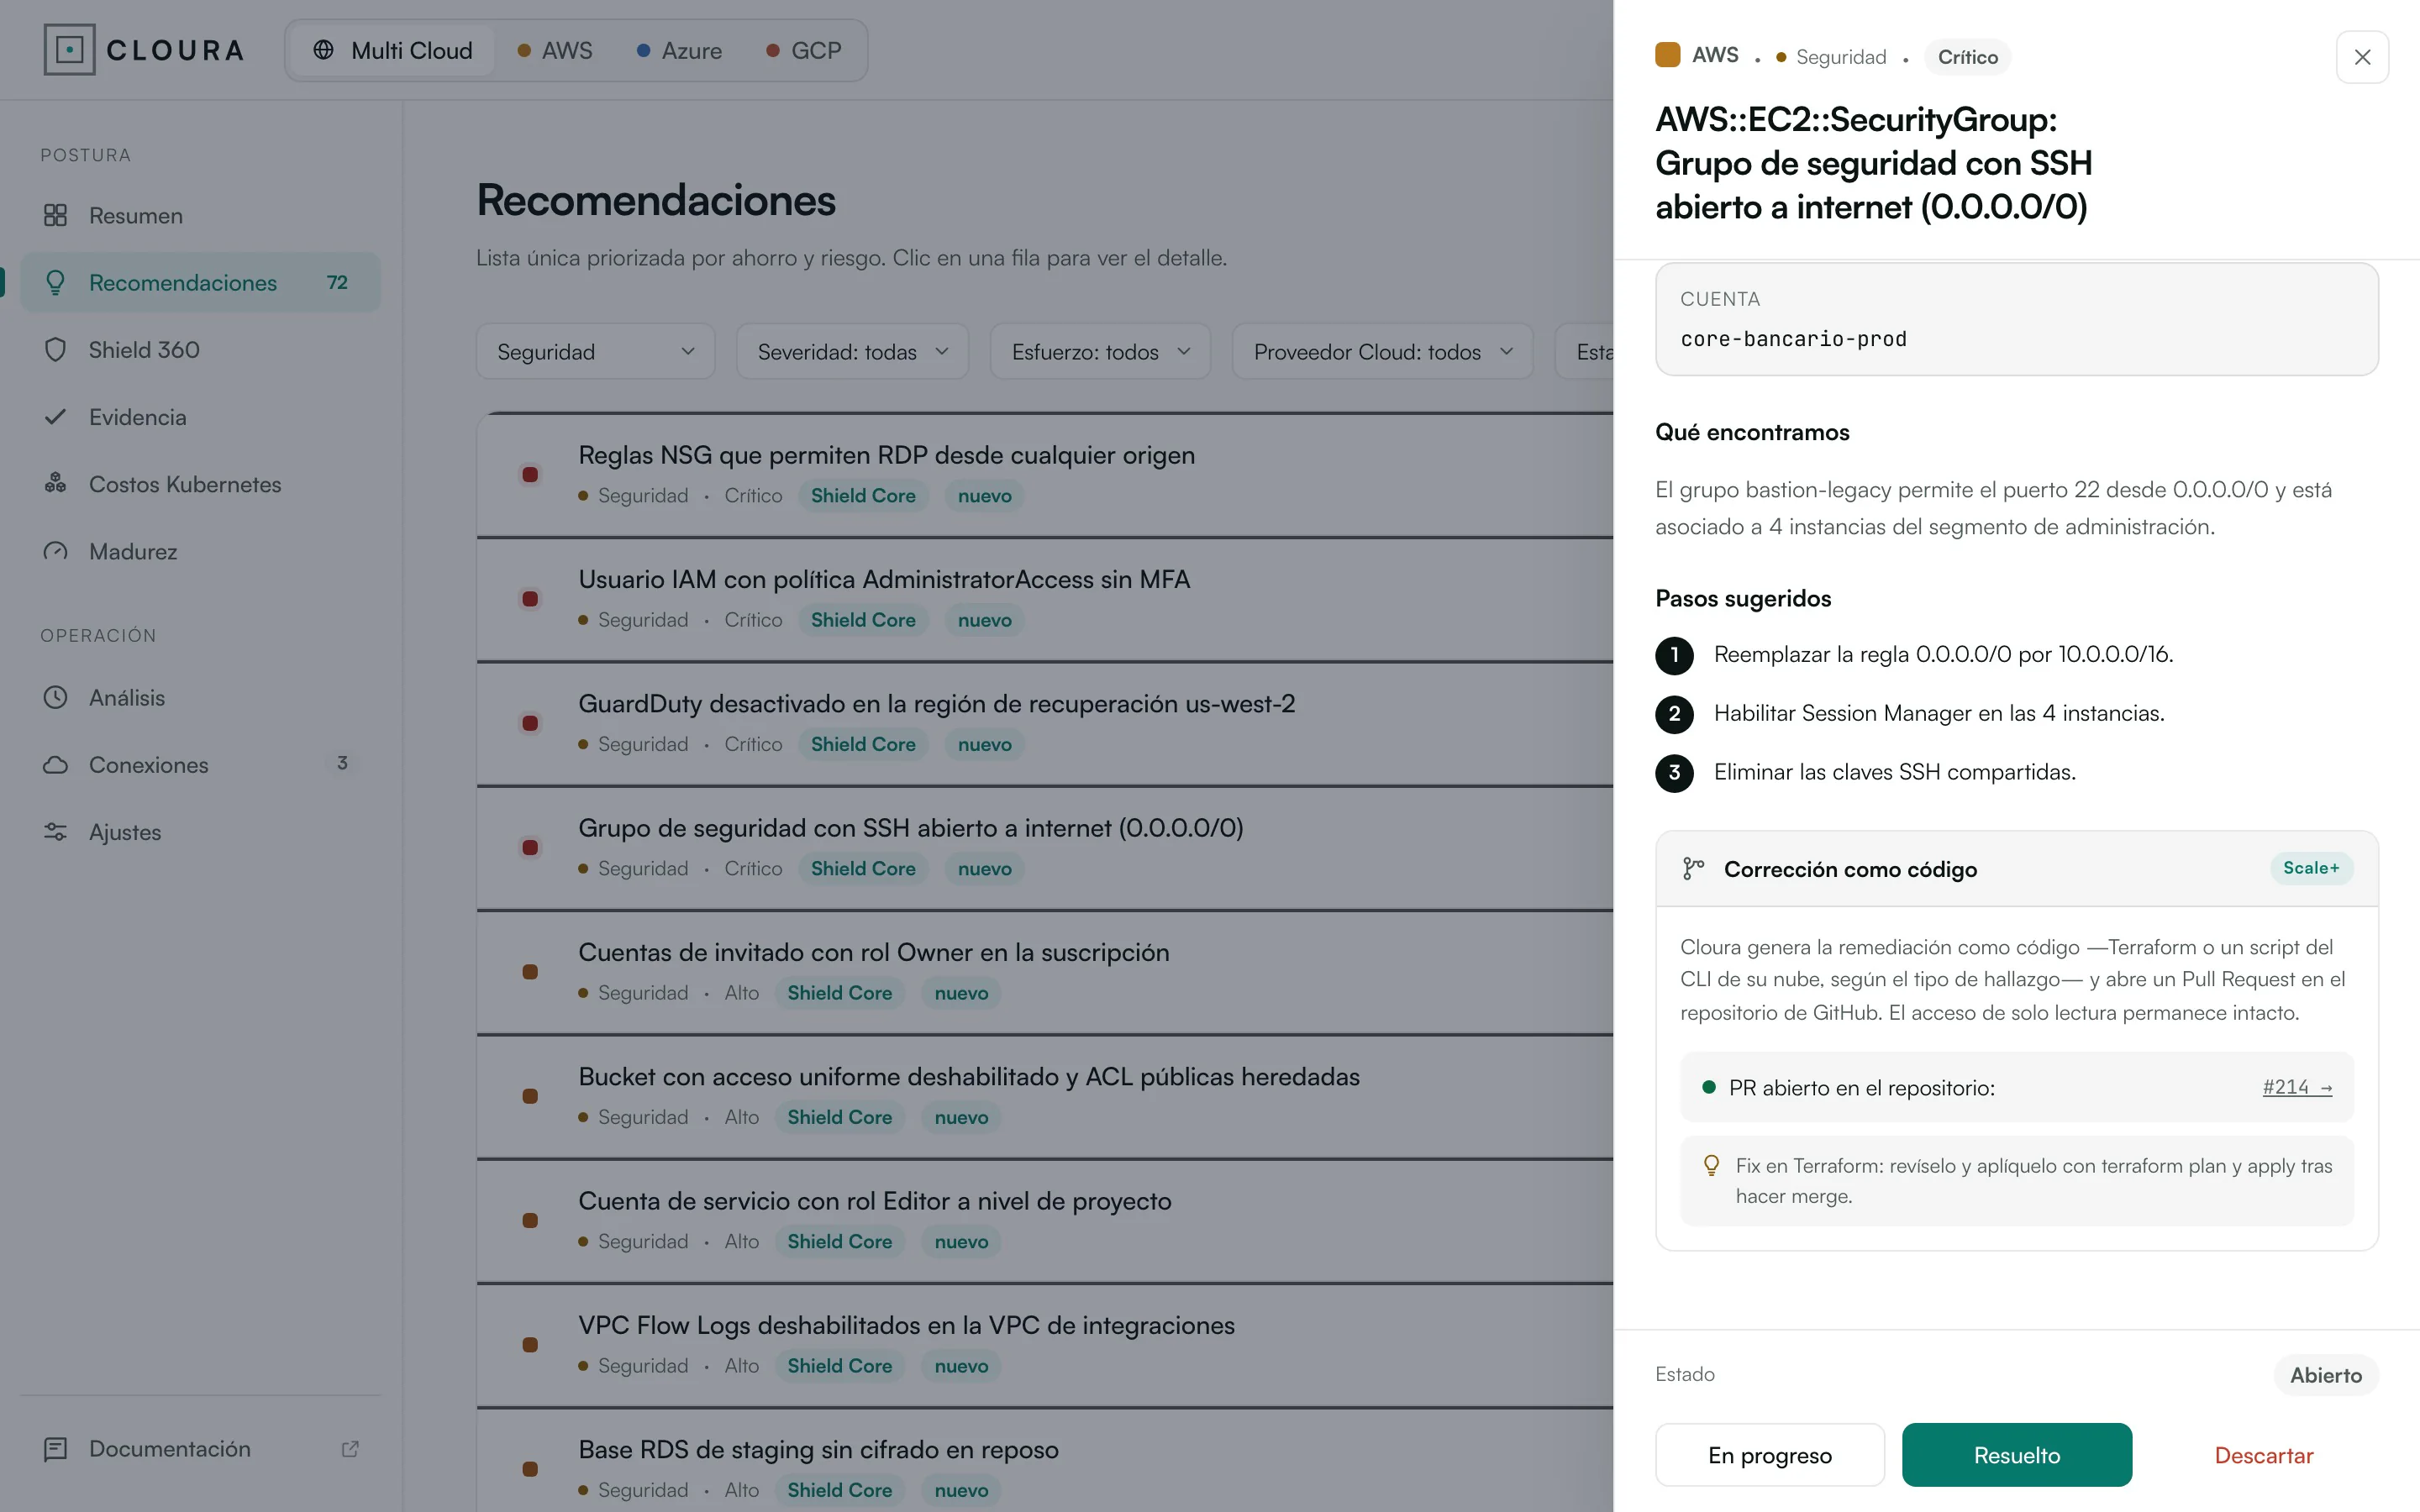
La corrección llega como código listo para revisar —Terraform, Bicep o gcloud— y se abre como Pull Request en el repositorio del equipo. Aplicarla queda siempre en manos del equipo.
CAPACIDADES
Cloura analiza varias dimensiones de la infraestructura cloud para identificar riesgos y oportunidades, con resultados listos para decidir.
6 frentes · 1 ejecución · 3 proveedores cloud · 160 reglas deterministas
01
Detecta desperdicio, recursos ociosos y sobreaprovisionamiento, y explica qué cambió desde el análisis anterior.
04
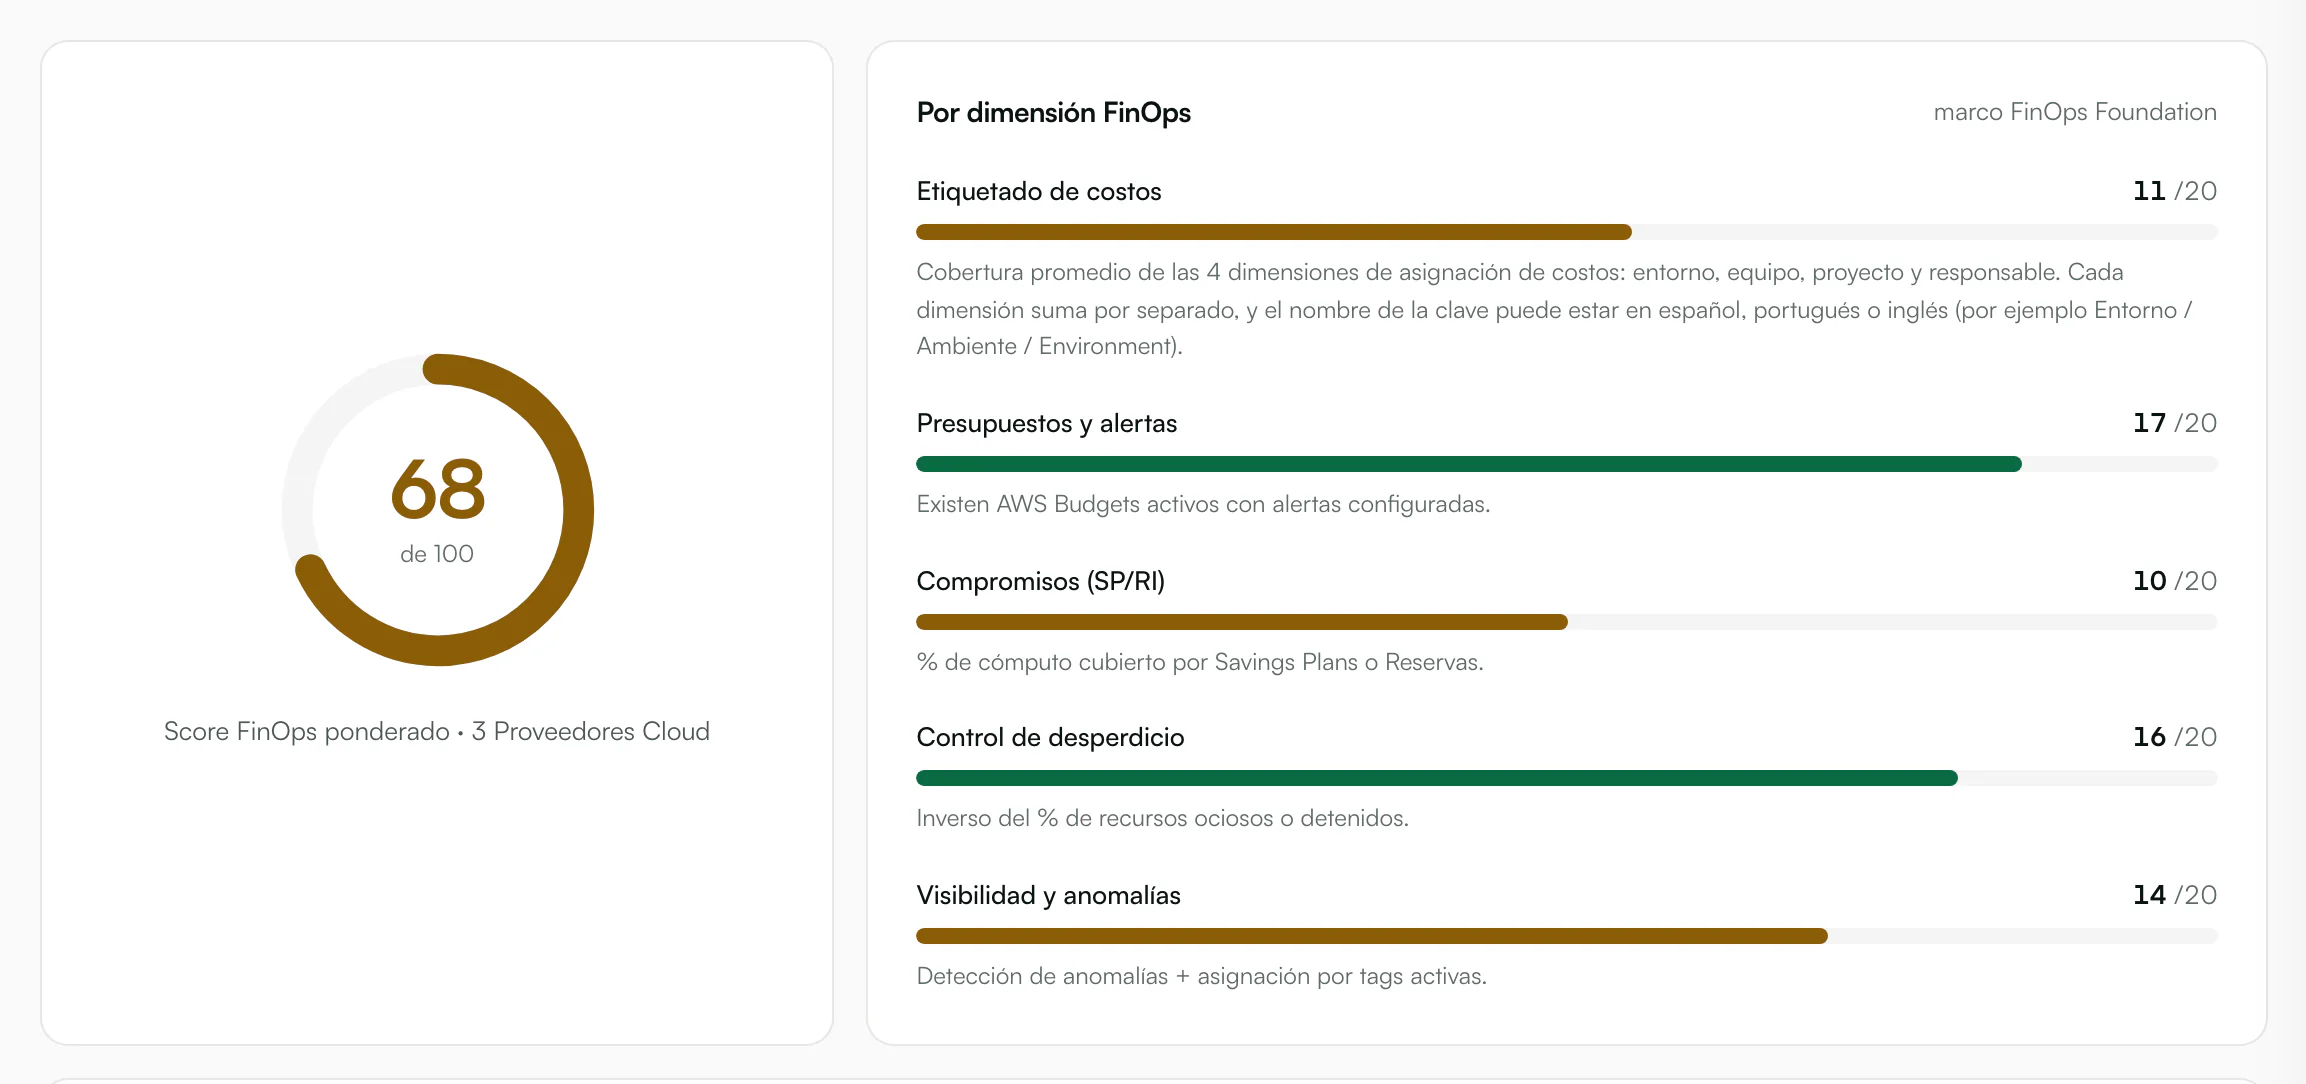
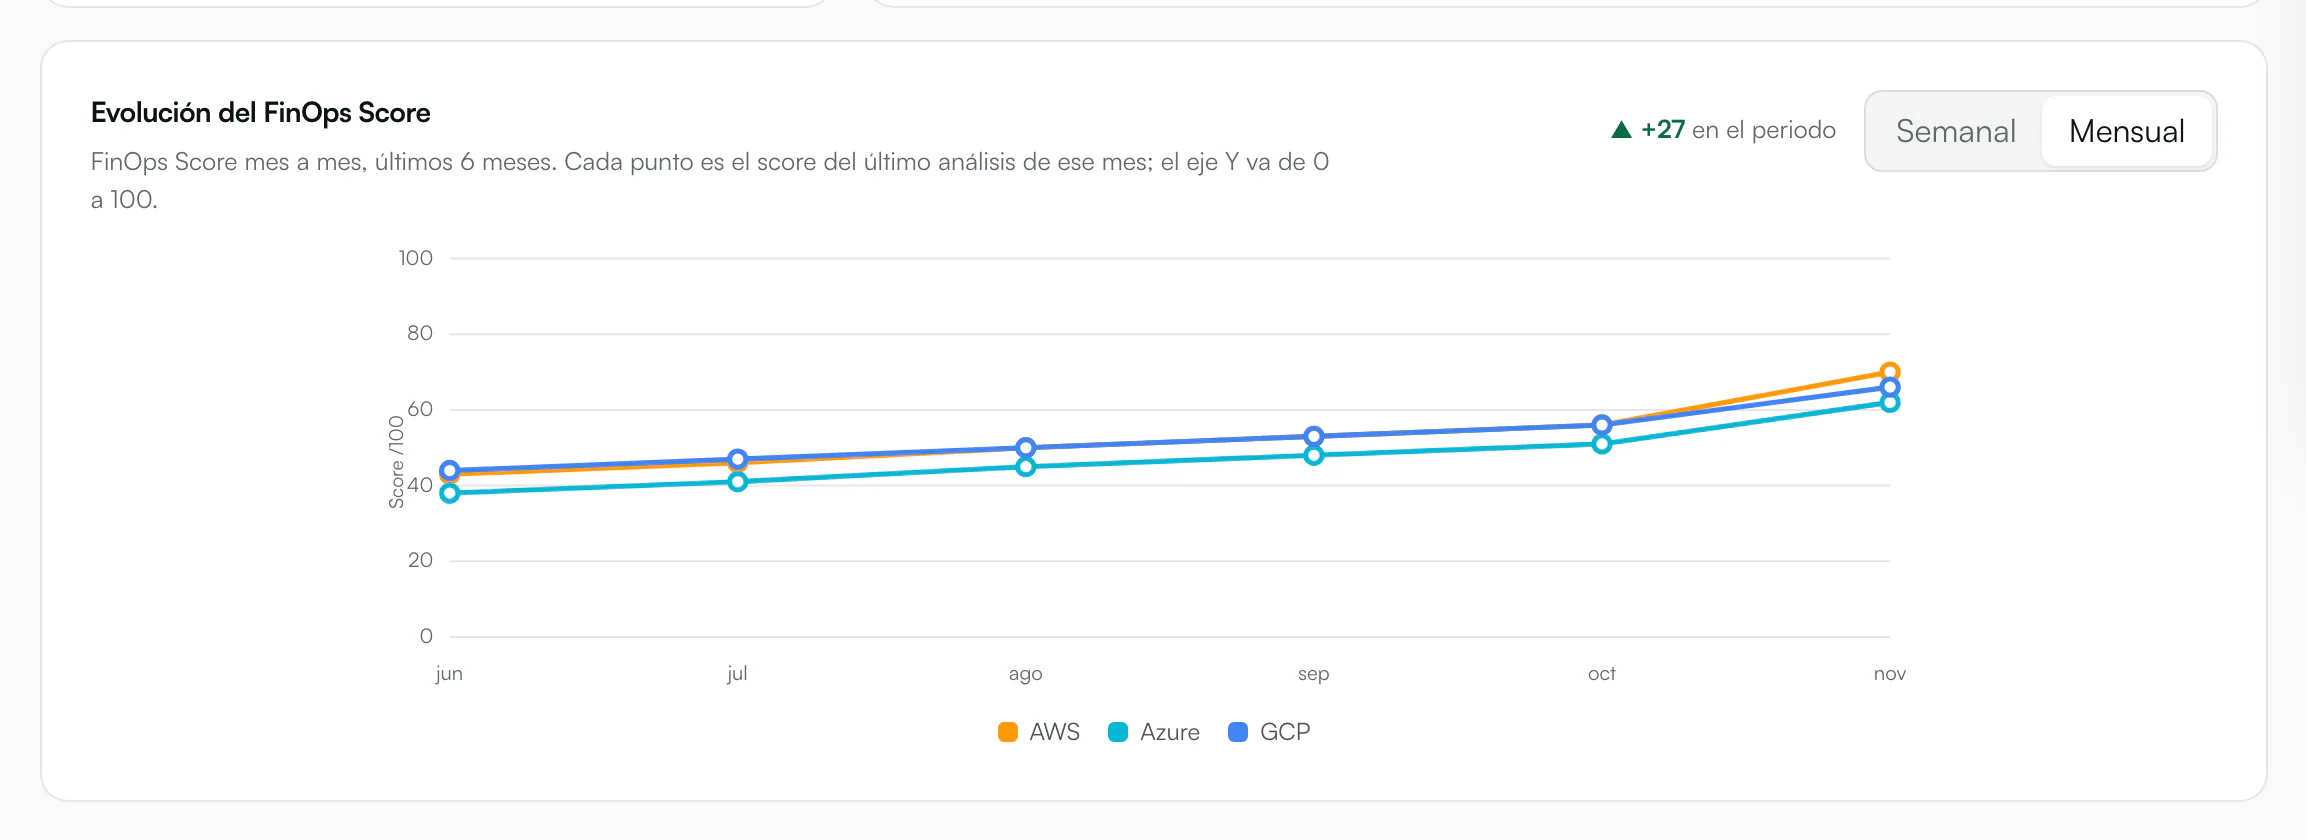
Índice de 0 a 100: etiquetado, presupuestos, compromisos, desperdicio y visibilidad de costos.
05
Detecta puntos únicos de falla, bases sin réplica ni respaldo y cuotas a punto de agotarse.
Los hallazgos no los inventa el modelo: los determina un motor de 160 reglas deterministas sobre la configuración real de tu nube. El modelo razona sobre ese contexto para explicar el impacto, priorizar y proponer la remediación, y cualquier observación adicional suya se muestra solo si el inventario de tu nube la confirma.
06
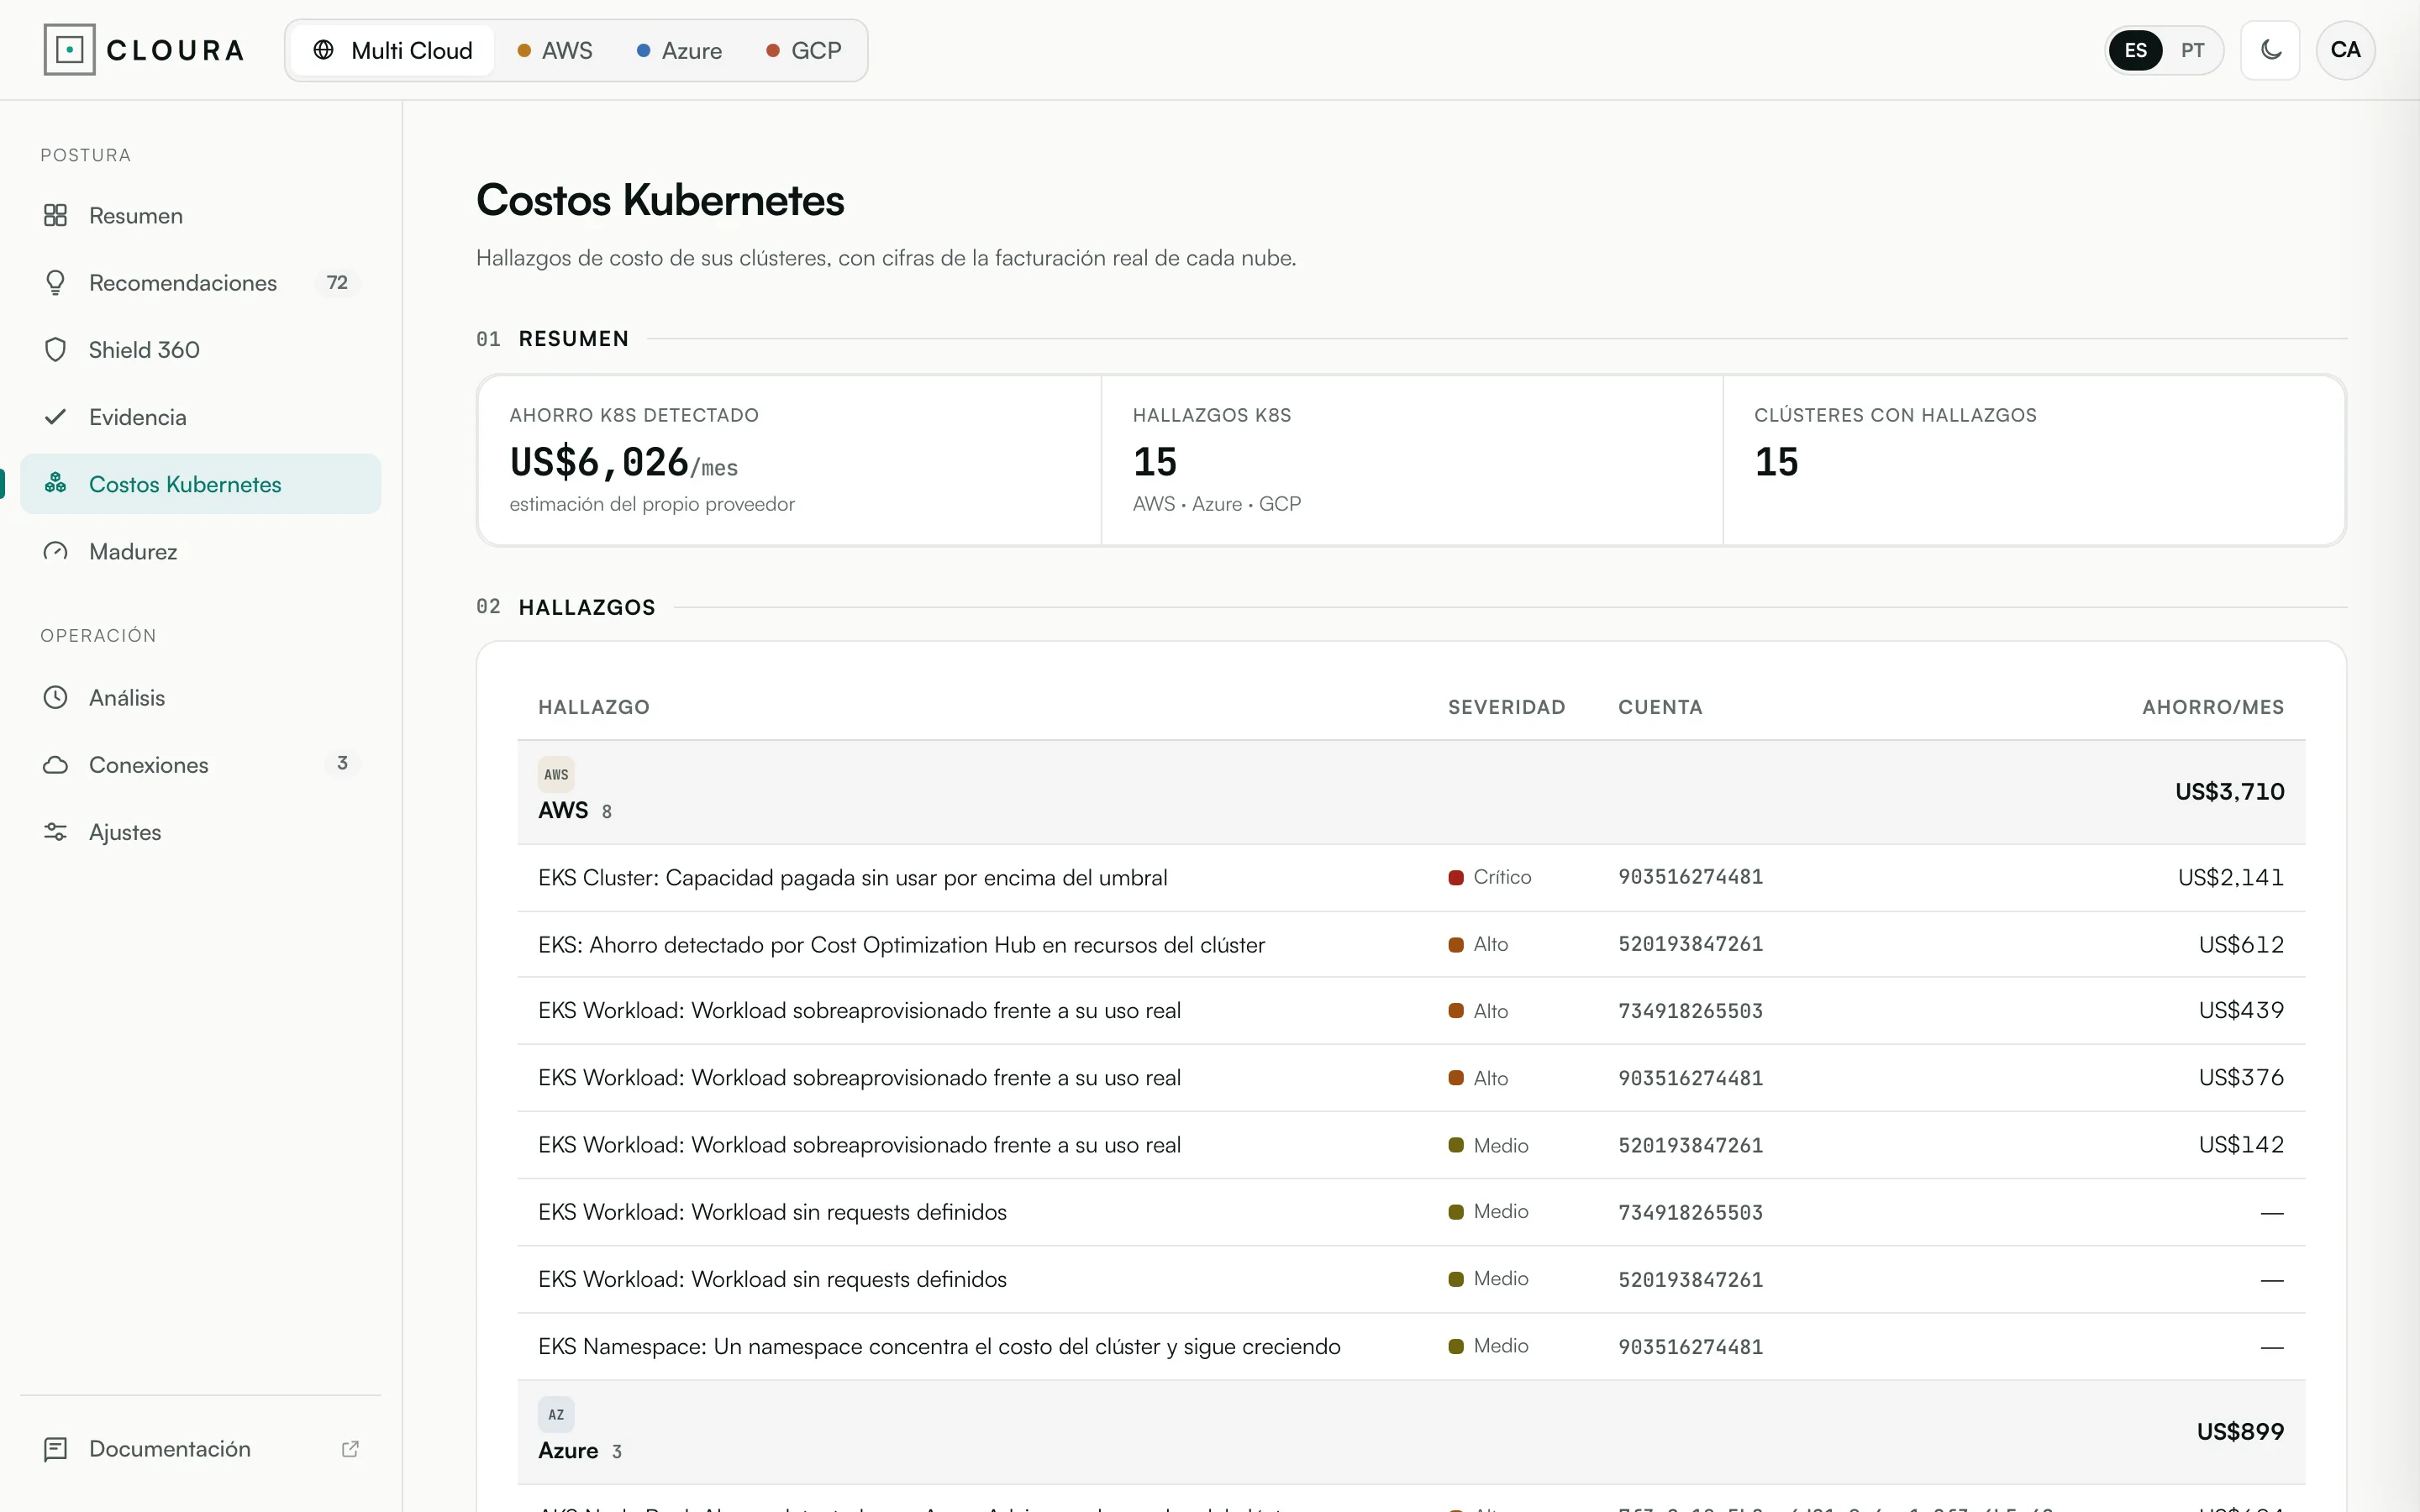
Autoescalado ausente, node groups sin Spot, versiones y add-ons desatendidos. Con Costos Kubernetes, el costo real por namespace y workload.
EKS · AKS · GKE
AGENTES
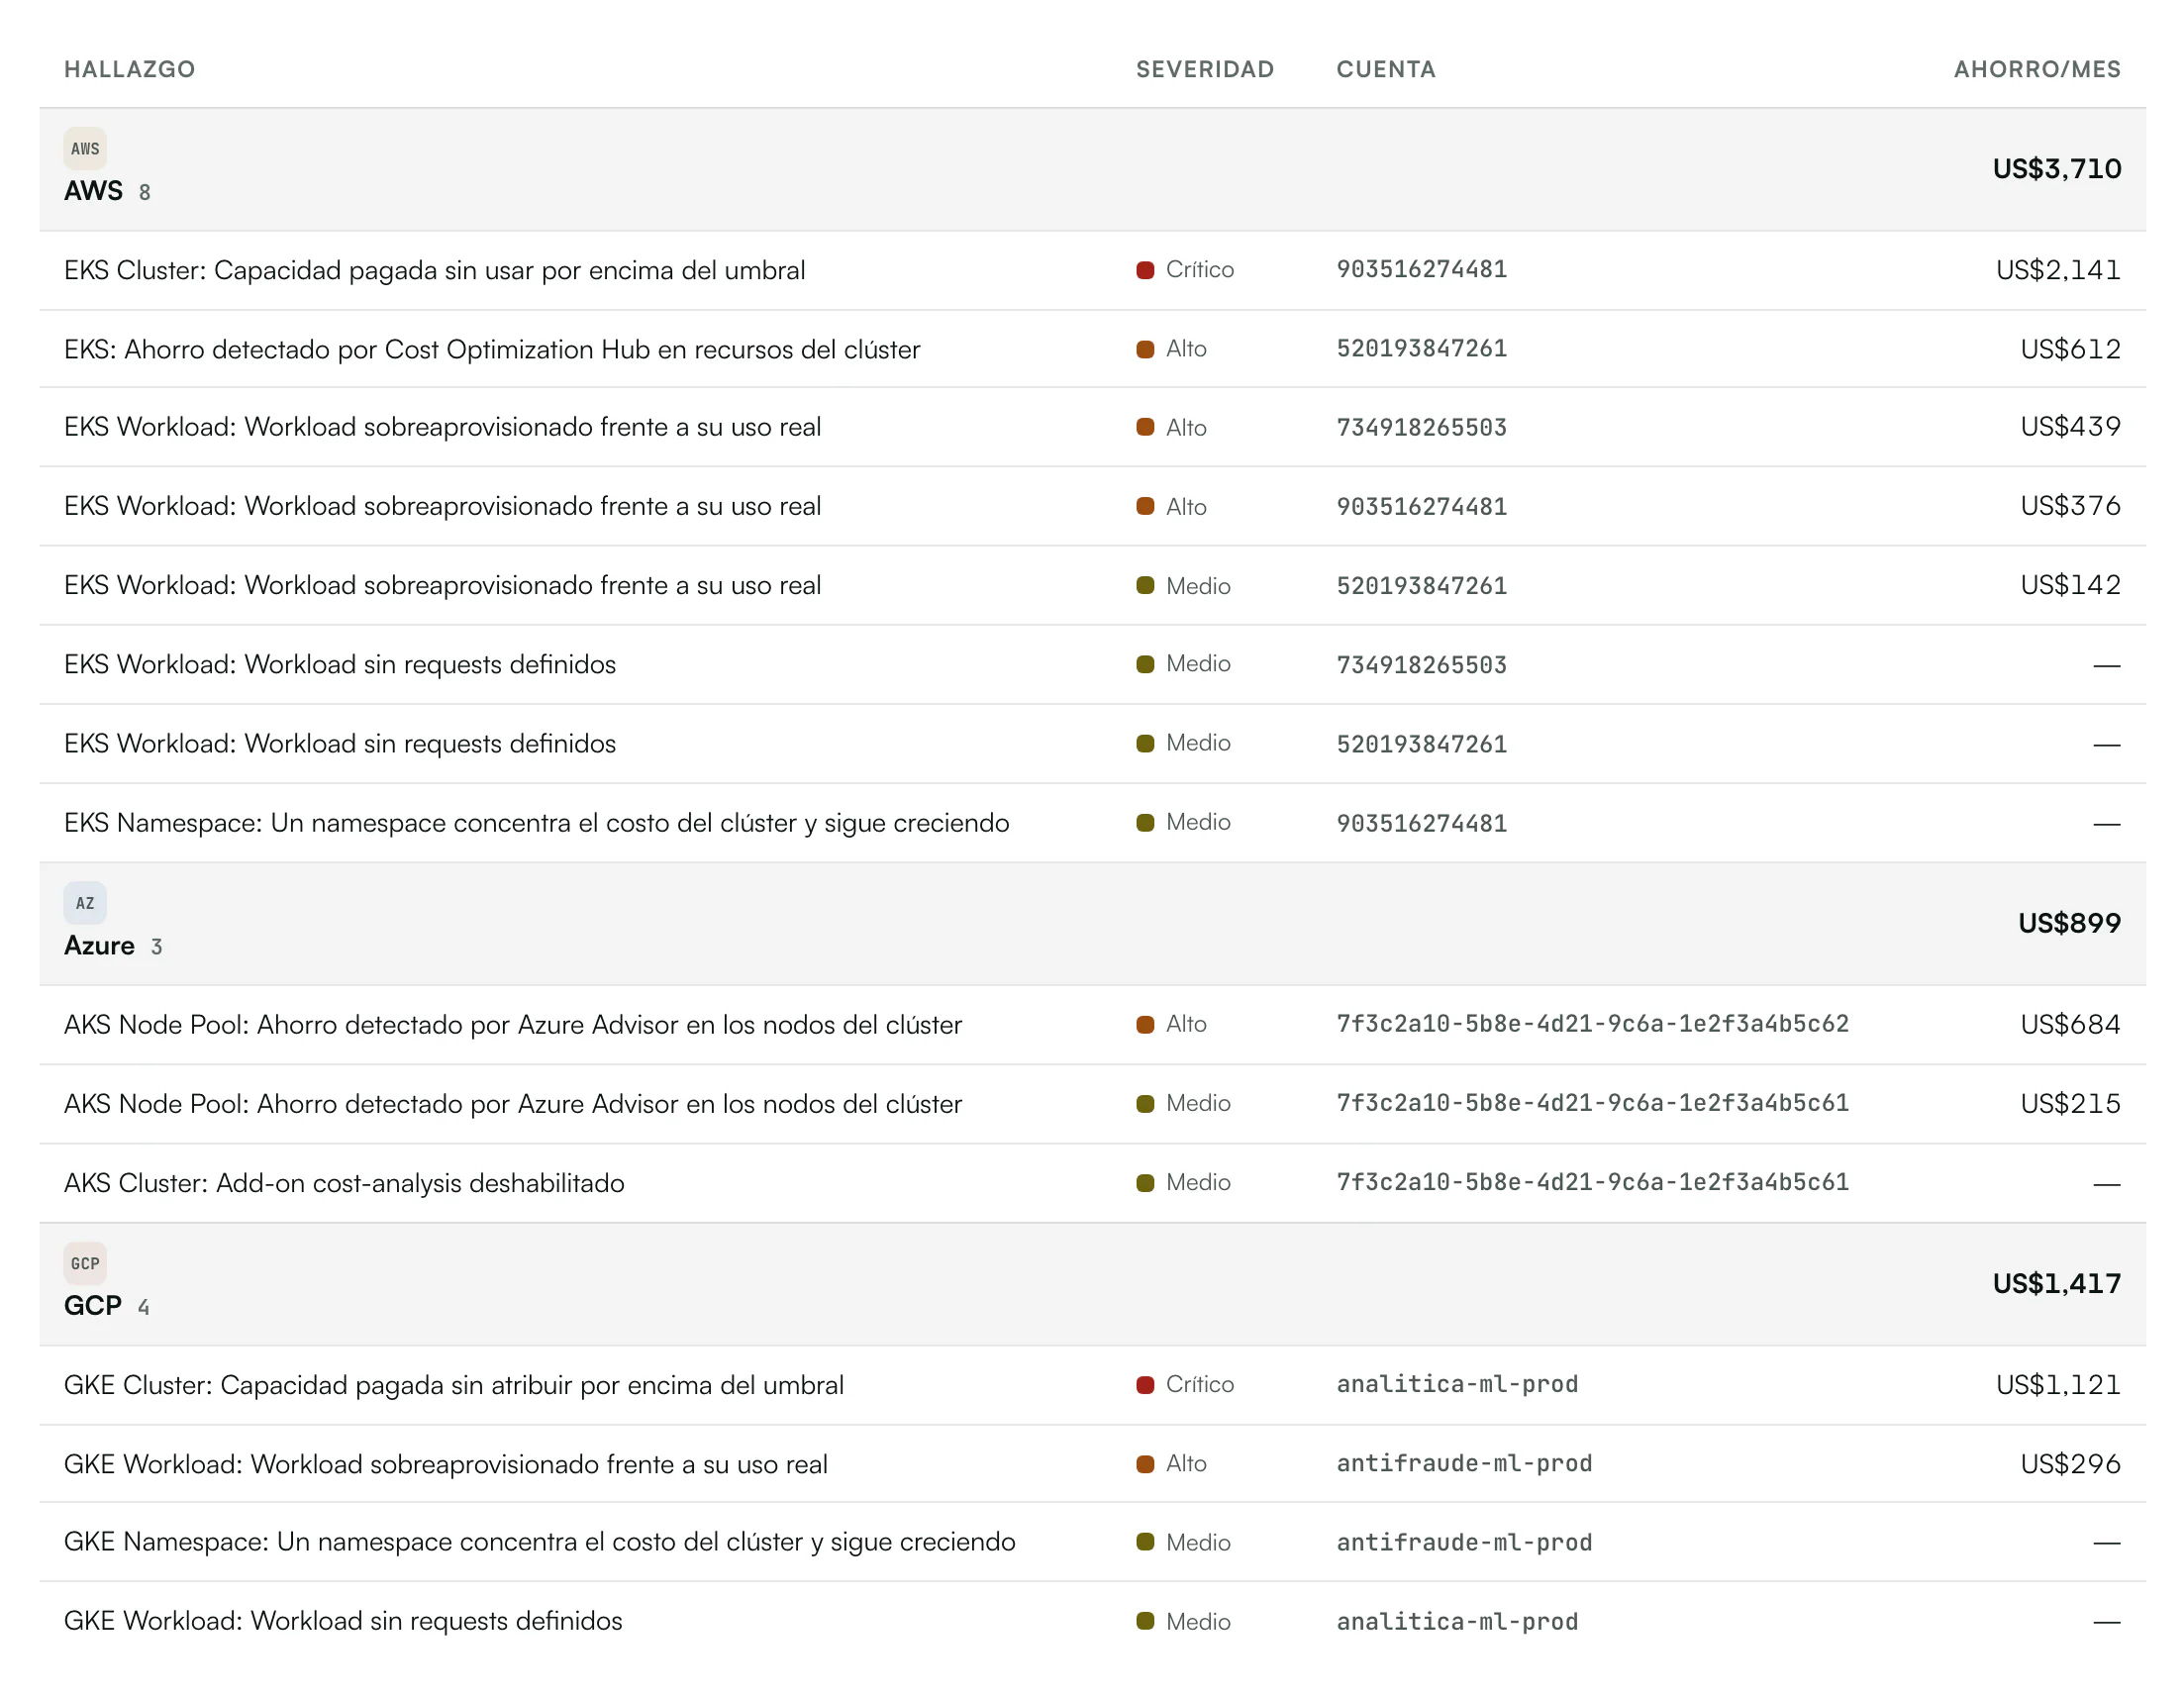
Cada agente cruza sus propias señales y todos trabajan en paralelo. Al final, un agente de síntesis elimina duplicados, contrasta con el inventario real y entrega una sola lista, priorizada por ahorro y riesgo.
6 agentes
Detecta picos y anomalías de gasto, gasto en regiones inesperadas, presupuestos ausentes o excedidos y recursos sin etiquetar.
gasto diario · anomalías · pronóstico · etiquetas
Identifica instancias y bases sobredimensionadas frente a su uso real, con el ahorro que informa el propio proveedor.
CPU · memoria · recomendación del proveedor
Mide la cobertura y la utilización de Savings Plans y reservas sobre el cómputo estable.
cobertura · utilización · cómputo estable
Encuentra recursos que cuestan sin dar servicio: instancias detenidas, discos sin adjuntar, IP sin asociar, NAT sin tráfico y snapshots antiguos.
discos · IP · balanceadores · NAT · snapshots
Revisa el autoescalado, los node groups sin Spot, el tamaño de los nodos, las versiones y los add-ons del clúster.
EKS · AKS · GKE
Atribuye el costo real de la factura por clúster —y por namespace y workload en AWS y Google Cloud— y la capacidad ociosa que nadie consume.
namespace · workload · capacidad ociosa
3 agentes
Detecta latencia, throttling, errores y saturación en funciones, bases de datos, balanceadores e instancias.
latencia P95 · throttling · errores 5XX
Señala puntos únicos de falla: bases sin réplica ni respaldo, balanceadores y autoescalado en una sola zona.
zonas · réplicas · respaldos
Anticipa las cuotas de servicio sobre el 80 % de uso, antes de que bloqueen un despliegue o un escalado.
cuotas · uso real · margen
2 agentes
Evalúa puertos de administración y de bases abiertos a internet, almacenamiento sin cifrar o público, auditoría apagada e identidades de riesgo.
reglas deterministas · AWS · Azure · GCP
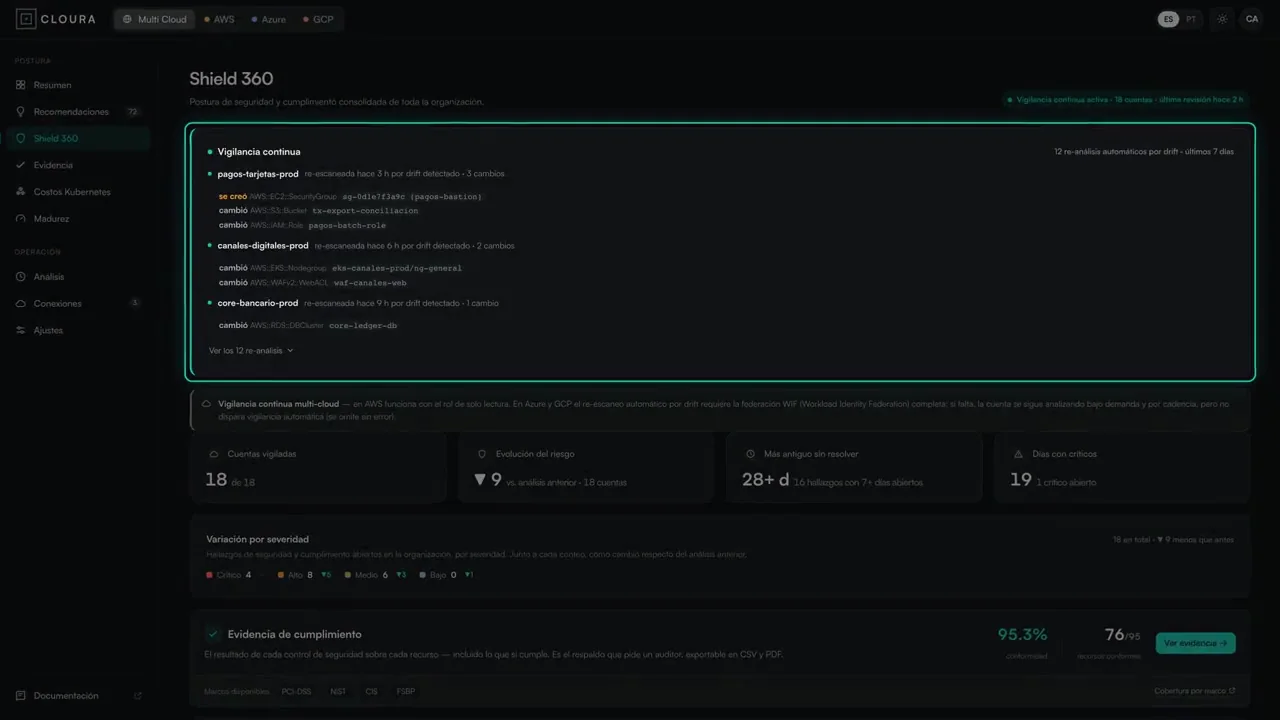
Asocia cada hallazgo al control de su marco y reconstruye qué cambió en la configuración (drift).
CIS · PCI DSS · NIST · FSBP (solo AWS)
1 agente
Calcula sin IA, de forma determinista, un índice de madurez con etiquetado, presupuestos, compromisos, desperdicio y visibilidad.
5 dimensiones · 0 a 100
Los resultados de Cumplimiento vienen incluidos desde el plan Scale y los de Costos Kubernetes se activan como add-on, incluido en Enterprise. Ver add-ons
CÓMO FUNCIONA
01
Acceso Read-Only mediante un rol seguro en AWS, Azure o GCP, sin cambios en la infraestructura.
02
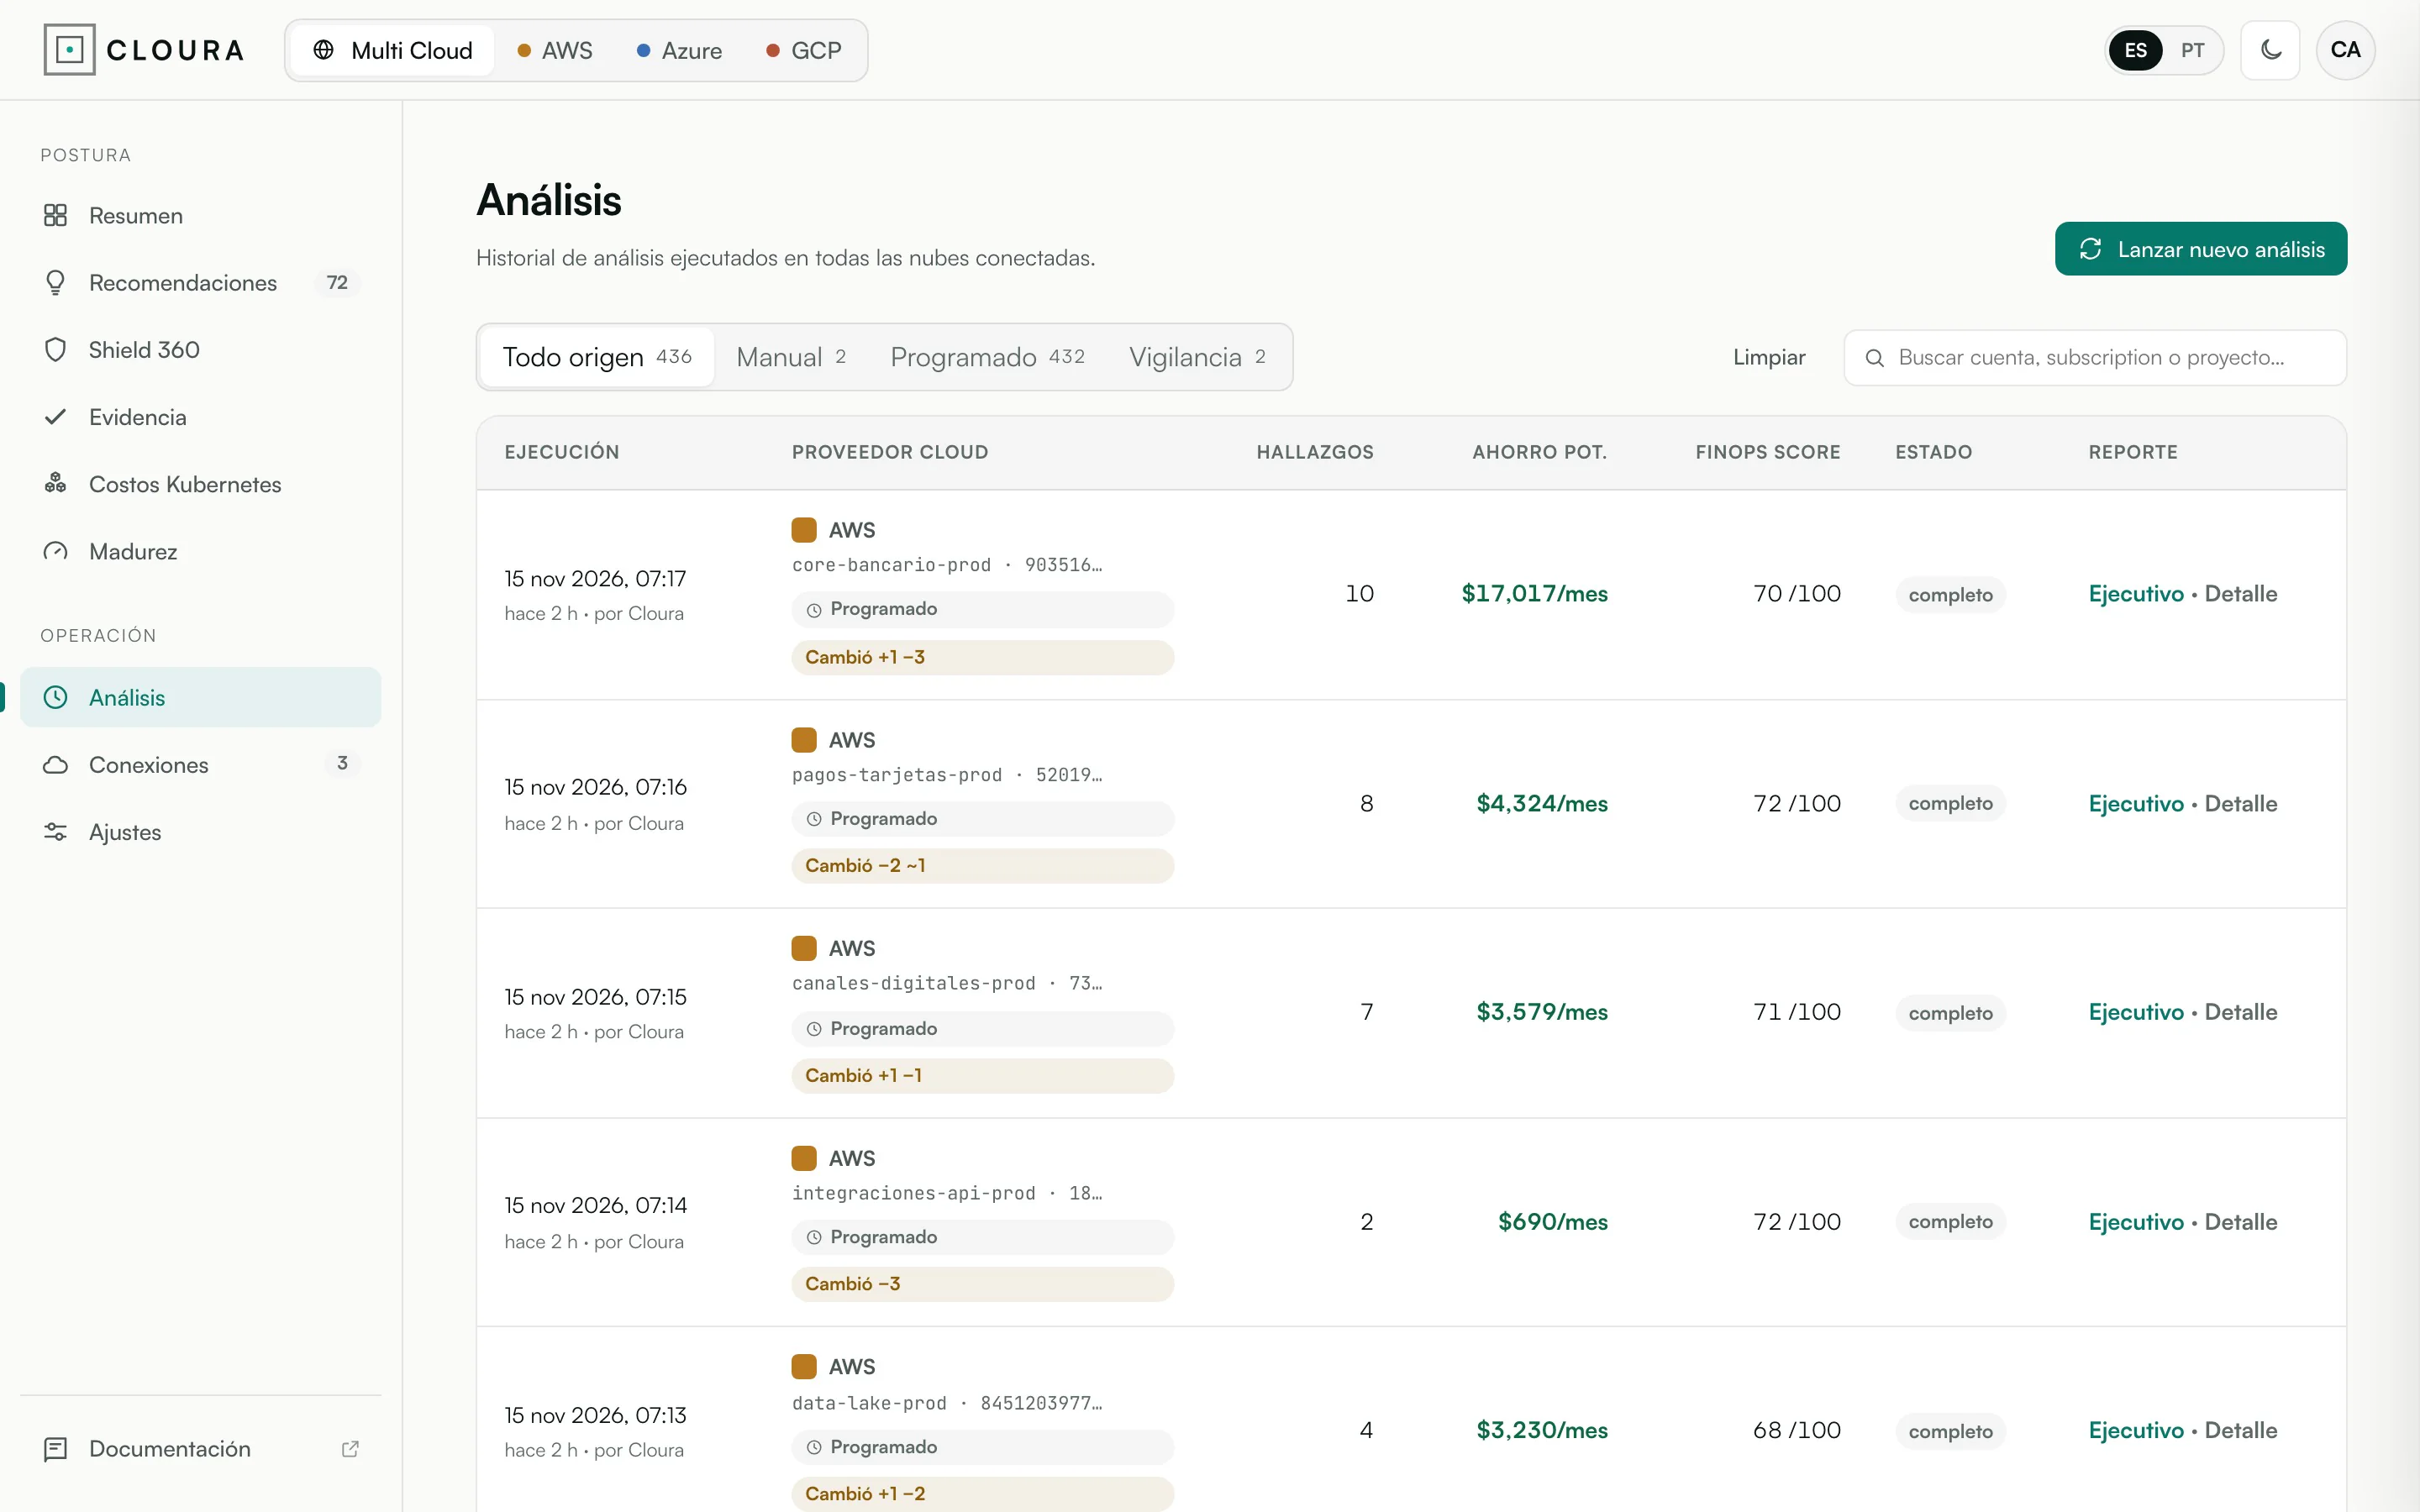
Los agentes evalúan métricas, configuraciones y patrones de uso en paralelo, y el análisis se repite programado o cuando algo cambia.
03
Cada hallazgo incluye impacto, riesgo y esfuerzo. En el plan Scale, la remediación llega lista como Pull Request en GitHub.
1:51 · 6 capítulos
REPORTE EJECUTIVO
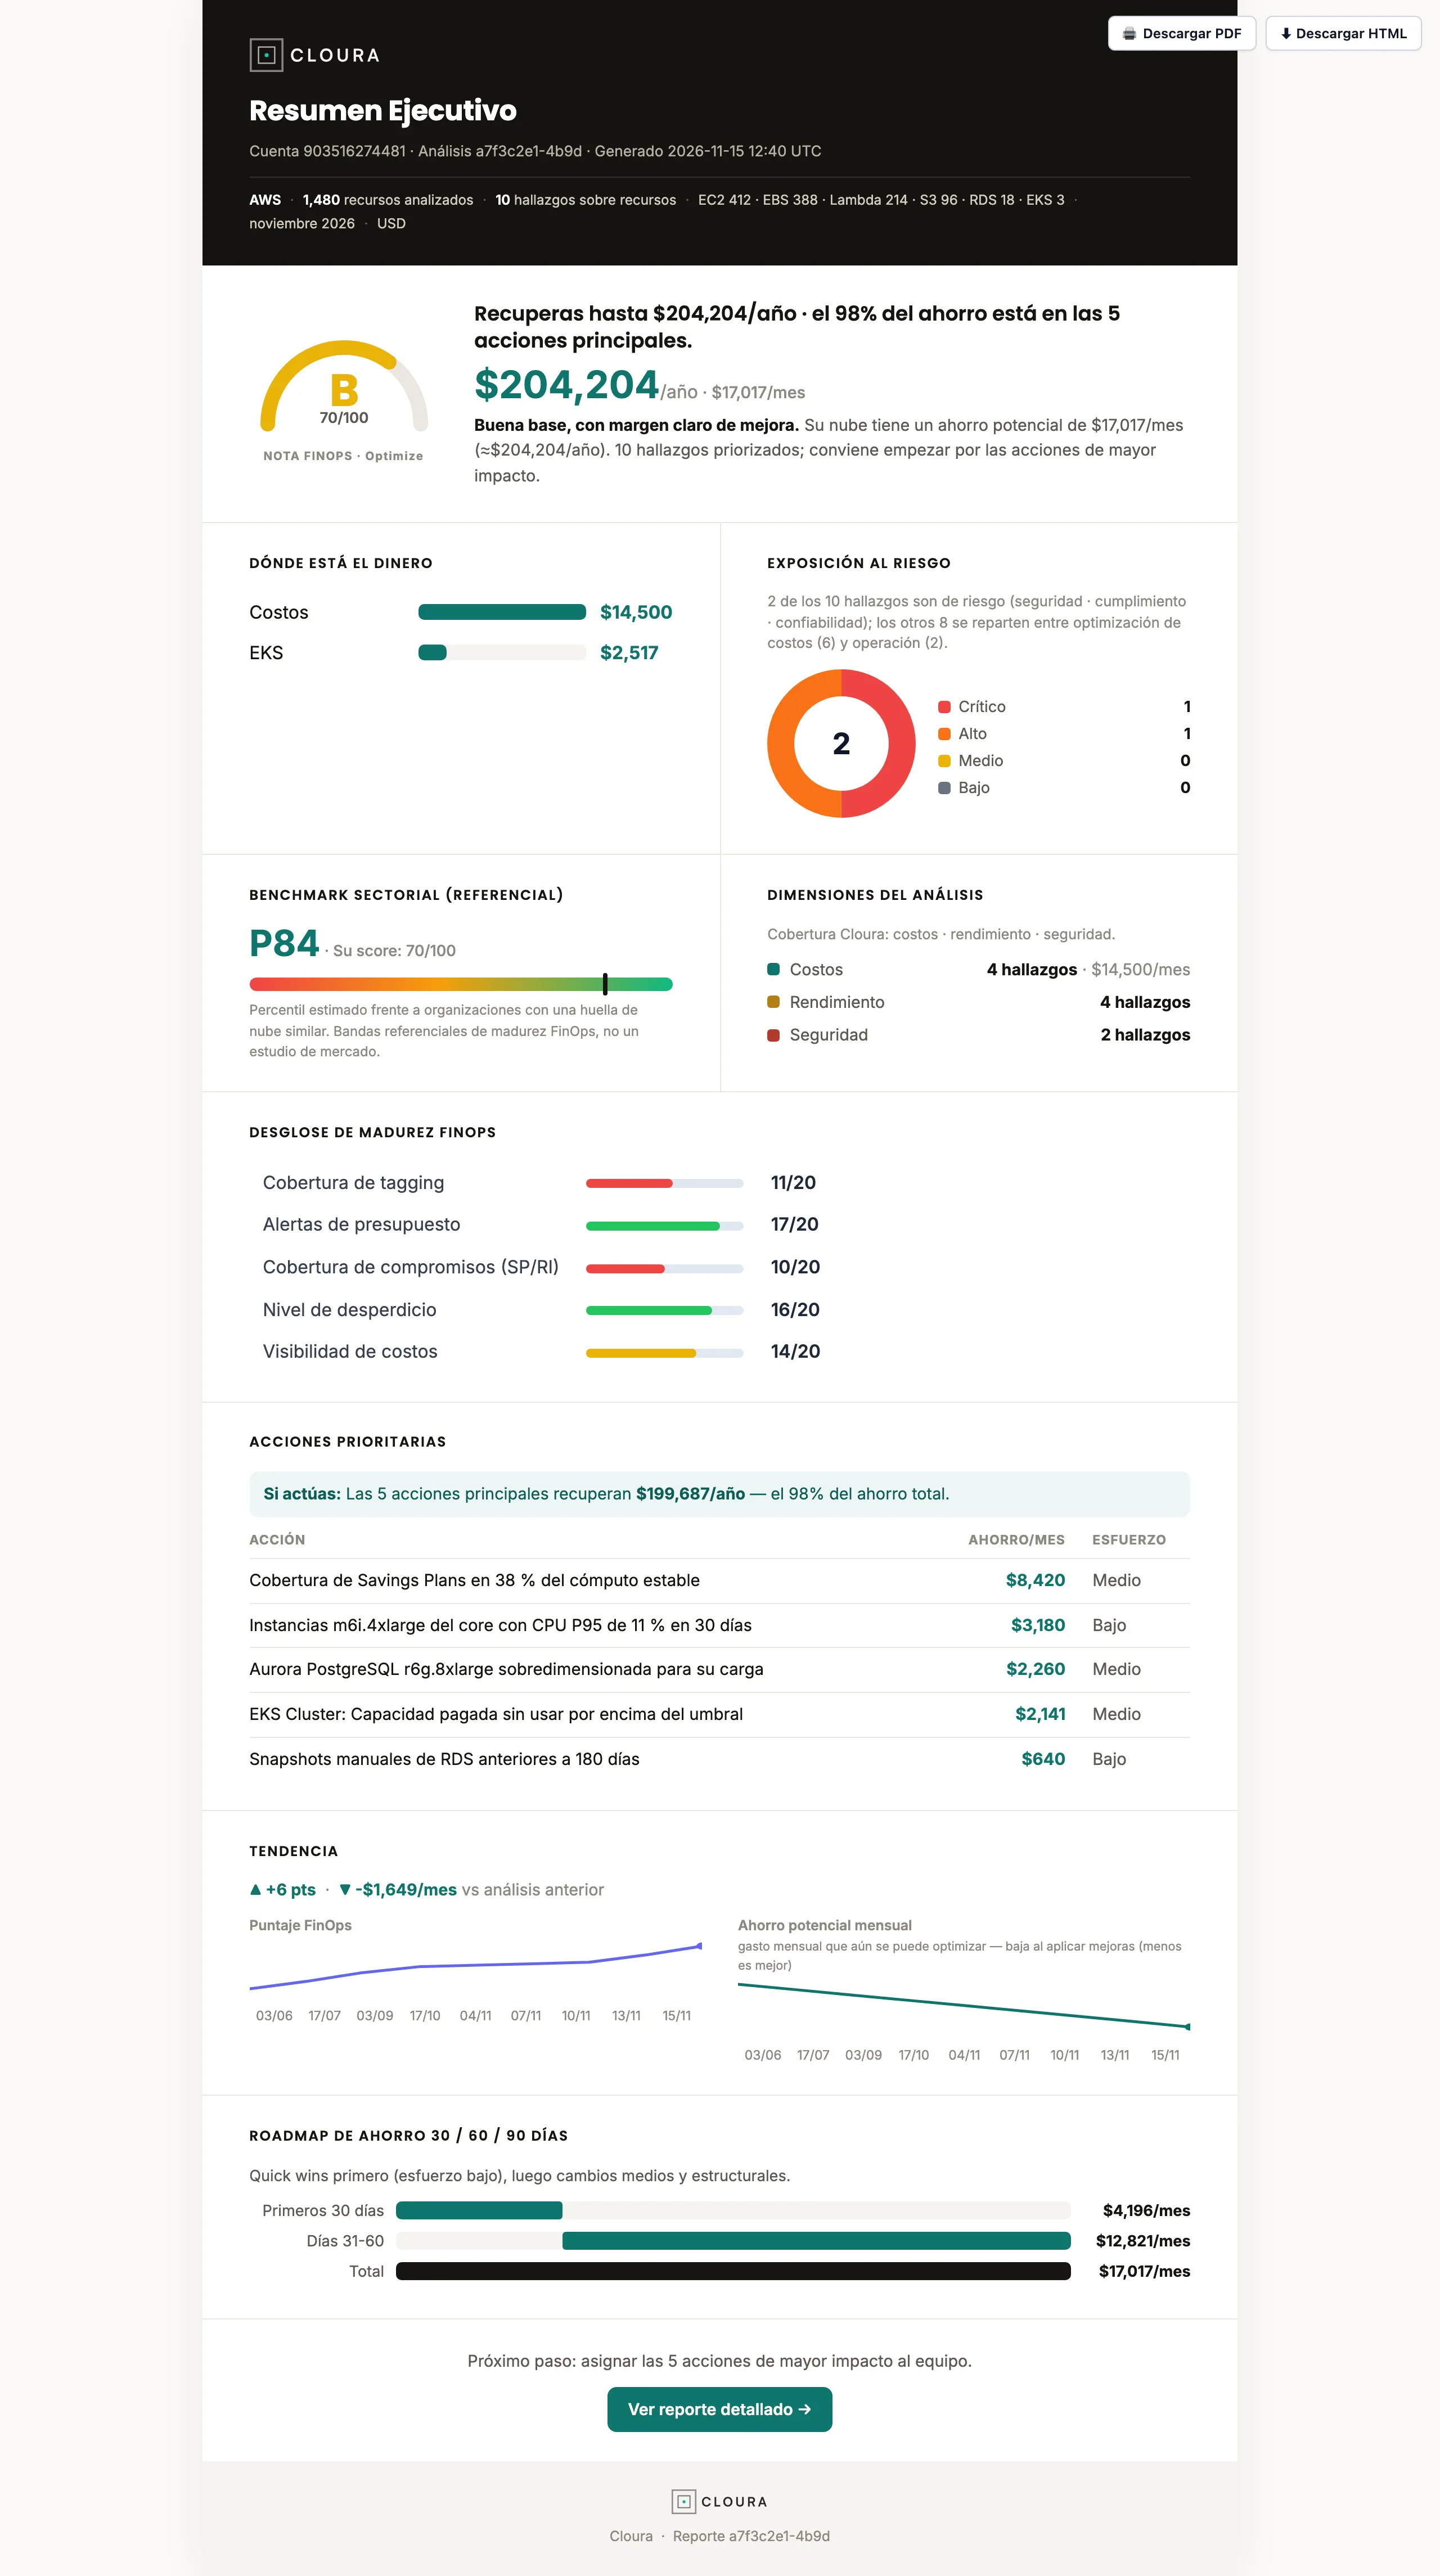
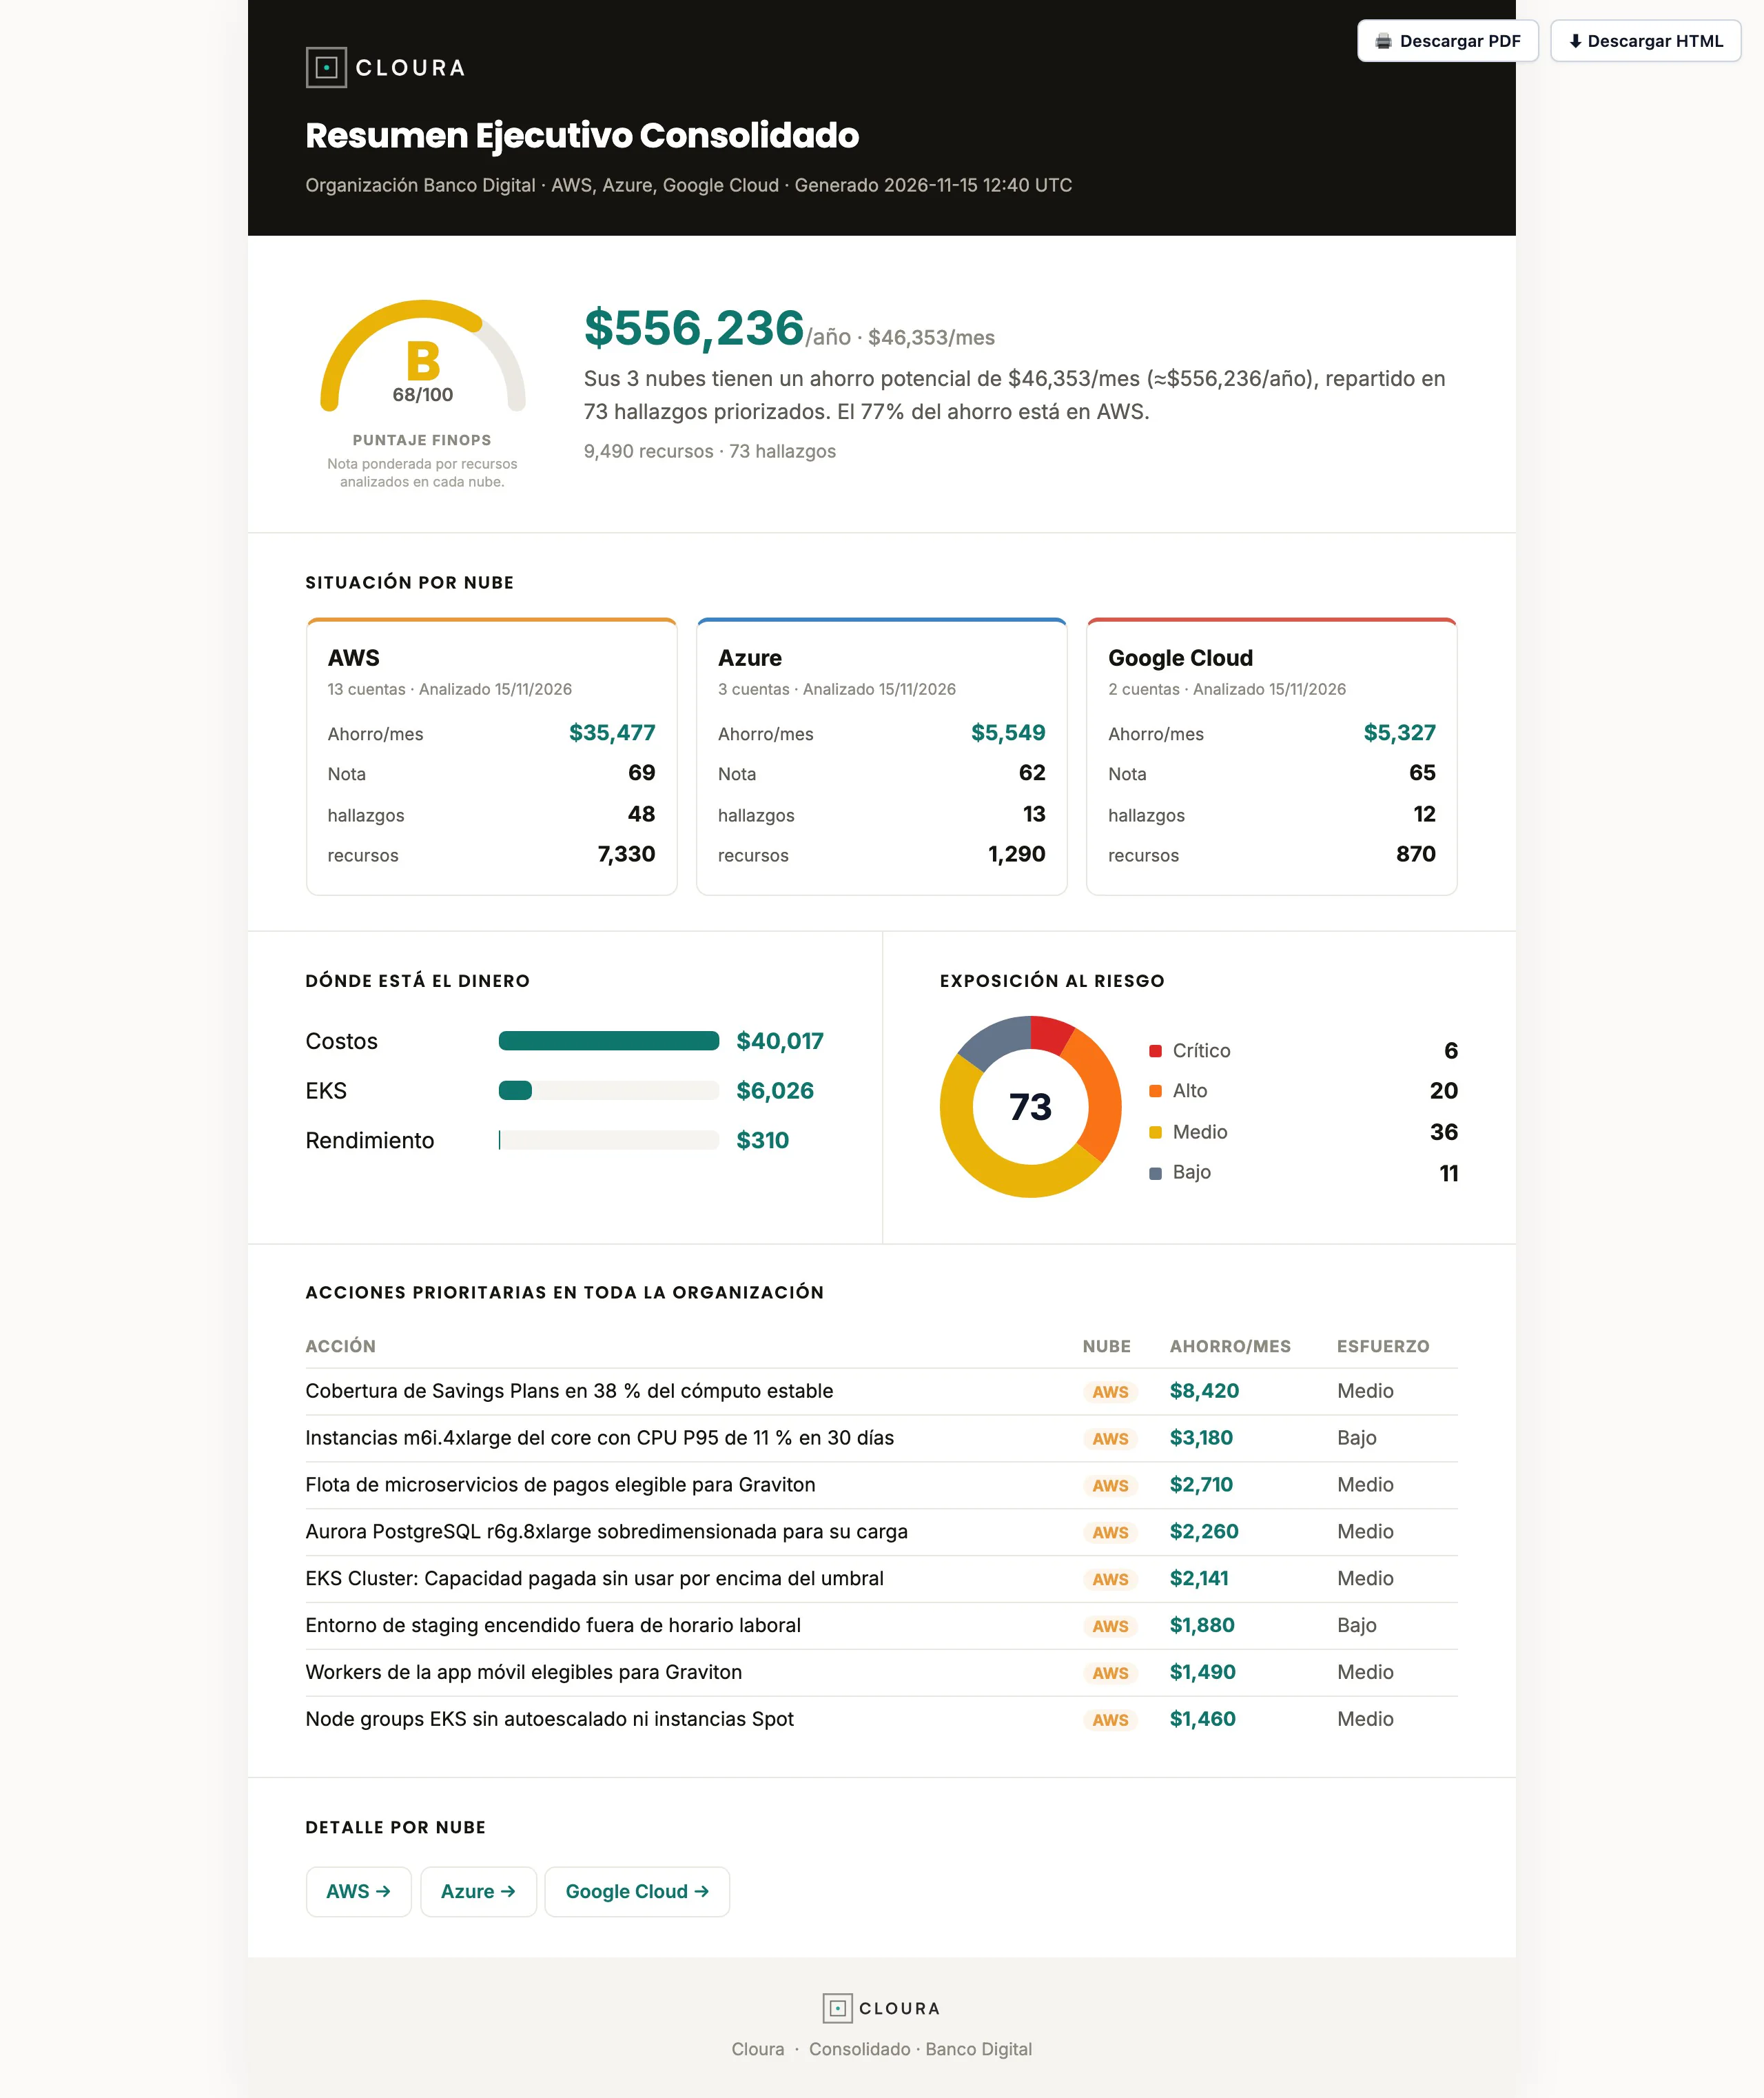
Cada análisis genera dos reportes: un one-pager ejecutivo para gerencia y uno detallado para el equipo, con ahorro estimado, impacto, riesgo y esfuerzo por recomendación. El resumen puede llegar cada quincena por correo al equipo.
SEGURIDAD Y PRIVACIDAD
Cloura opera con permisos Read-Only estrictamente sobre metadatos de configuración, políticas IAM y facturación. Nunca accede ni extrae el contenido de bases de datos ni información de clientes finales.
Un rol de lectura que se revoca en cualquier momento.
Nunca el contenido de bases de datos ni datos de clientes finales.
Reglas sobre la configuración real de tu nube.
Fix-as-Code abre un Pull Request para revisión.
En Enterprise, BYOC (Bring Your Own Cloud) o Self-Hosted dentro de tu VPC (Virtual Private Cloud) o clúster, con tus propios endpoints privados de IA (Amazon Bedrock o Vertex AI en tu cuenta).
ADD-ONS
Cloura se entrega completo desde el primer día. Los add-ons cubren necesidades específicas: según el plan vienen incluidos o se contratan aparte, y se activan en el mismo espacio de trabajo.
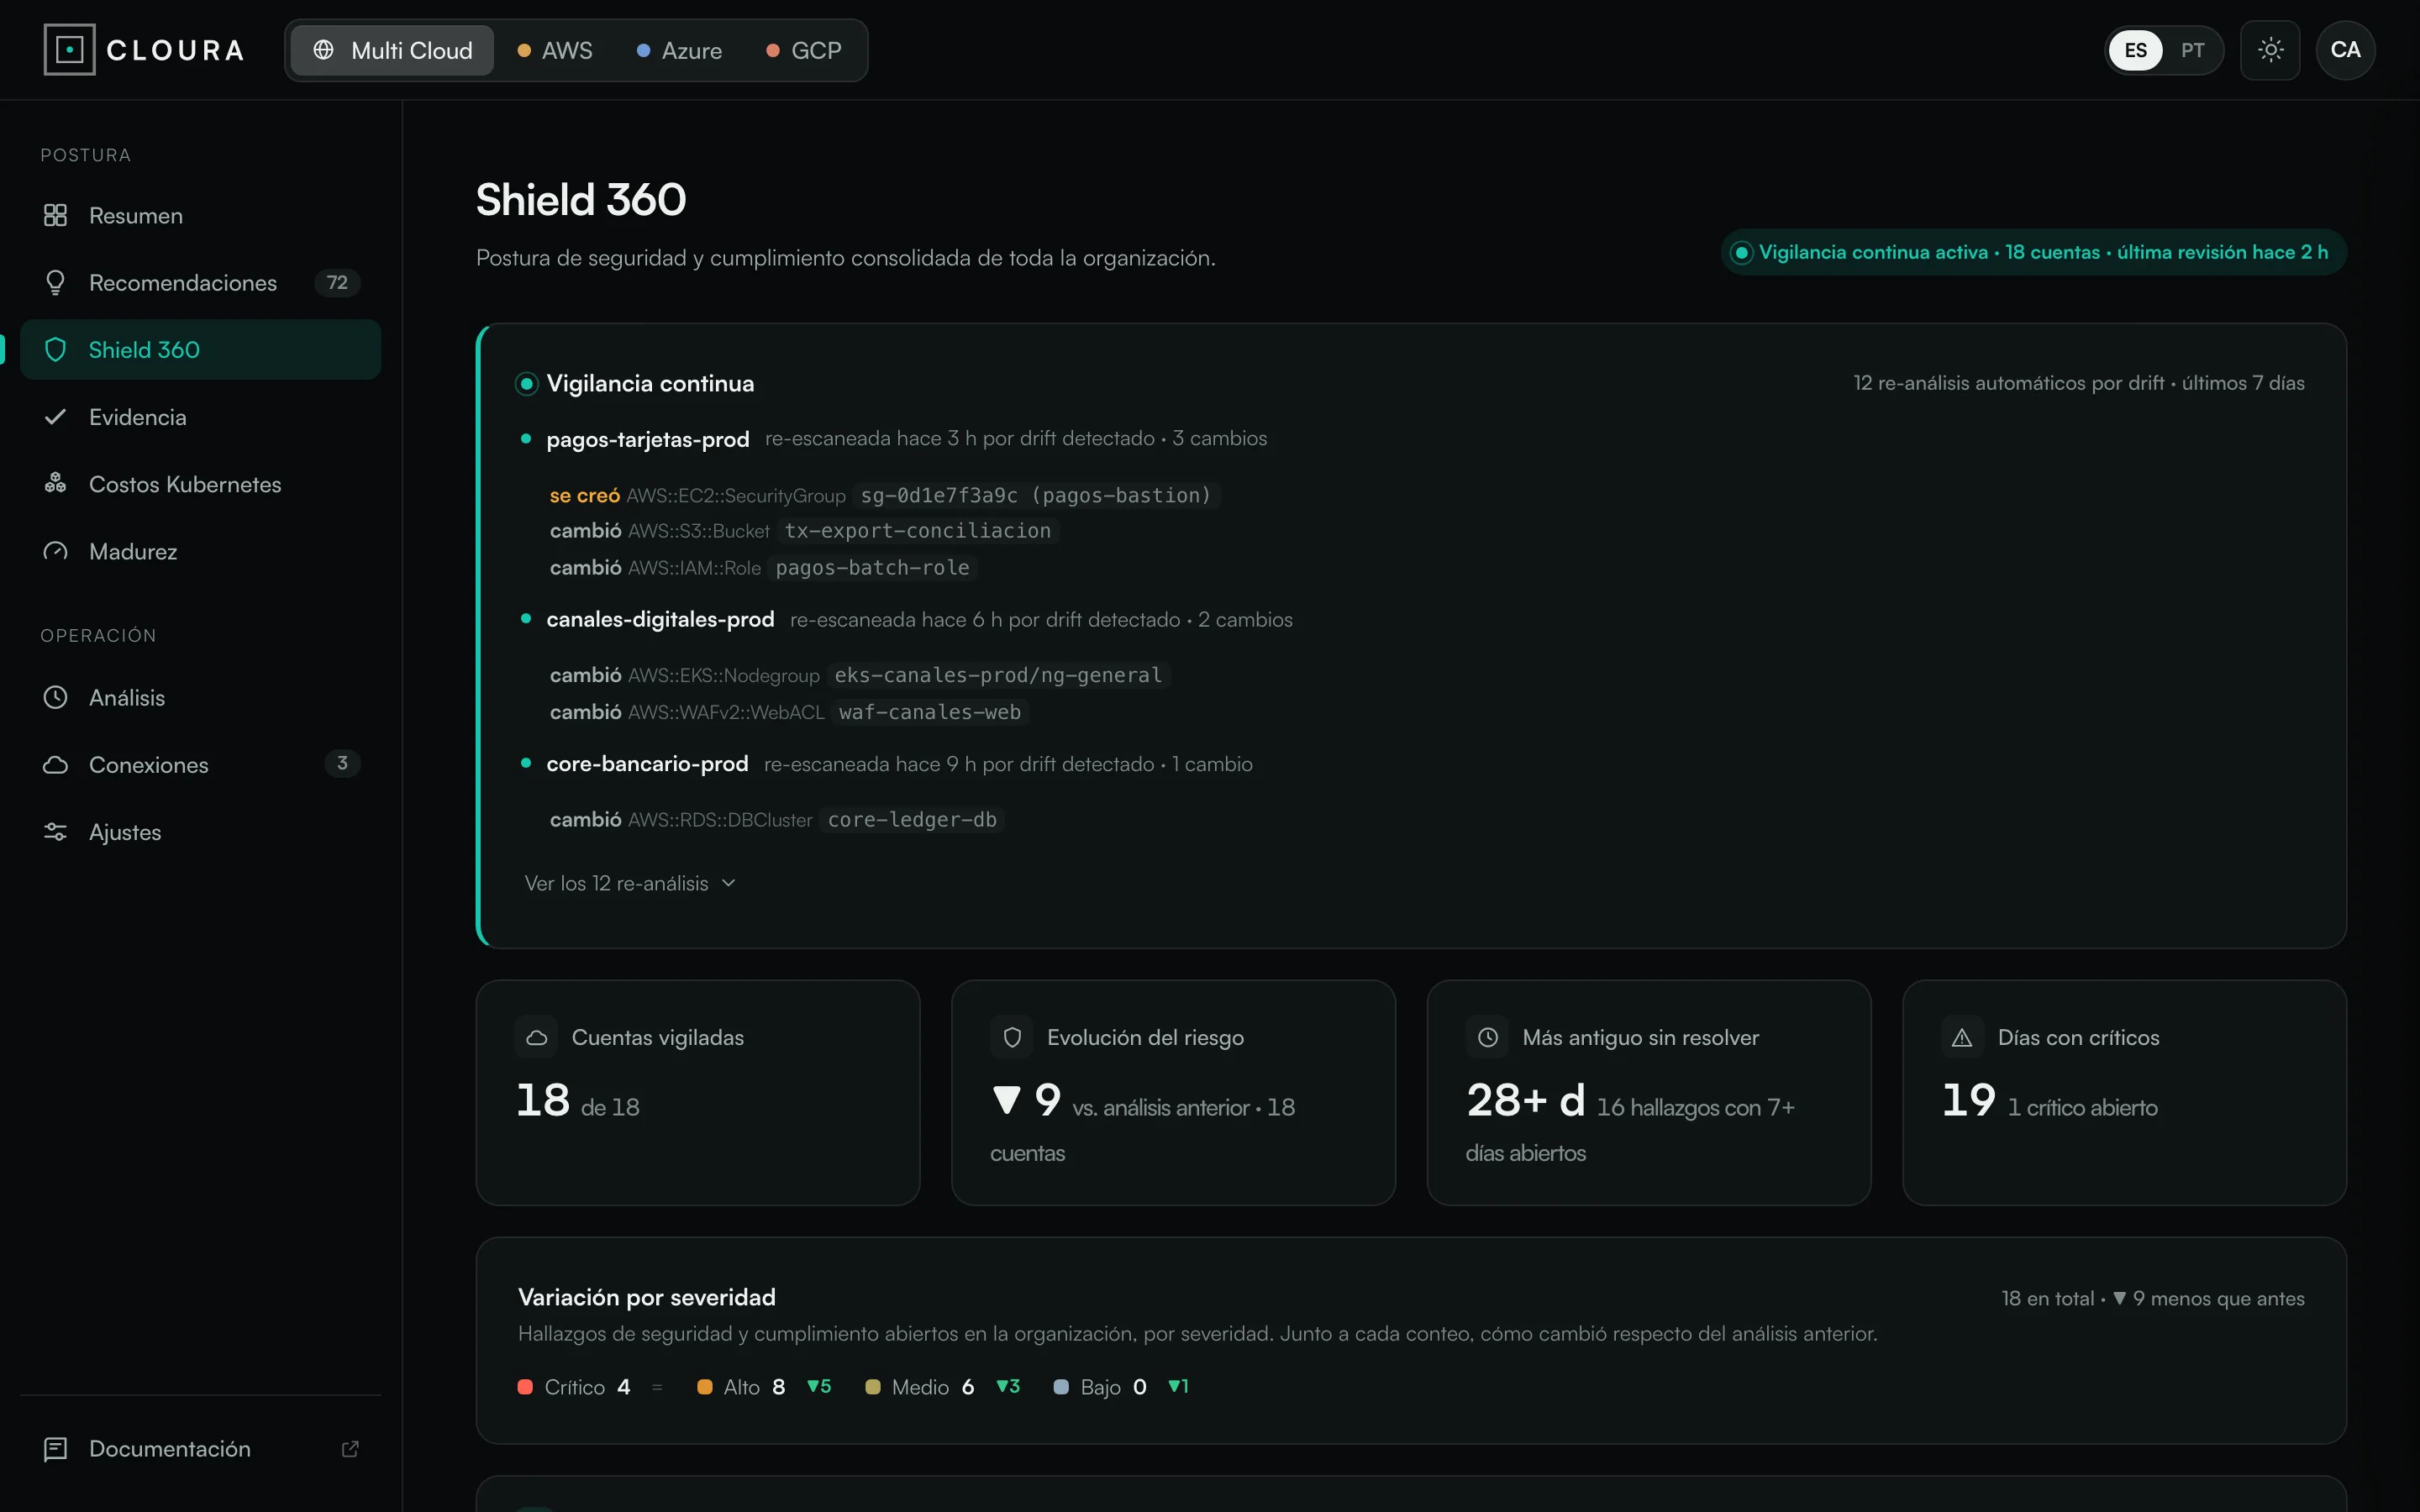
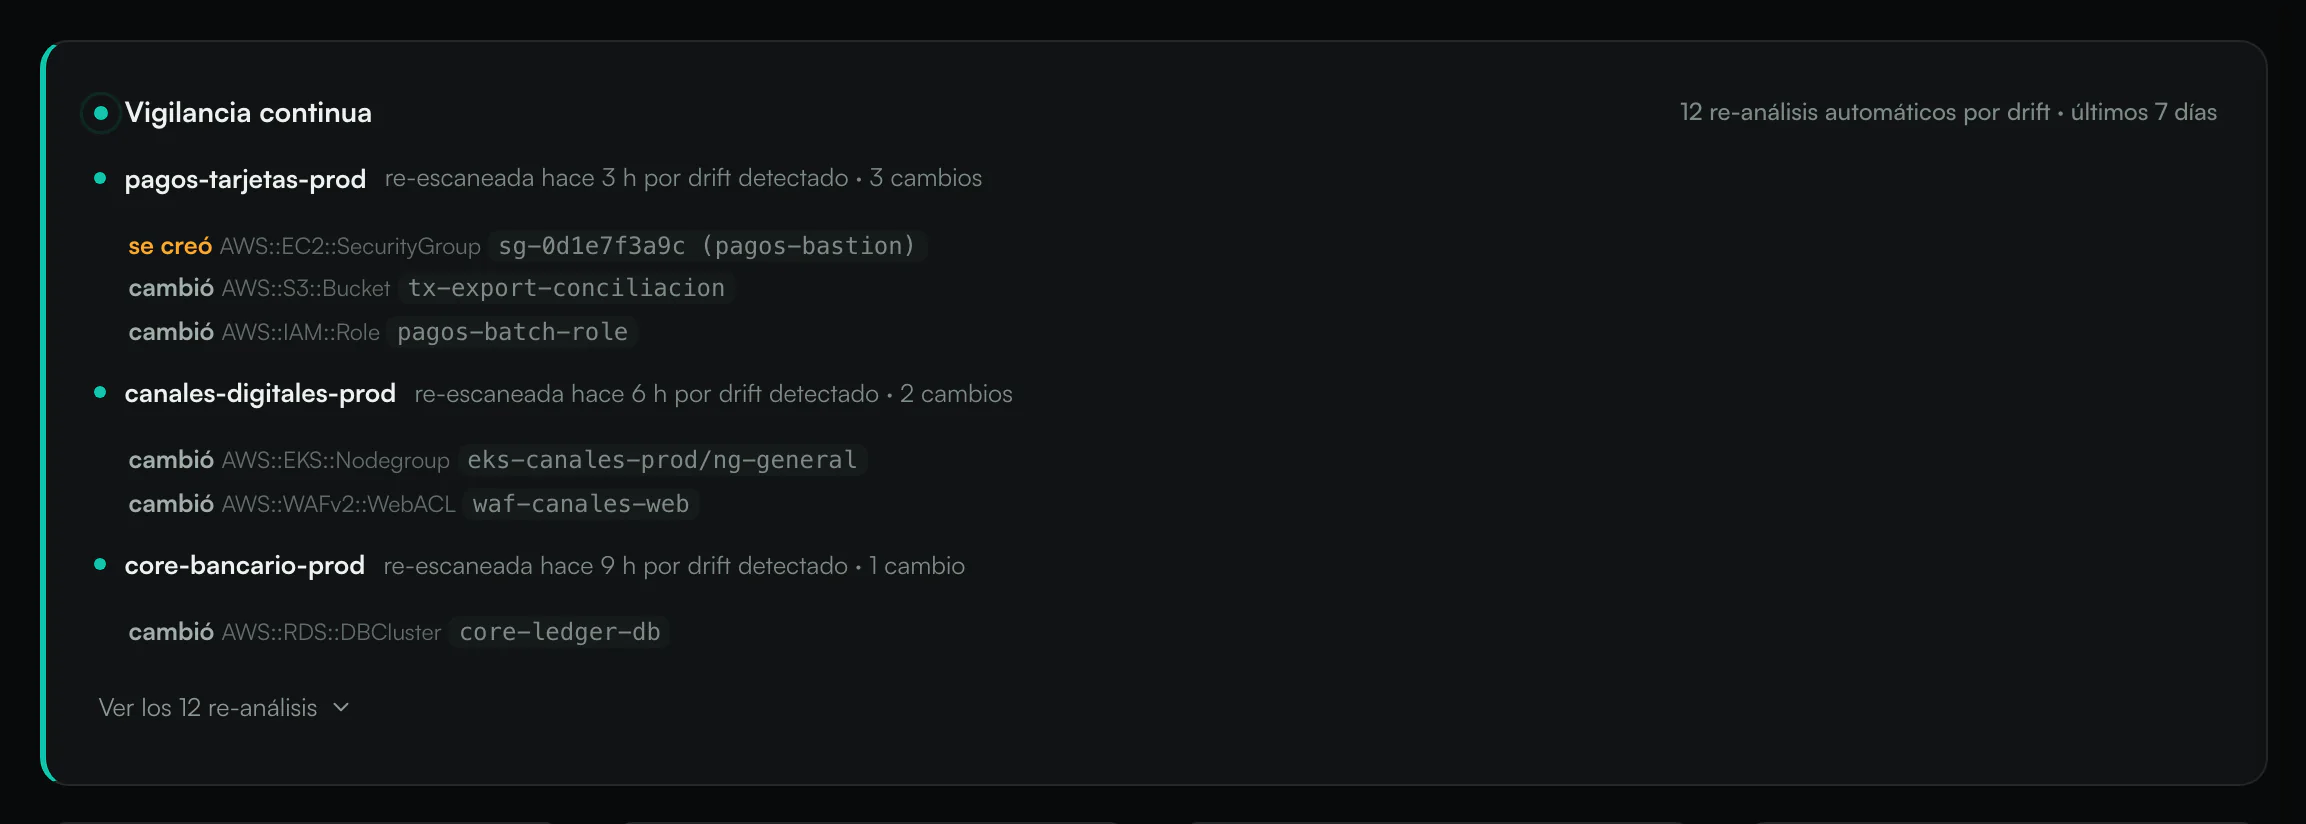
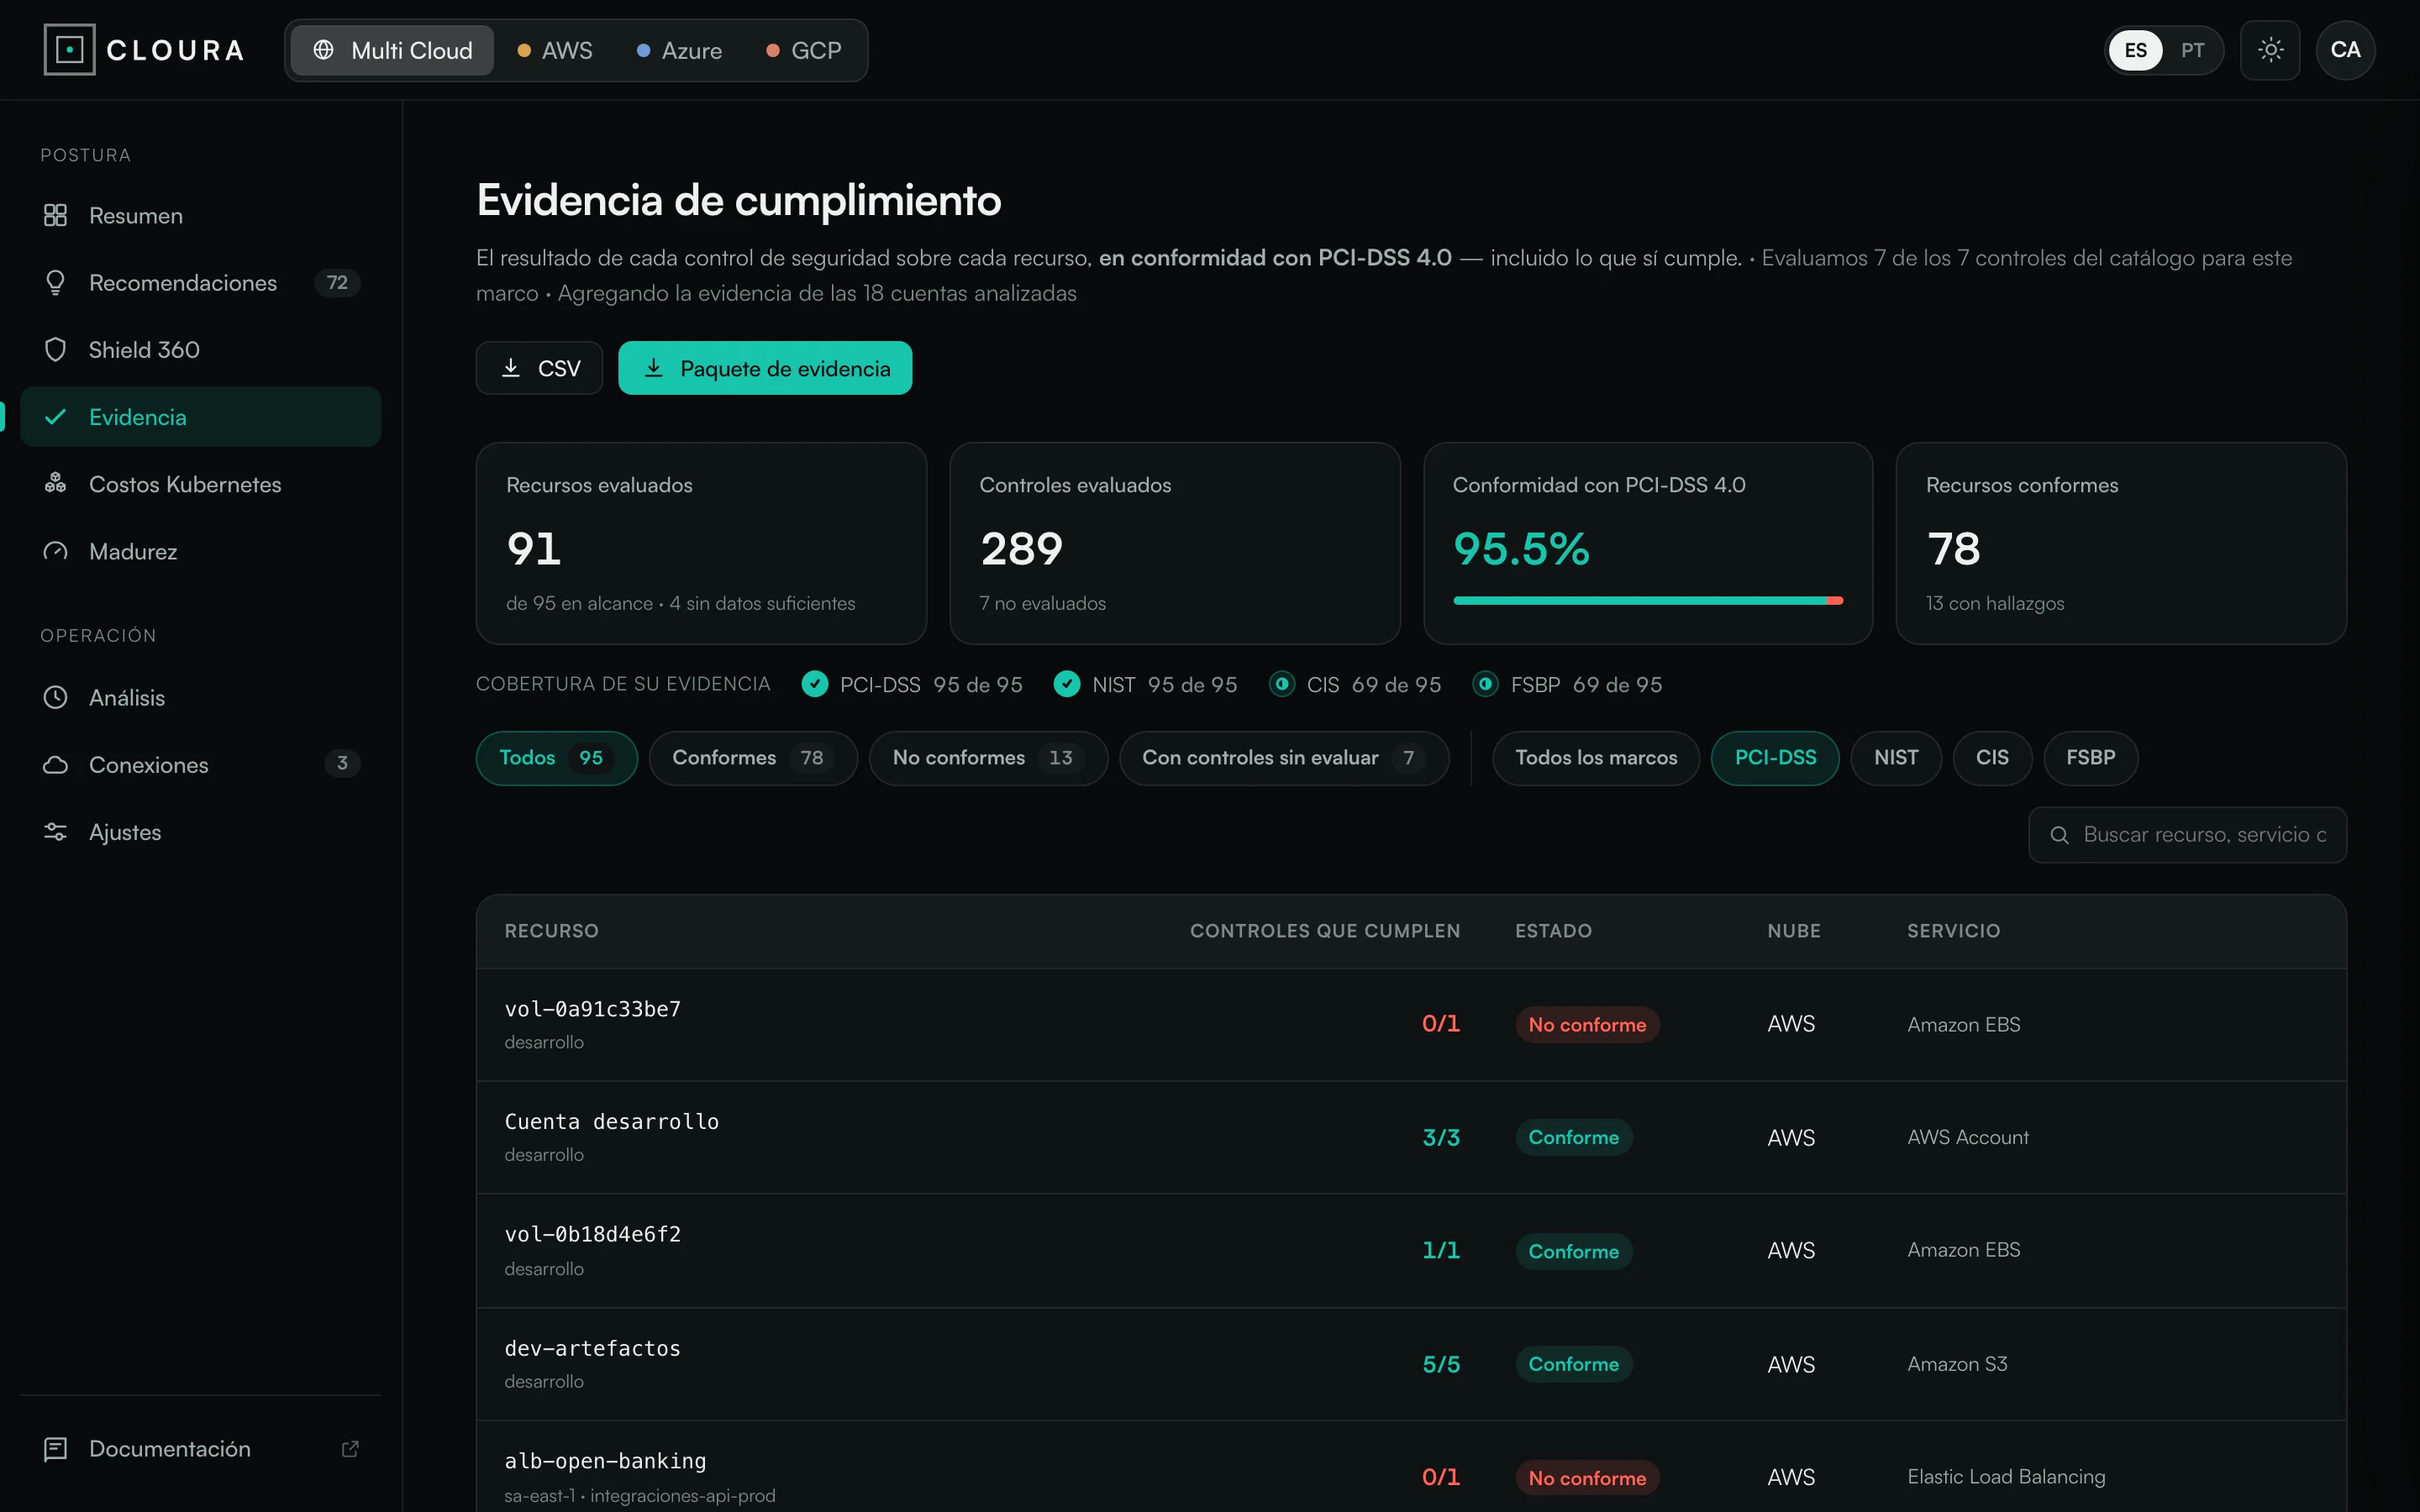
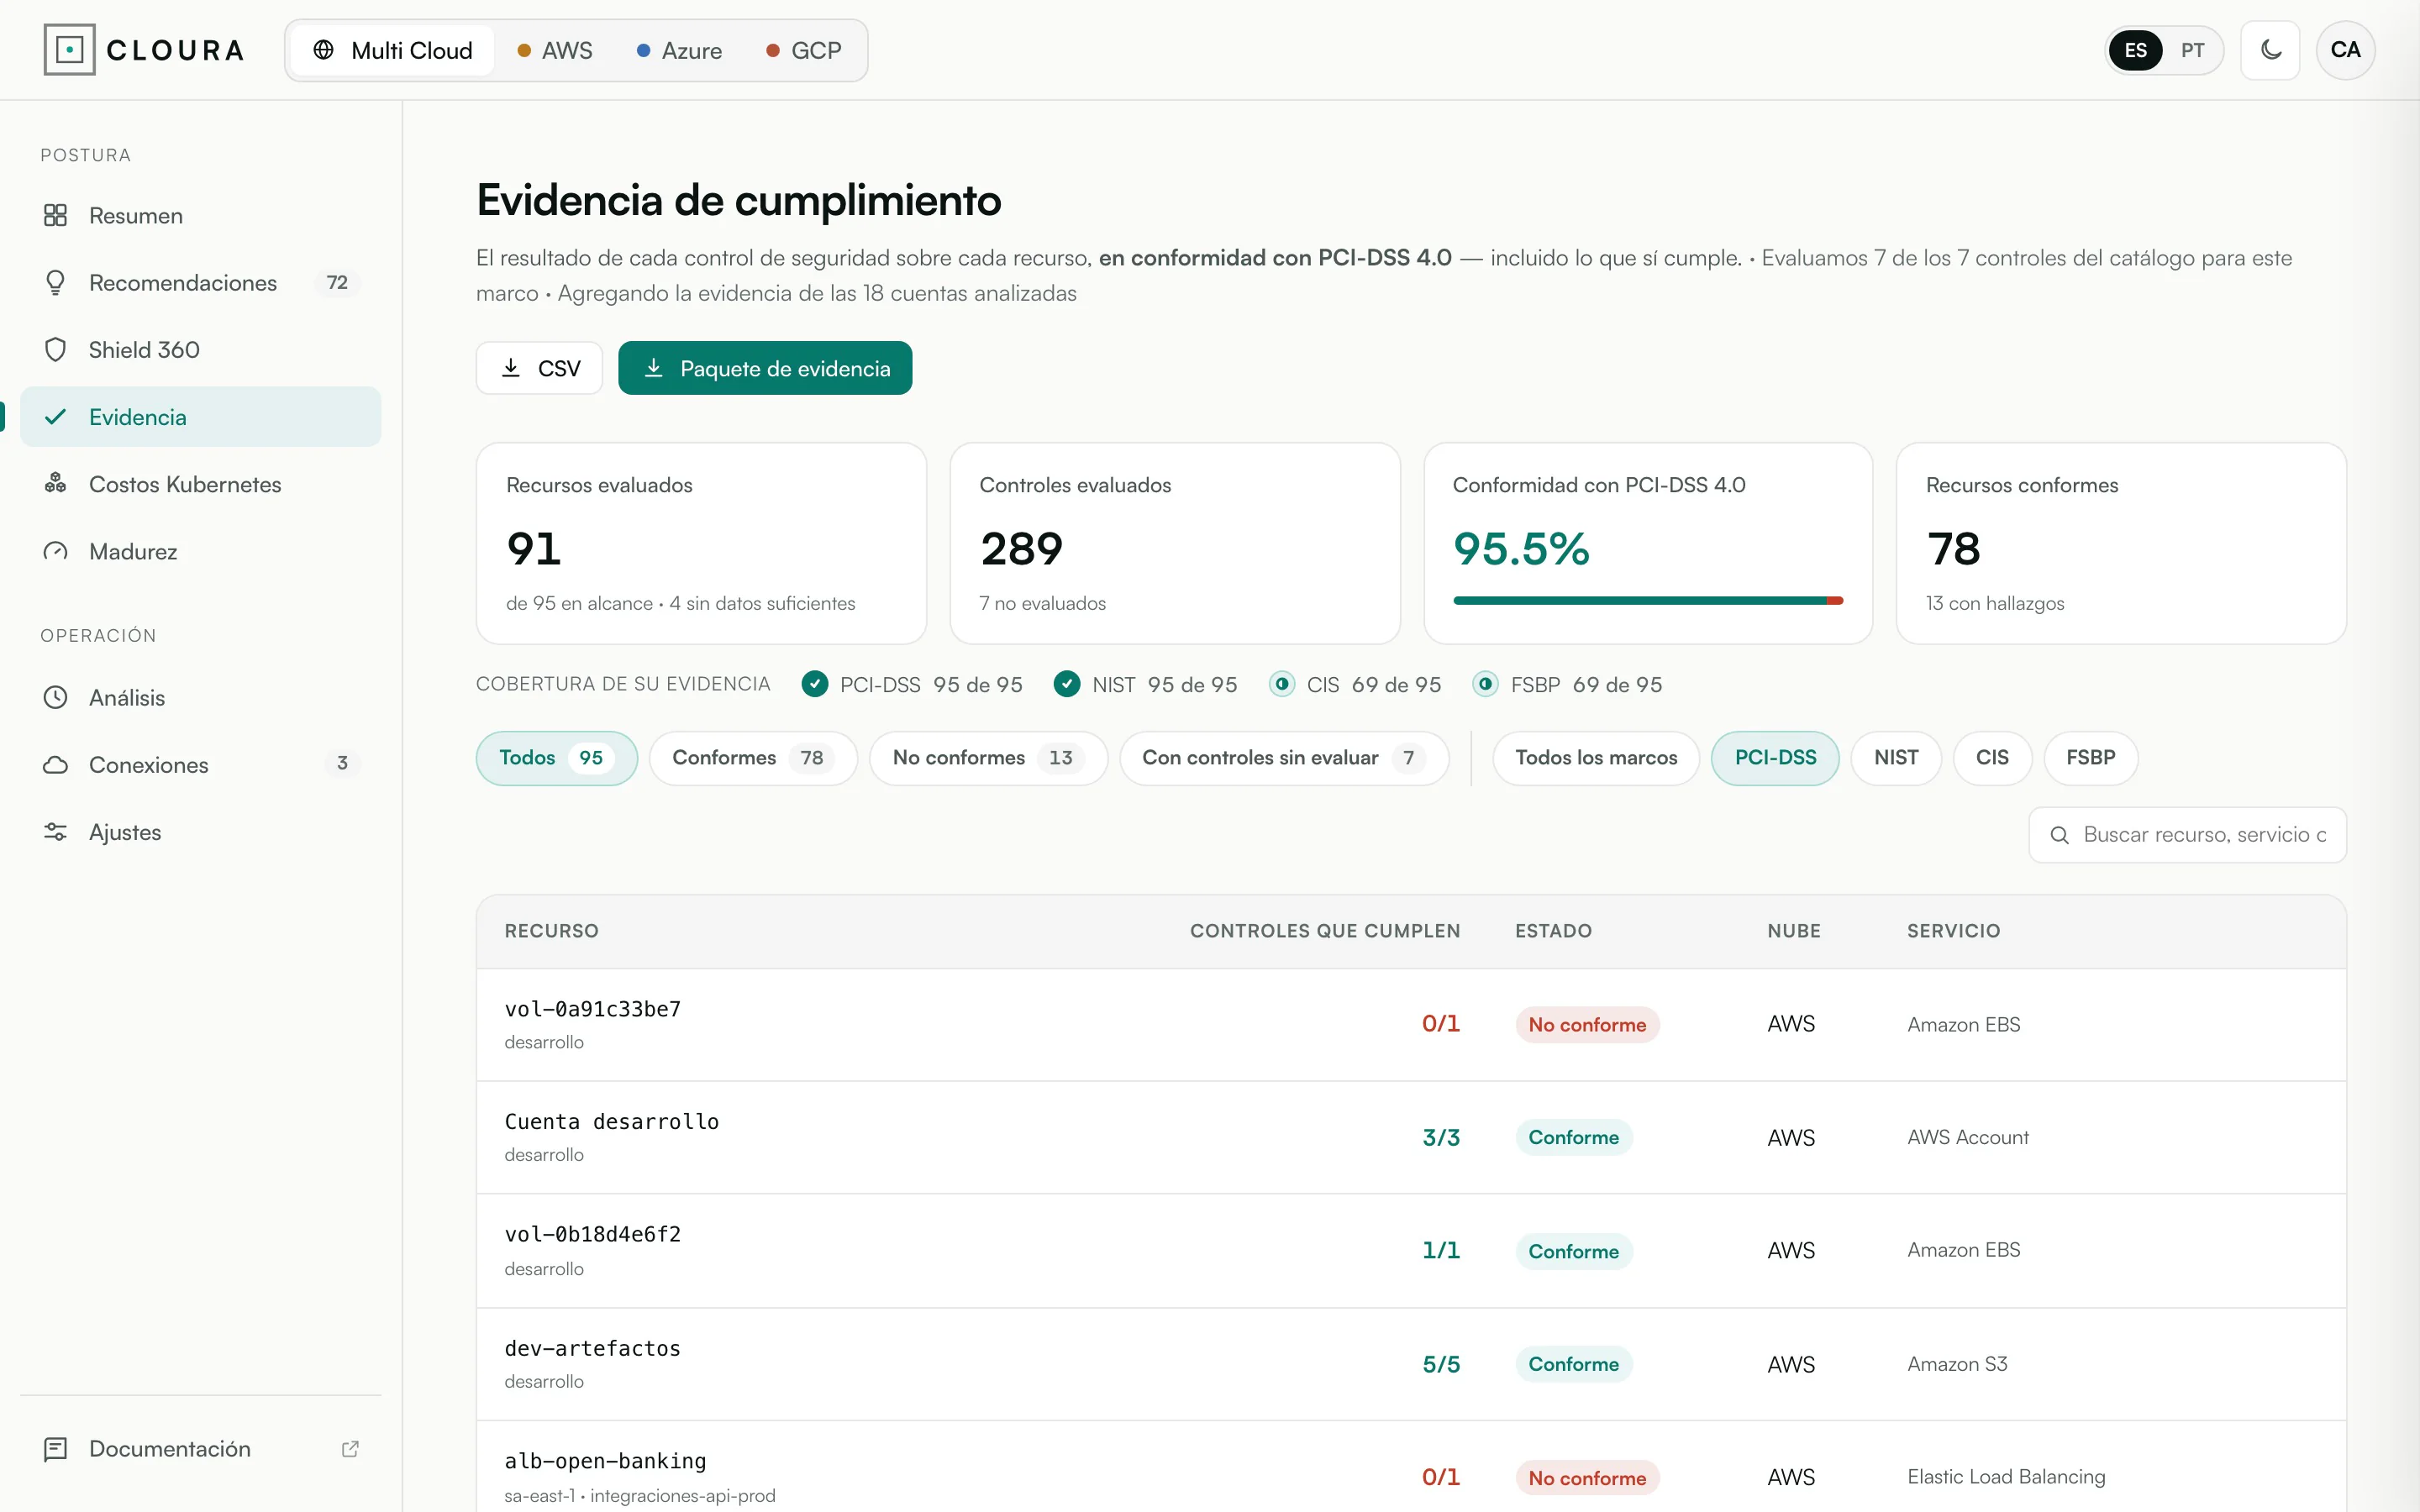
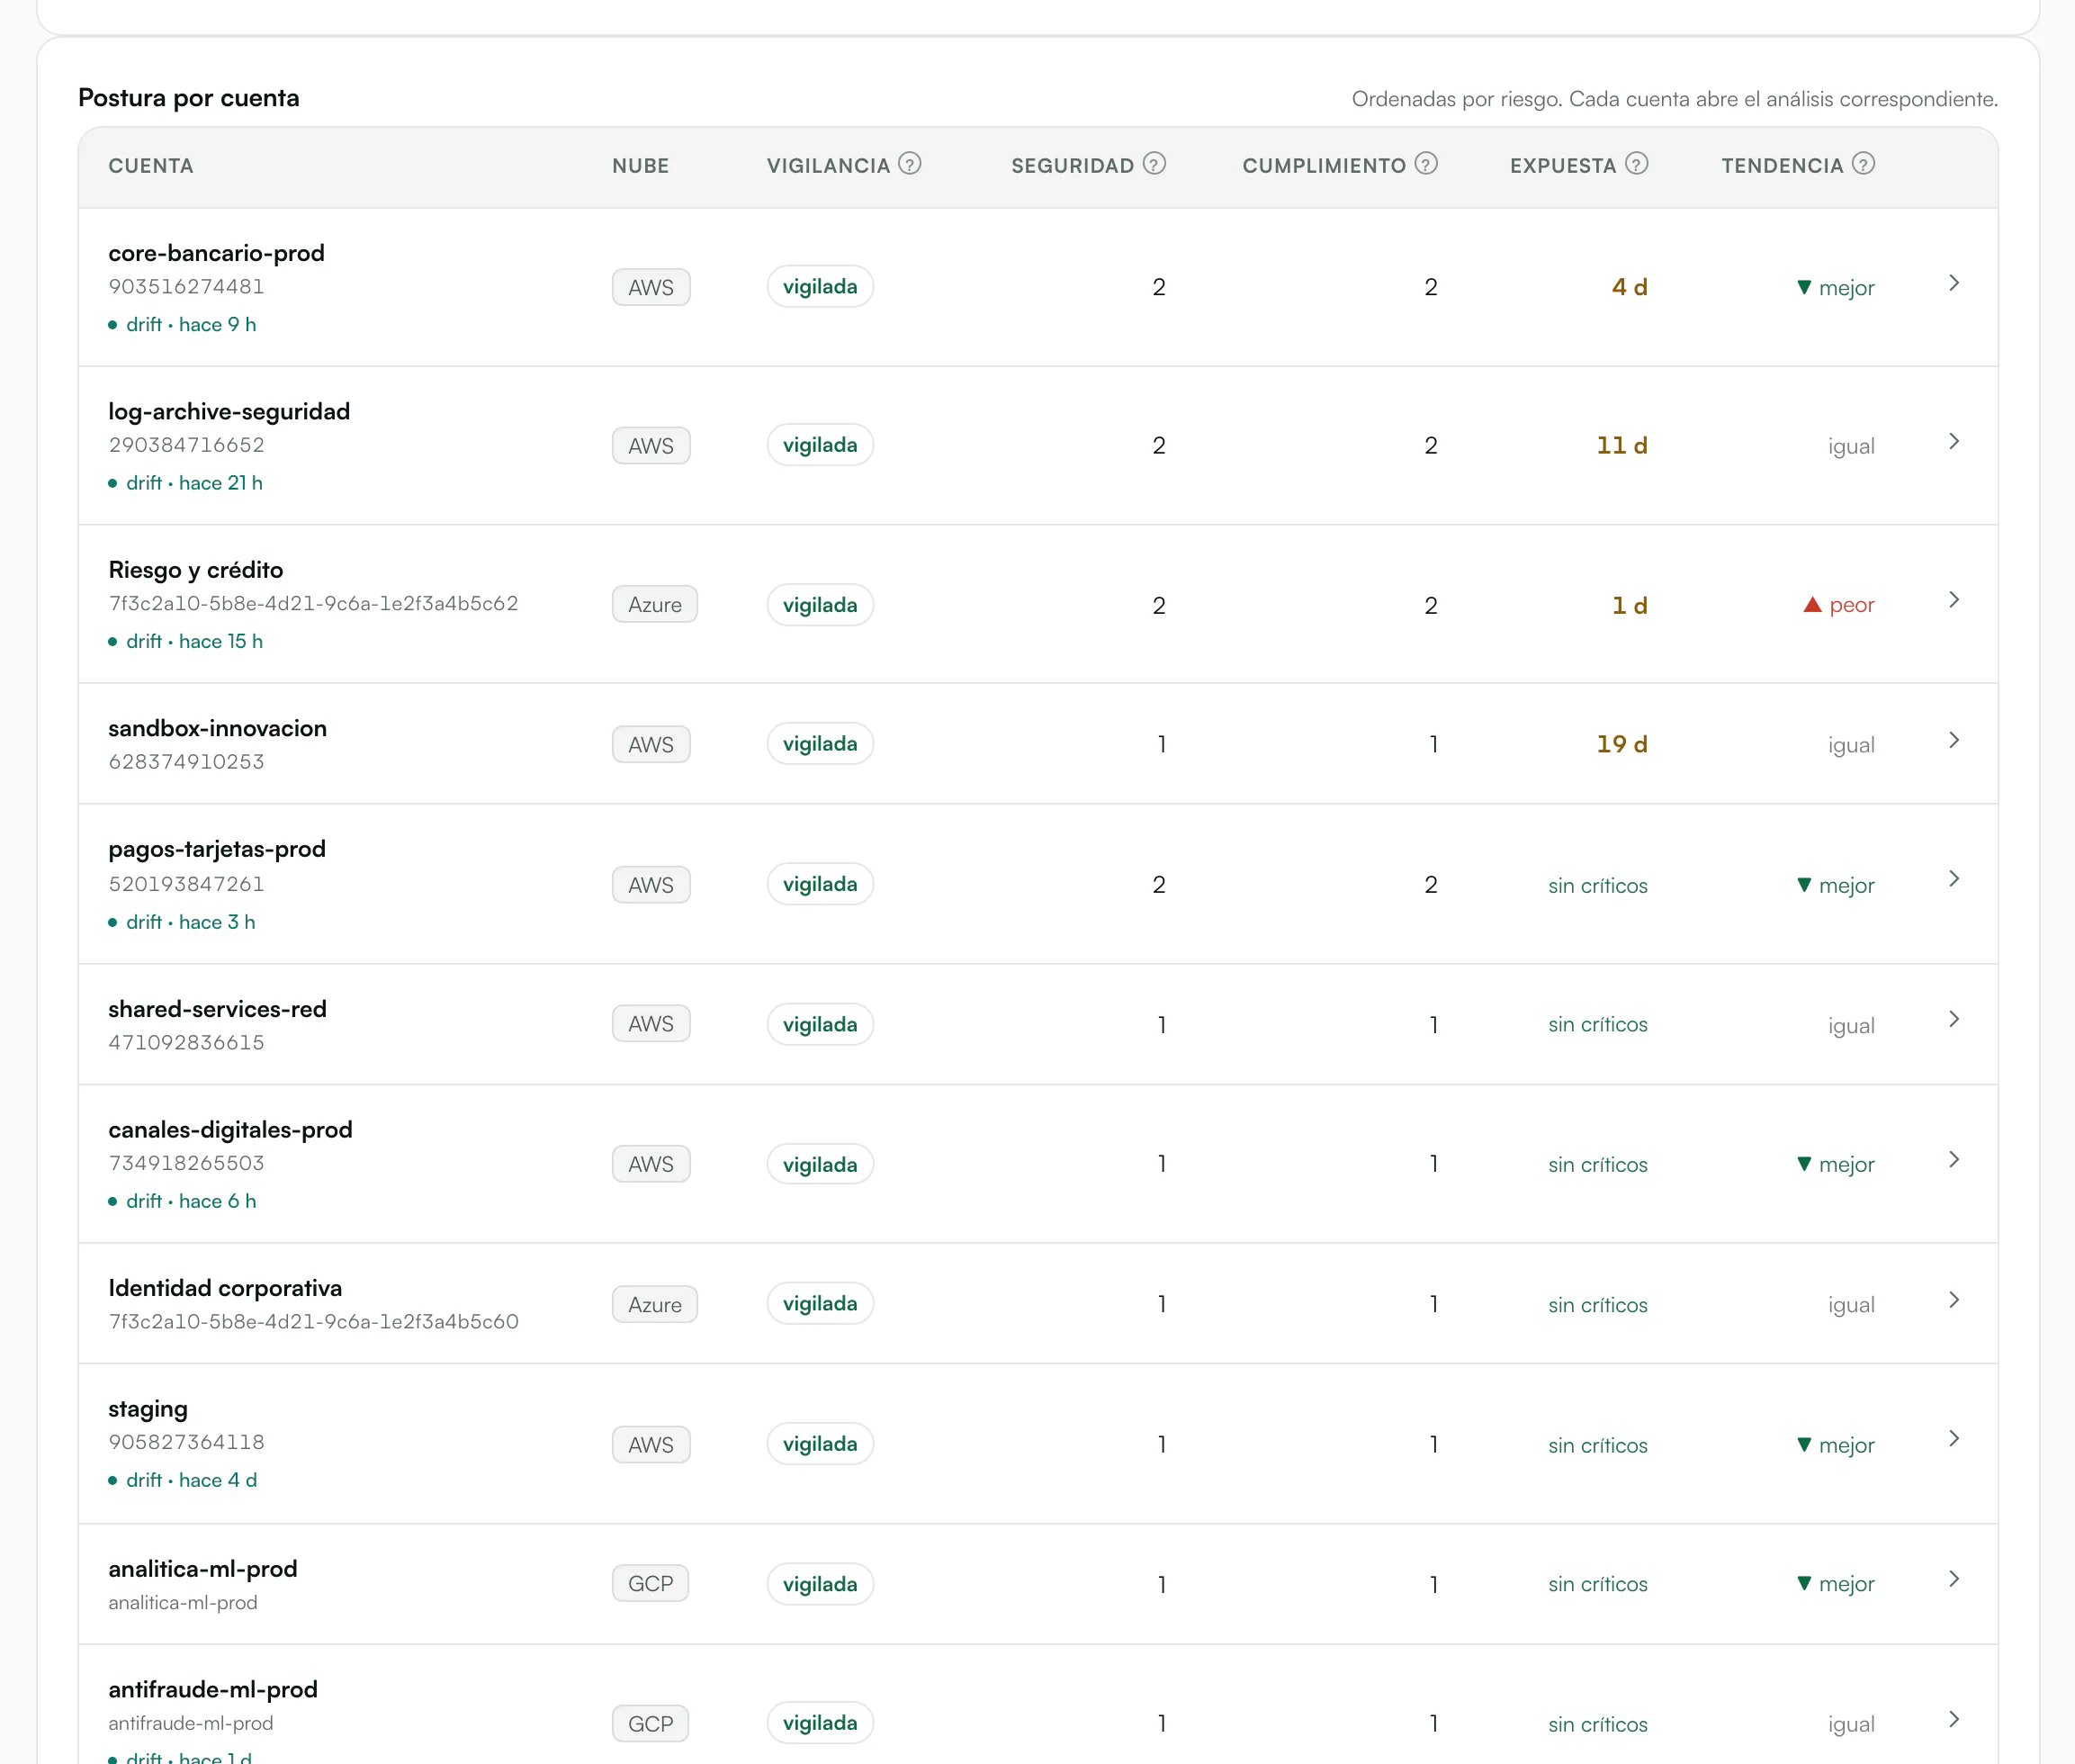
Core viene incluido en todos los planes: exposición, cifrado e identidades de riesgo en las tres nubes. Compliance suma la evidencia por estándar (CIS, PCI DSS, NIST) y viene incluido desde Scale; 360 suma la vigilancia continua de la postura y viene incluido en Enterprise.
| Capacidad | Growth | Scale | Enterprise |
|---|---|---|---|
| Shield CoreExposición a internet, cifrado ausente e identidades de riesgo en AWS, Azure y GCP, con severidad y pasos de corrección. | Incluido | Incluido | Incluido |
| Shield ComplianceEvidencia por estándar (CIS, PCI DSS, NIST y FSBP en AWS) y drift de configuración con el antes y el después, exportable para auditoría. | Add-on | Incluido | Incluido |
| Shield 360Todo lo de Compliance, más vigilancia continua que re-analiza cuando cambia la configuración, postura de toda la organización, tendencia y días de exposición. | Add-on | Add-on | Incluido |
| Costos KubernetesCosto real por clúster en las tres nubes, por namespace y workload en AWS y Google Cloud, y hasta el pod en AWS; capacidad ociosa y workloads sin requests. | Add-on | Add-on | Incluido |
PRECIOS
Licenciamiento adaptado al volumen de tu infraestructura (AWS, Azure, GCP) y a tus requisitos de privacidad y seguridad.
01
Cantidad de cuentas, proyectos o suscripciones conectadas.
02
Desde visibilidad continua y postura Read-Only hasta remediación automatizada con Fix-as-Code.
03
SaaS gestionado por Cloura o ejecución aislada dentro de tu propia nube (BYOC / Self-Hosted).
PERFIL IDEAL
Equipos cloud en crecimiento
ALCANCE Y CUENTAS
Hasta 5 cuentas cloud
AGENTES IA Y REGLAS
Agentes IA base y detección de ahorro
REMEDIACIÓN
Diagnóstico y guías paso a paso
DESPLIEGUE
SaaS Gestionado
MODELO DE COBRO
Suscripción según cuentas cloud
RECOMENDADO · PRUEBA DE 14 DÍAS
PERFIL IDEAL
Operaciones multi-cuenta avanzadas
ALCANCE Y CUENTAS
Hasta 20 cuentas cloud
AGENTES IA Y REGLAS
Todos los agentes y reglas de seguridad · Costos Kubernetes como add-on
REMEDIACIÓN
Fix-as-Code como Pull Request en GitHub
DESPLIEGUE
SaaS Gestionado
MODELO DE COBRO
Suscripción según cuentas cloud
PERFIL IDEAL
Banca, fintech y corporativos regulados
ALCANCE Y CUENTAS
Cuentas ilimitadas
AGENTES IA Y REGLAS
Agentes completos y políticas a medida
REMEDIACIÓN
Fix-as-Code con flujos de aprobación y SLA
DESPLIEGUE
SaaS Dedicado o BYOC / Self-Hosted
La modalidad BYOC (Bring Your Own Cloud) / Self-Hosted ejecuta los contenedores de Cloura directamente dentro de tu VPC (Virtual Private Cloud) o clúster y consume tus propios endpoints privados de IA, como Amazon Bedrock o Vertex AI en tu cuenta. Así, los metadatos de arquitectura nunca salen de tu perímetro de seguridad.
MODELO DE COBRO
Licencia anual a medida
SLA: Service Level Agreement, acuerdo de nivel de servicio.
Prueba Cloura al 100% durante 14 días. Agenda una demo rápida y activa un pase gratuito con todas las funcionalidades (todos los agentes + Fix-as-Code) en modo 100% Read-Only para analizar hasta 3 cuentas distribuidas en AWS, Azure o GCP.
Toda cotización se prepara sobre tu entorno real y se entiende neta de impuestos locales.
PREGUNTAS FRECUENTES
¿Otra duda? Escríbenos a hola@cloura.ai.
Un rol de solo lectura en cada cuenta, suscripción o proyecto. Cloura lee metadatos de configuración, políticas IAM y facturación; no instala componentes ni modifica recursos, y el acceso se revoca en cualquier momento.
No. Nunca accede ni extrae el contenido de bases de datos ni información de clientes finales.
No. Las correcciones llegan como código en un Pull Request que tu equipo revisa y aplica.
AWS, Azure y Google Cloud, juntas o por separado, con Kubernetes en EKS, AKS y GKE.
Según tu huella cloud (cuentas, proyectos o suscripciones), la profundidad operativa (de visibilidad continua a Fix-as-Code) y la arquitectura de despliegue (SaaS gestionado o BYOC / Self-Hosted). Cada cotización se prepara sobre tu entorno real y se entiende neta de impuestos locales.
Todas las capacidades del plan Scale —todos los agentes y Fix-as-Code— en modo Read-Only, para hasta 3 cuentas en AWS, Azure o GCP y 6 análisis. Los add-ons se activan desde la propia plataforma, sin costo durante la prueba. Se activa al final de una demo breve.
Sí, en Enterprise: BYOC / Self-Hosted dentro de tu VPC o clúster, con tus propios endpoints privados de IA.
Video disponible muy pronto
Mientras tanto, podemos mostrarte Cloura en una sesión en vivo.
Solicitar demo