01
Otimização de custos
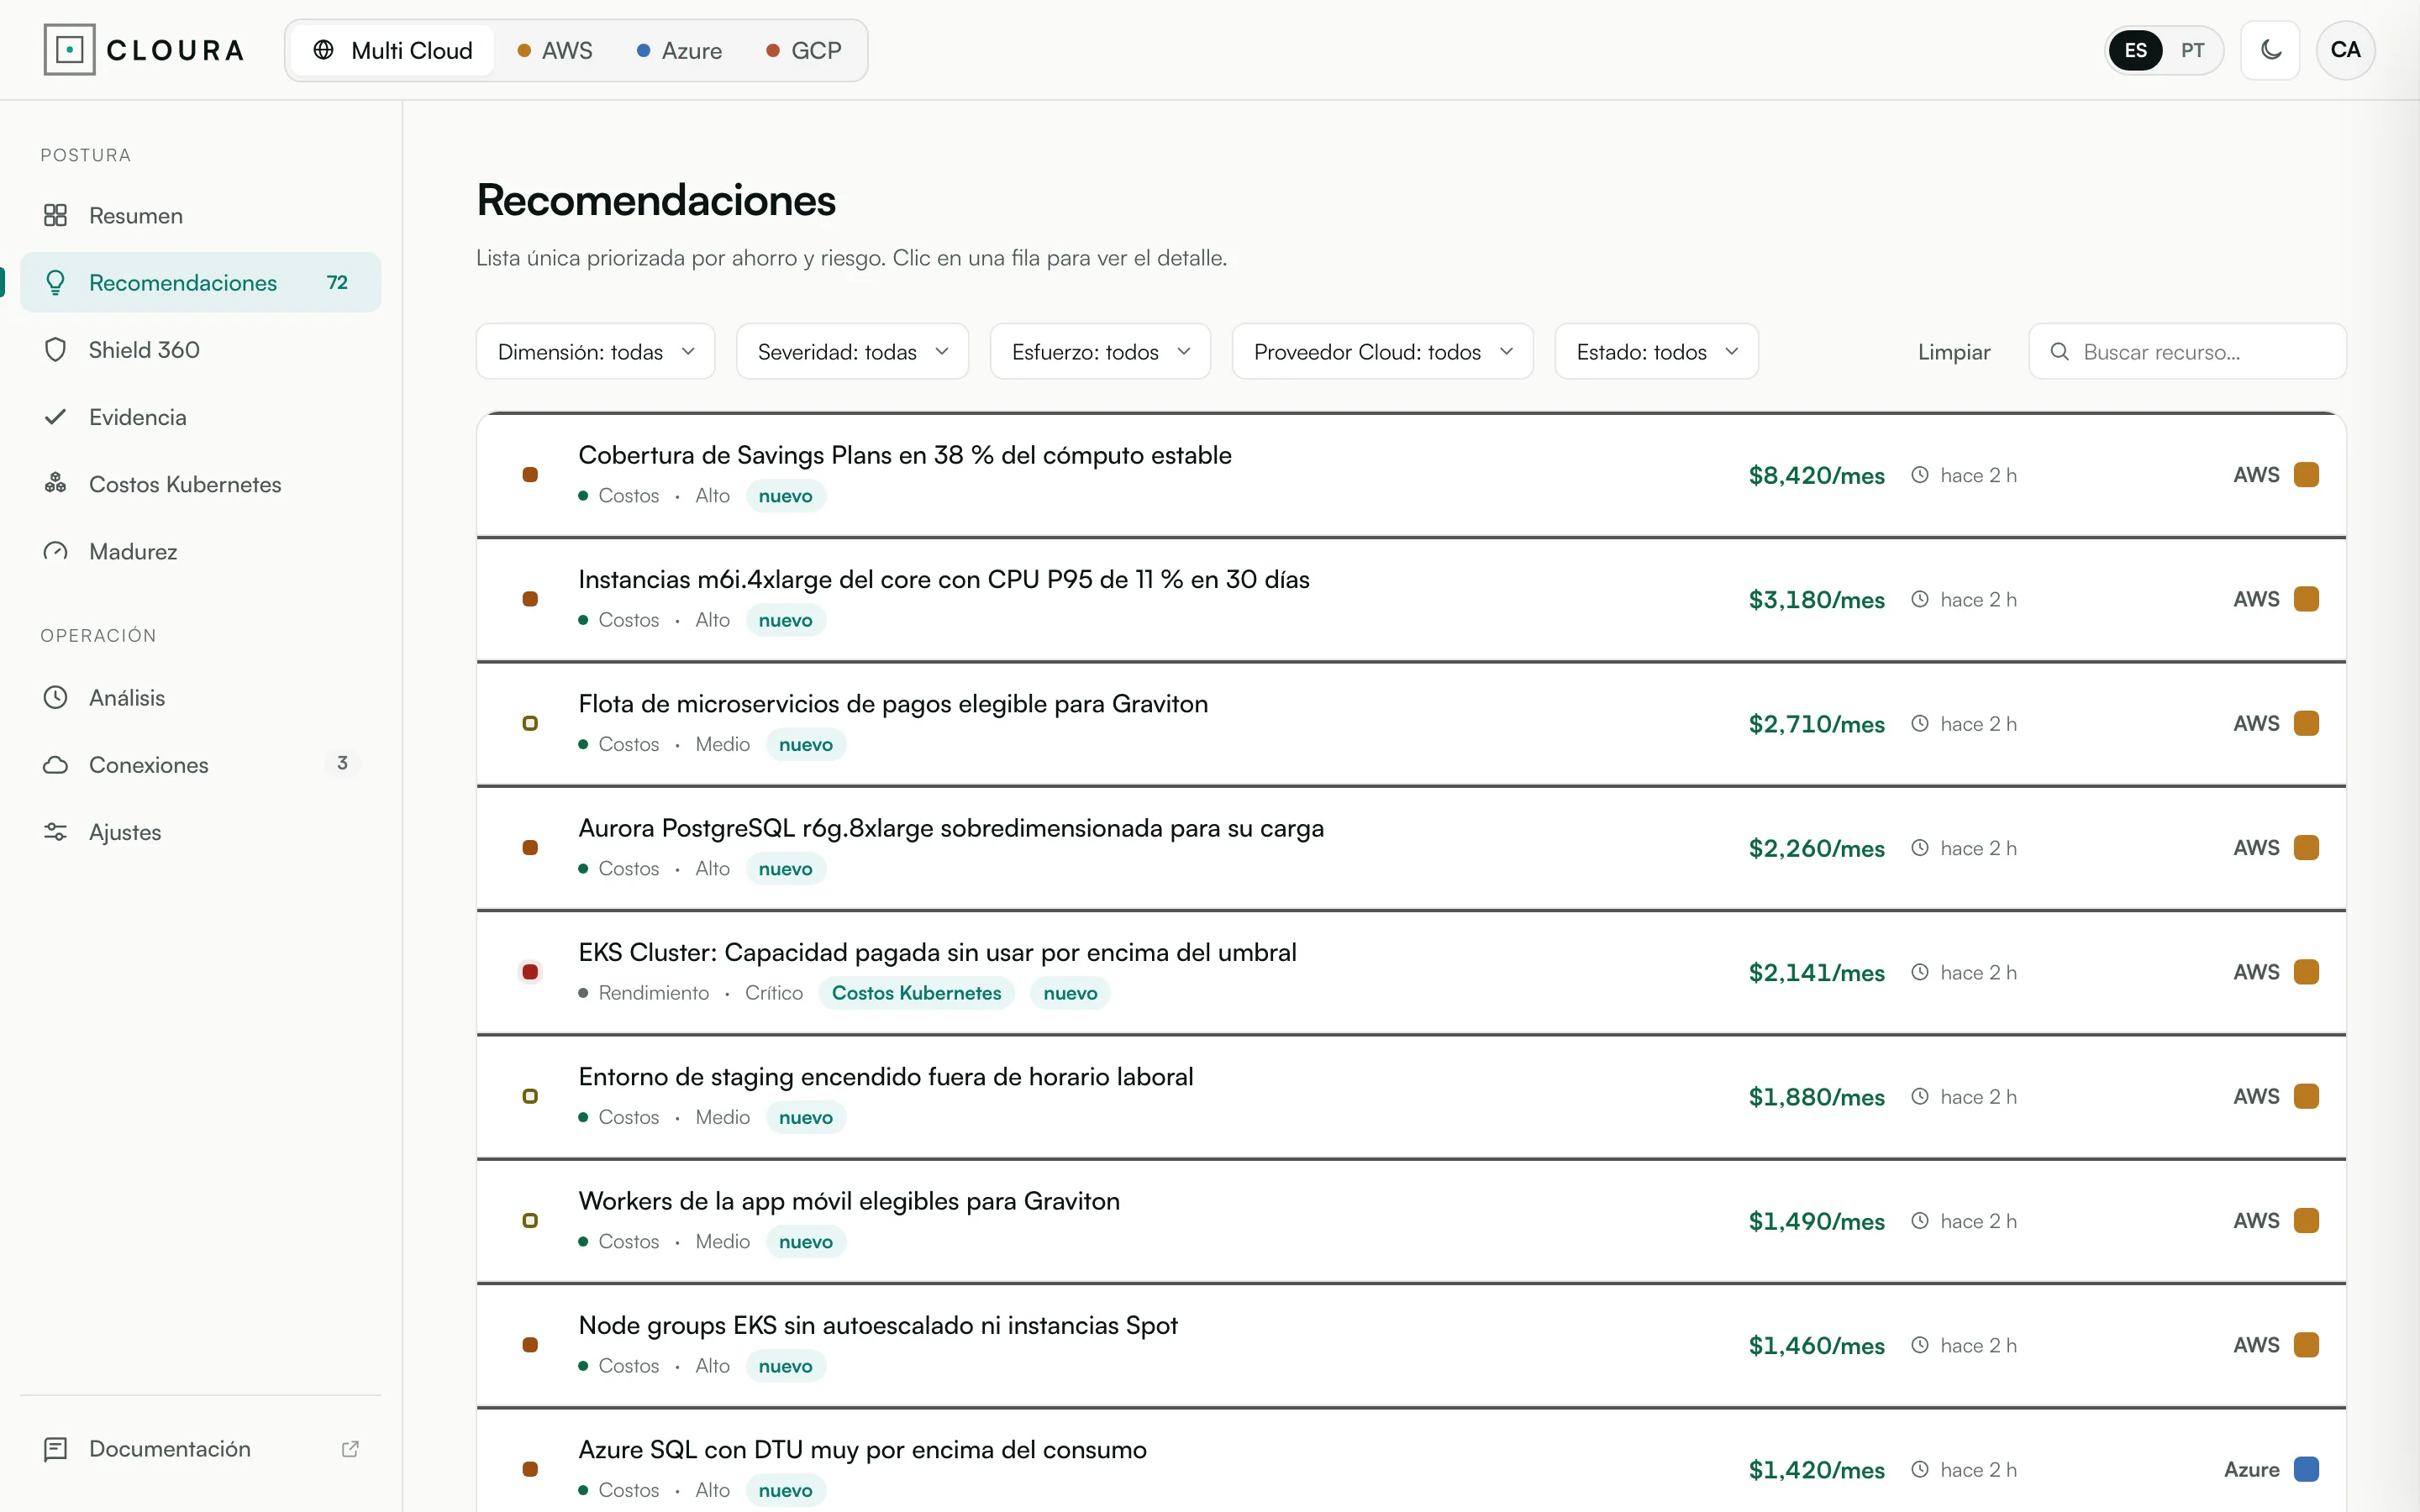
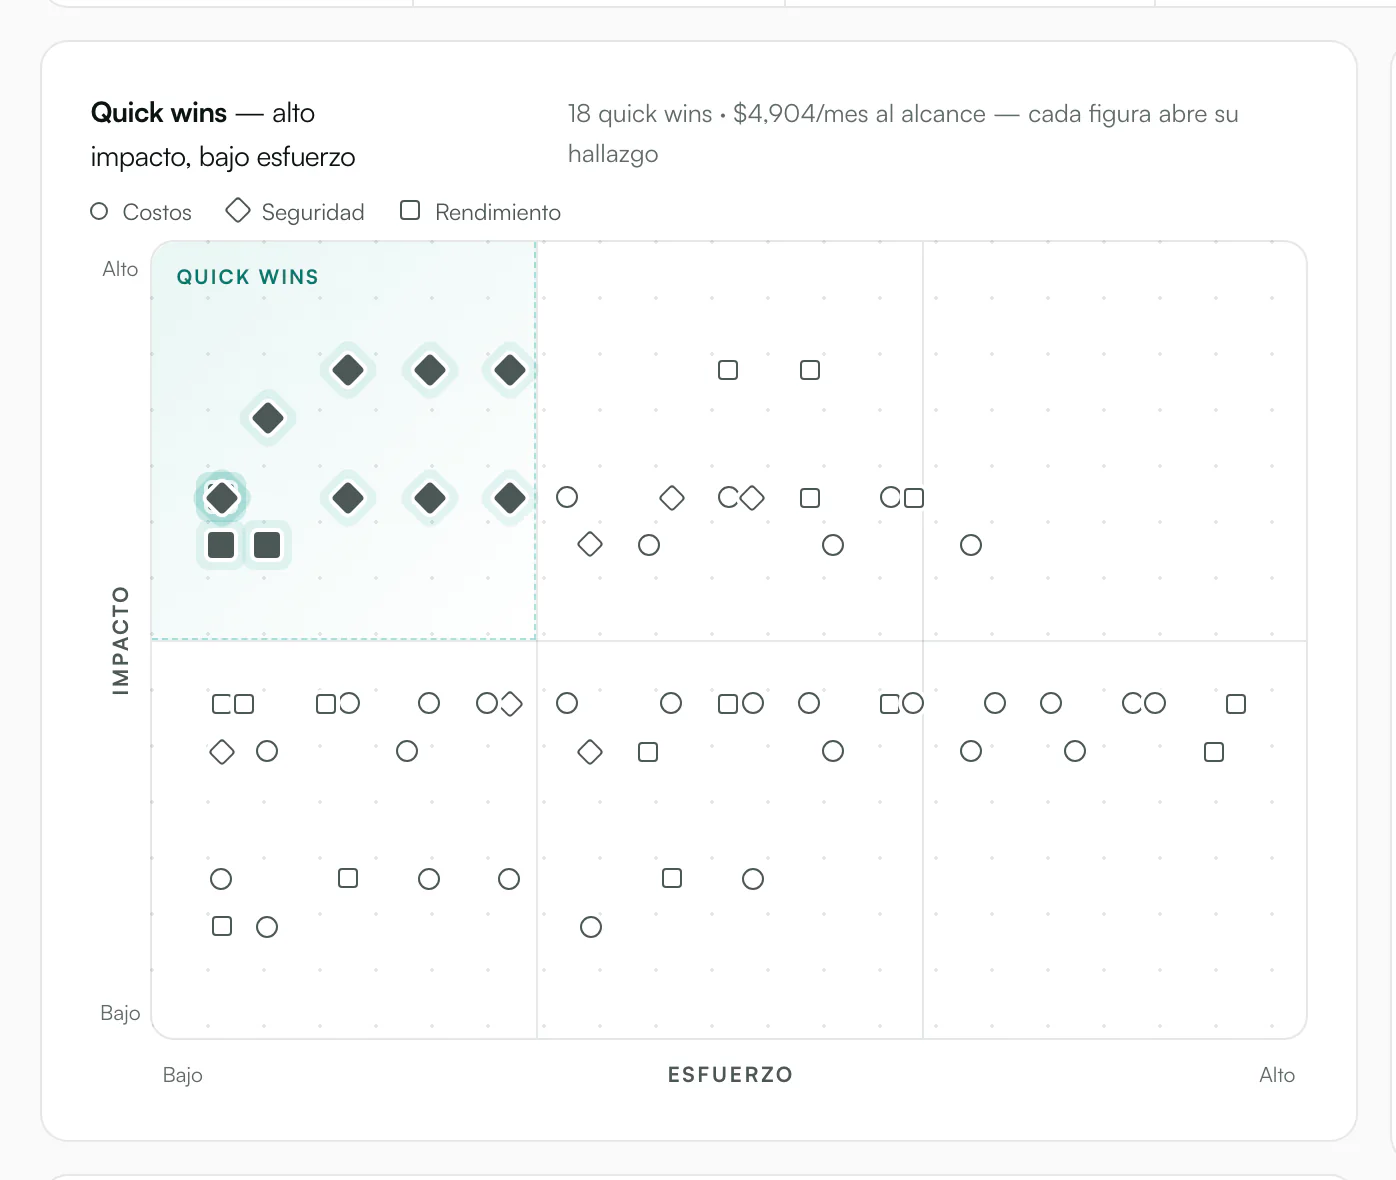
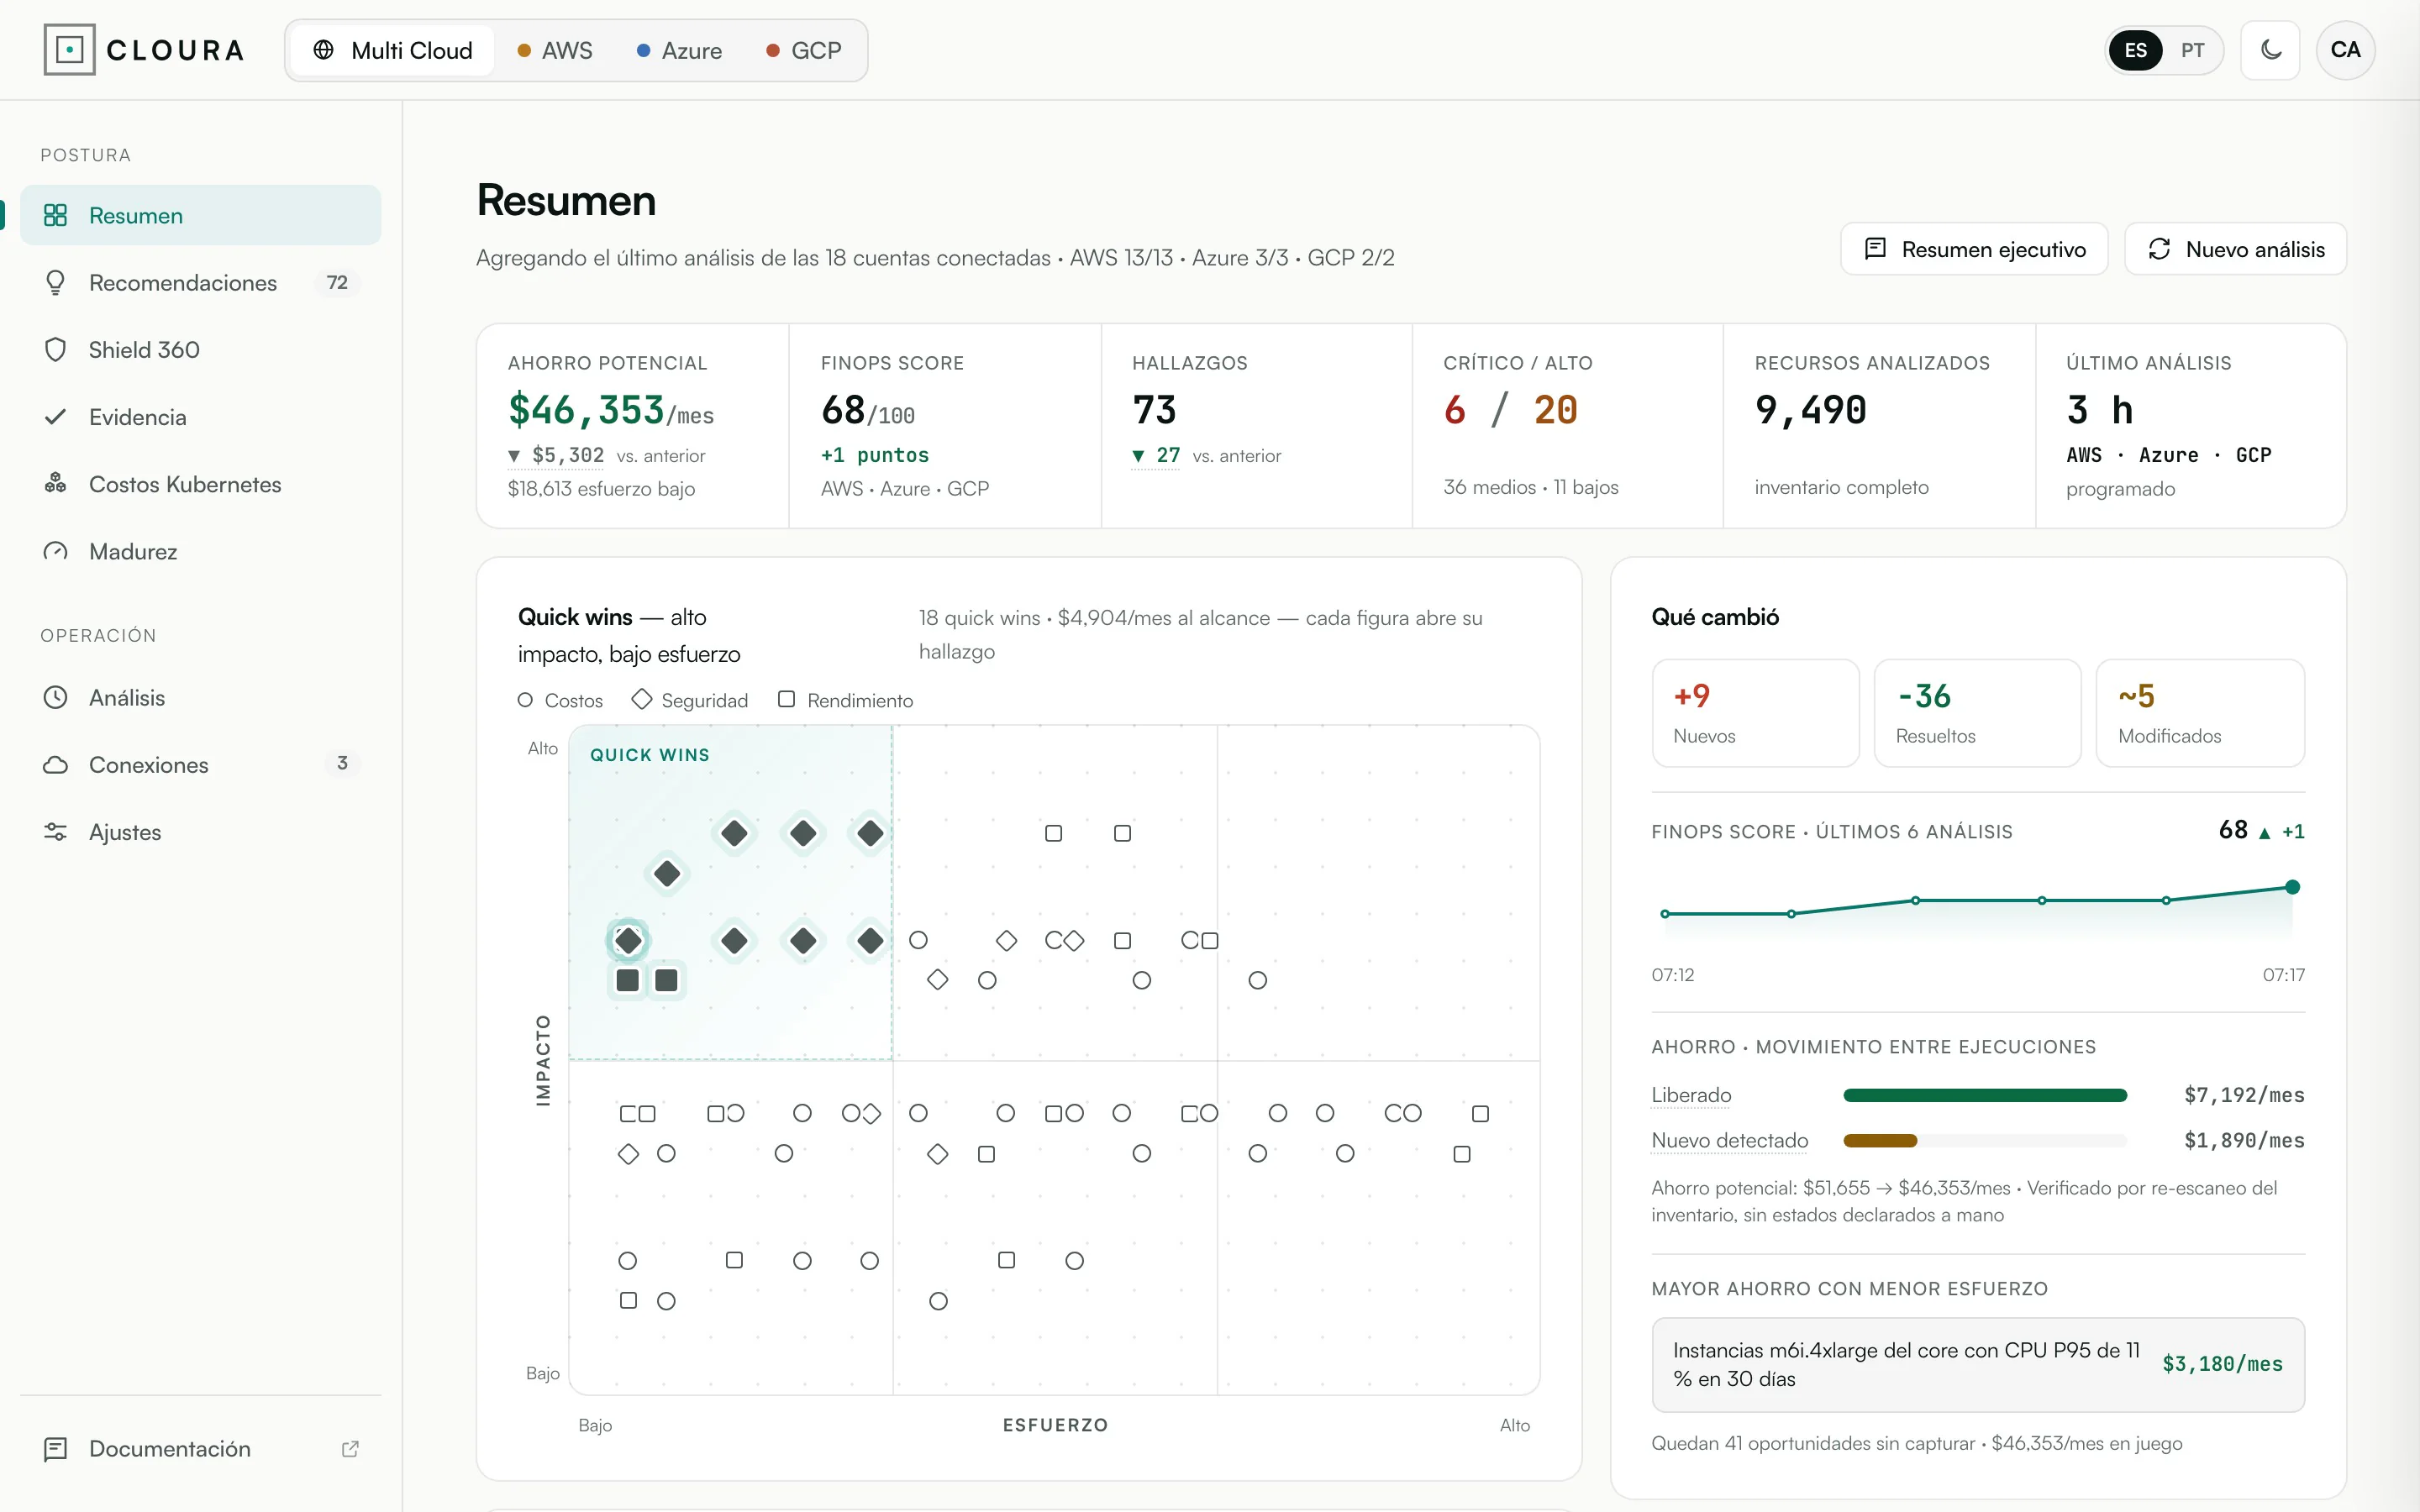
Detecta desperdício, recursos ociosos e superprovisionamento, e explica o que mudou desde a análise anterior.
AGENTES DE IA · AWS · AZURE · GCP · READ-ONLY
A Cloura analisa a sua infraestrutura na AWS, no Azure e no GCP com acesso somente leitura: agentes especializados avaliam custos, segurança, conformidade e desempenho em paralelo, e a IA consolida os resultados em recomendações priorizadas e acionáveis.
Resultados em minutos · Somente leitura: nunca modifica recursos · Sem instalar componentes
COMO SE INTEGRA
01
AWS, Azure e Google Cloud com acesso somente leitura. Você conecta só as contas, assinaturas ou projetos que quer revisar, ou a organização inteira para que as novas entrem automaticamente.
02
EKS, AKS e GKE, sem instalar componentes dentro do cluster.
03
Terraform, Bicep ou comandos gcloud e az, prontos para revisar. Com o GitHub conectado chegam como Pull Request; sem conexão, como código para copiar.
04
Um servidor MCP (Model Context Protocol) somente leitura para consultar achados, evidências e mudanças de configuração.
O QUE É A CLOURA
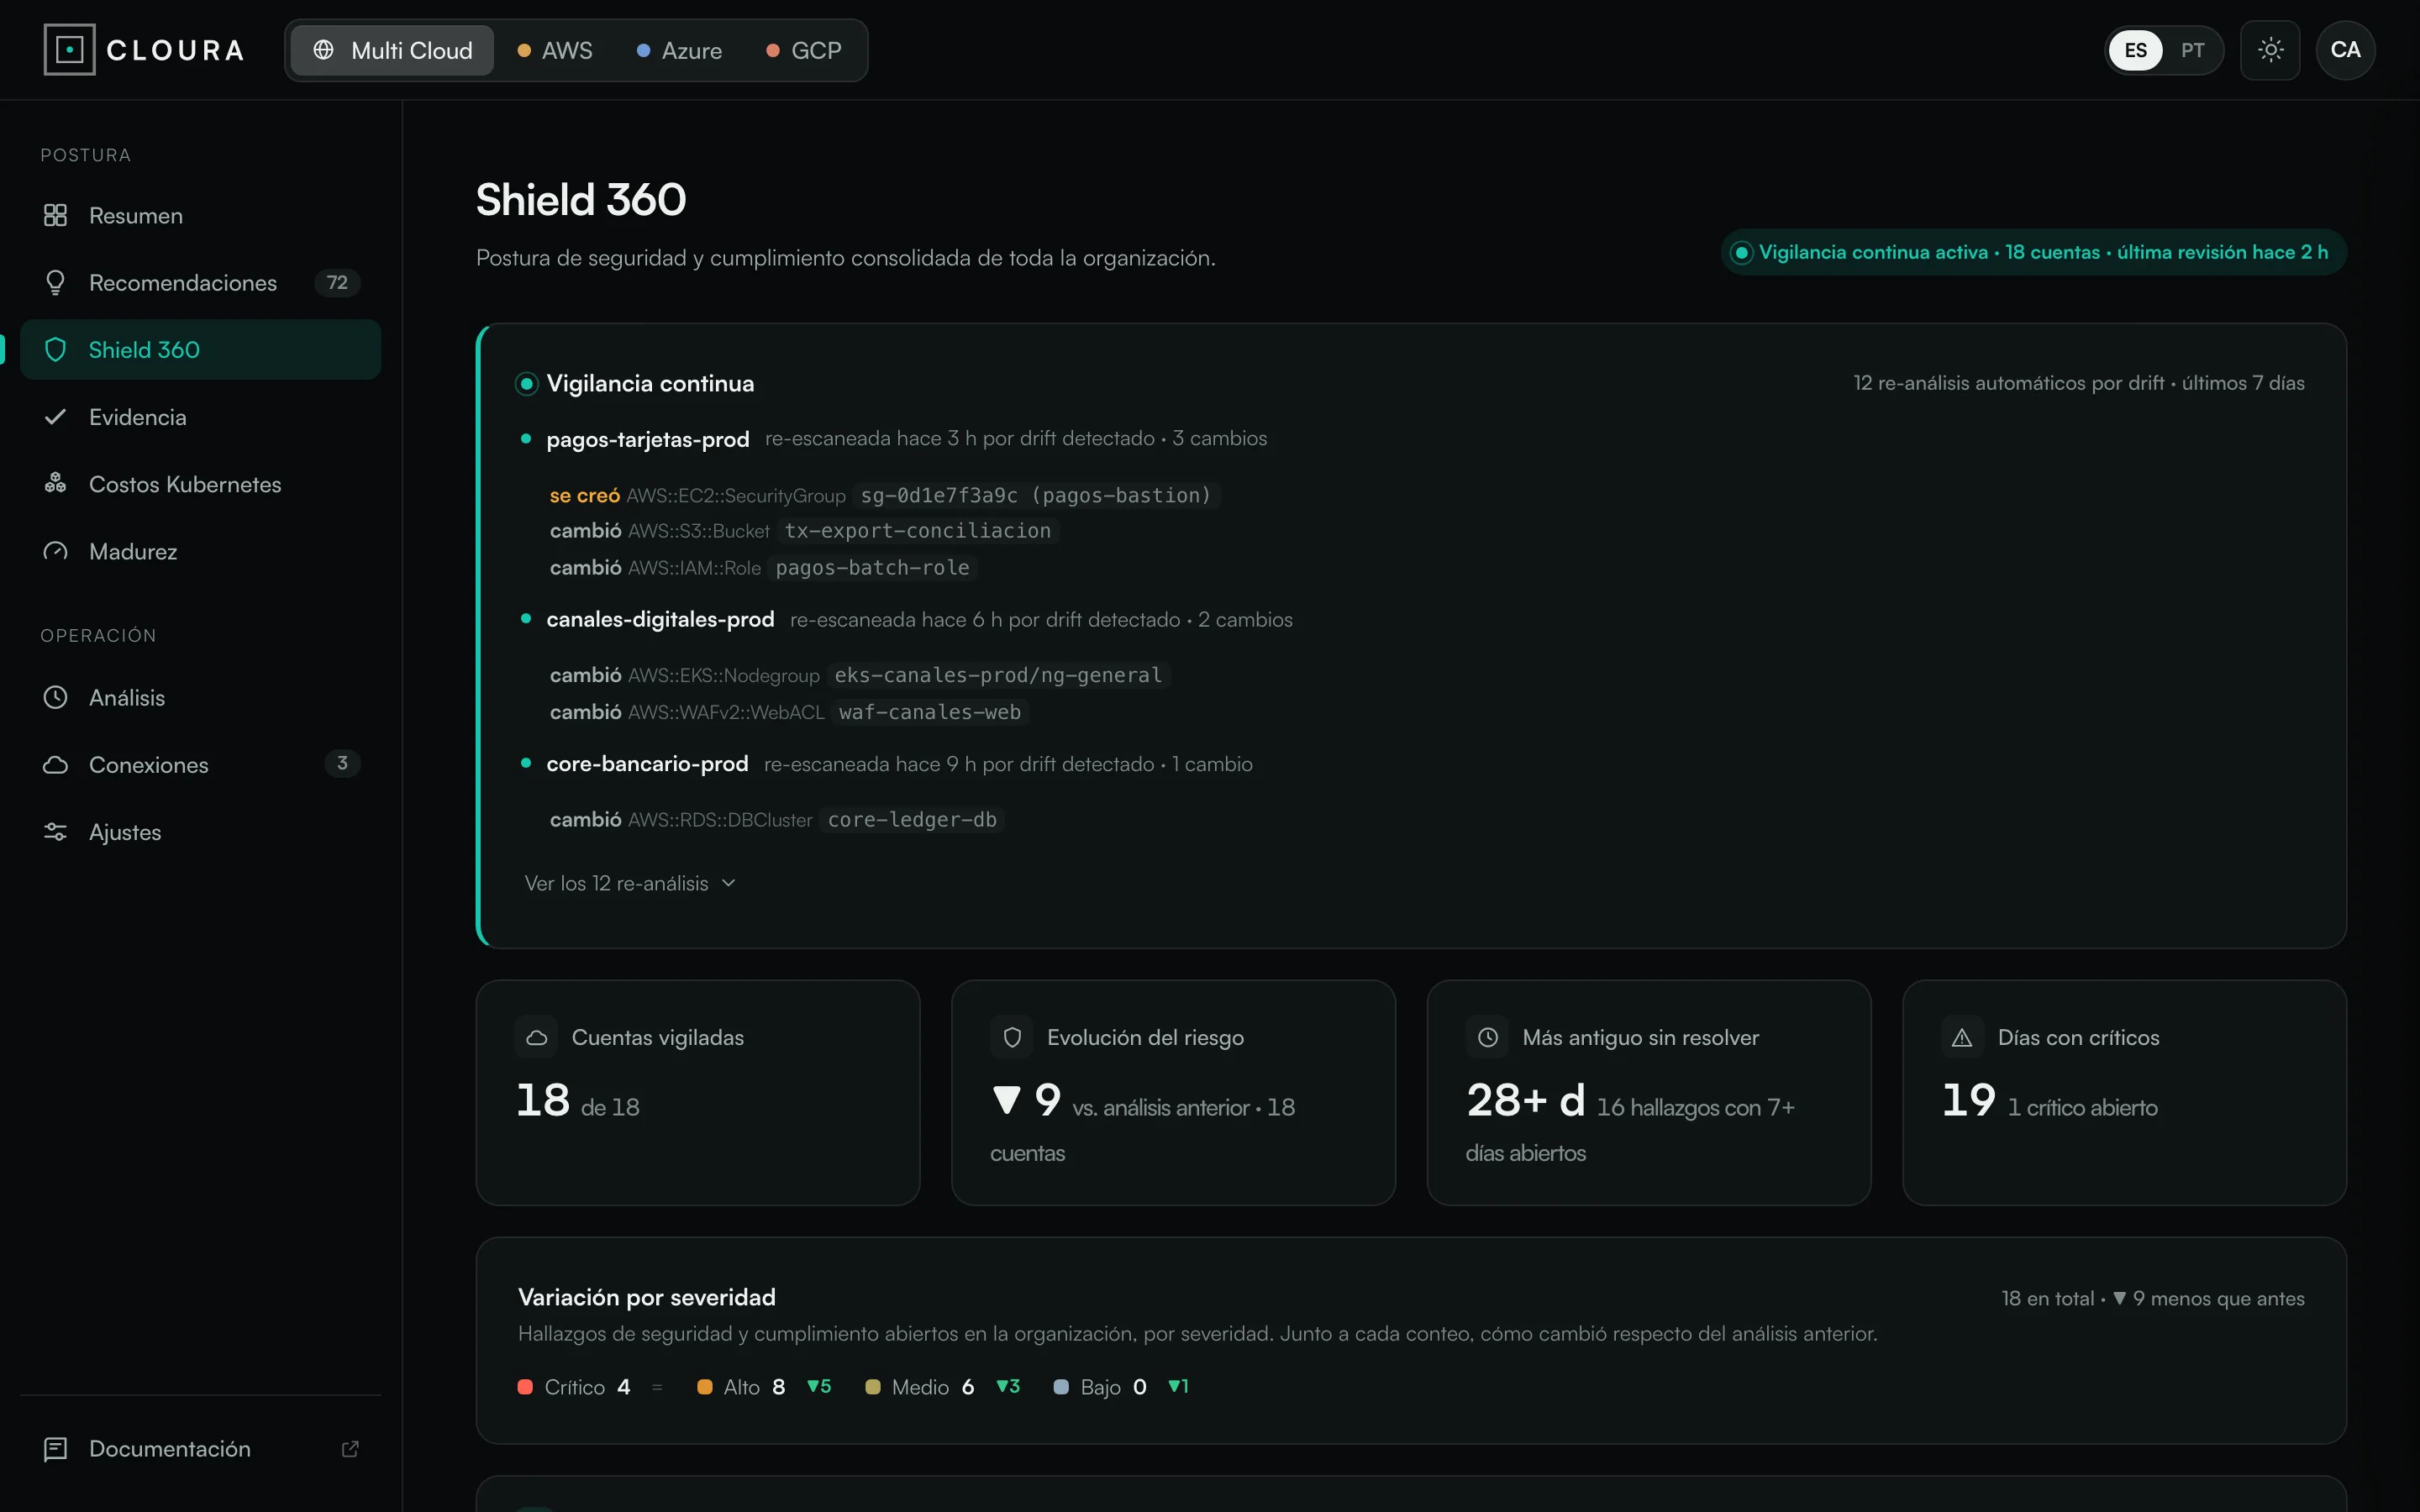
A Cloura é uma assessora contínua de infraestrutura cloud: conecta-se em modo leitura e a analisa com agentes especializados que trabalham em paralelo, com o critério de uma equipe sênior de arquitetura cloud. Cobre três frentes —custos, segurança e desempenho— e entrega dois relatórios, um executivo e um técnico, com o que deve ser corrigido, o impacto estimado e a priorização recomendada. E volta a fazê-lo cada vez que a infraestrutura muda: detecta o desvio de configuração (configuration drift) e reavalia o que mudou.
Permissões de leitura sobre metadados de configuração, políticas IAM (Identity and Access Management) e faturamento. Sem componentes instalados nem recursos modificados; o acesso é revogado quando você quiser.
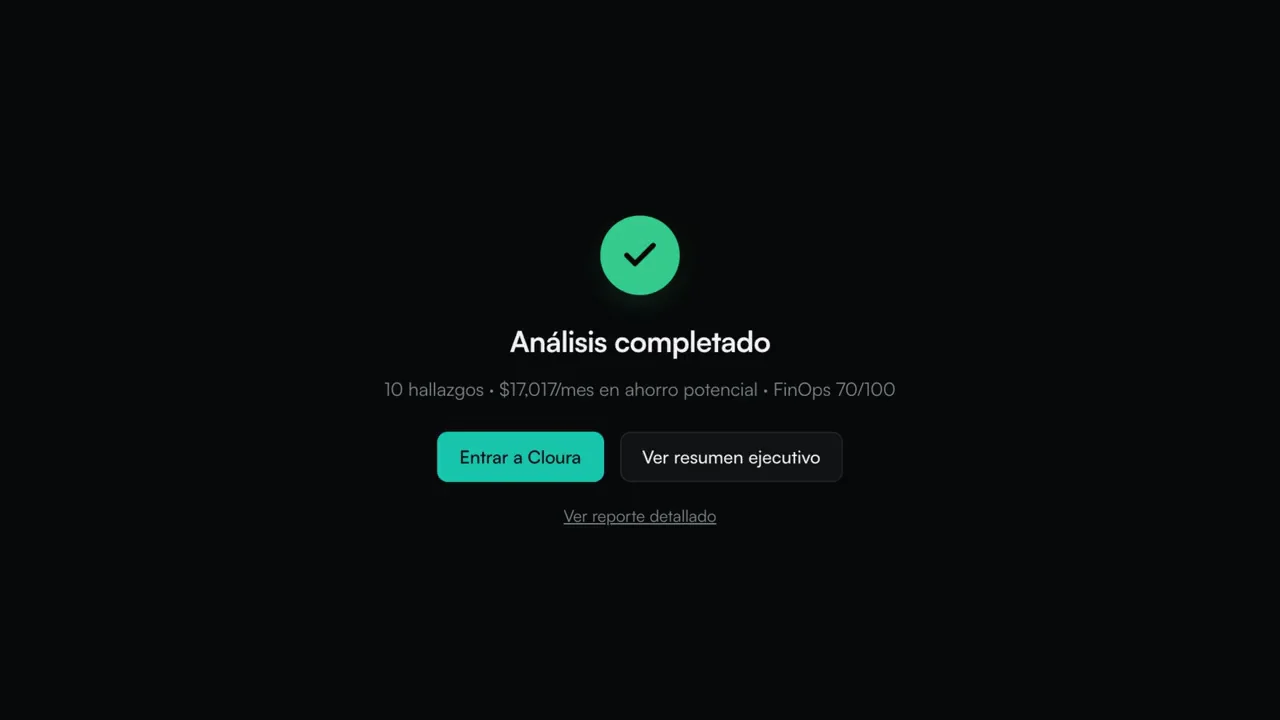
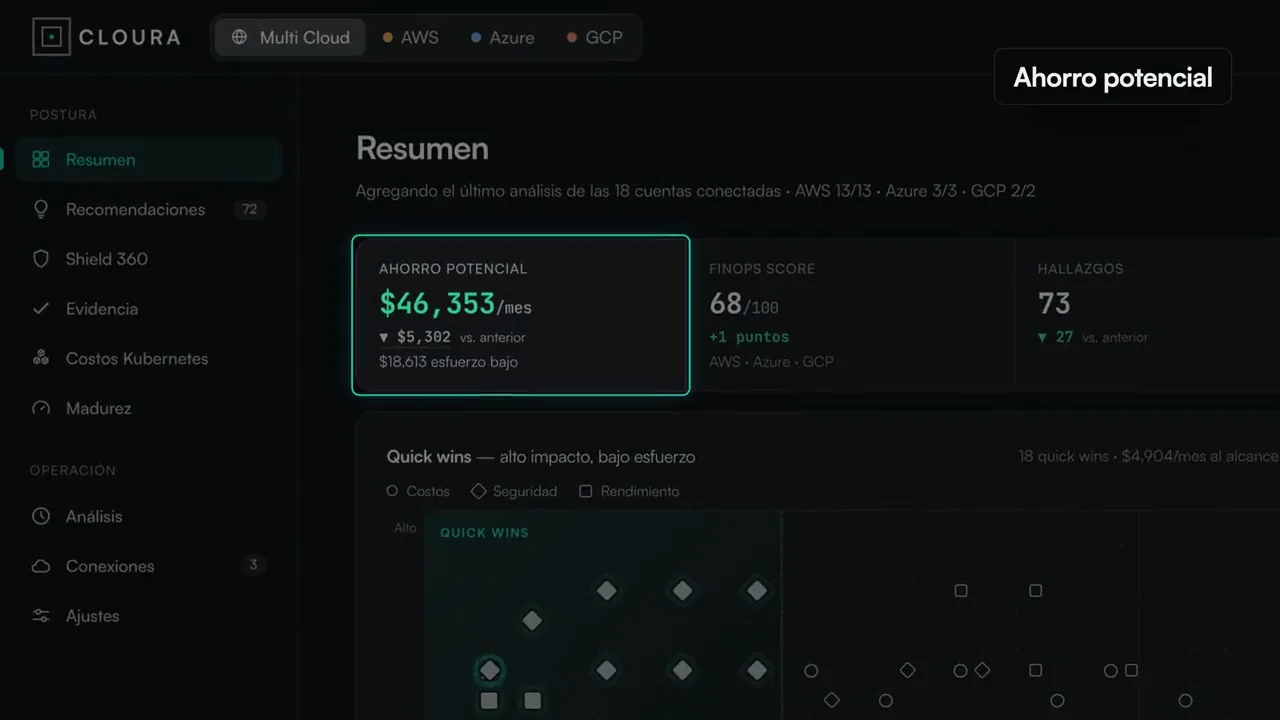
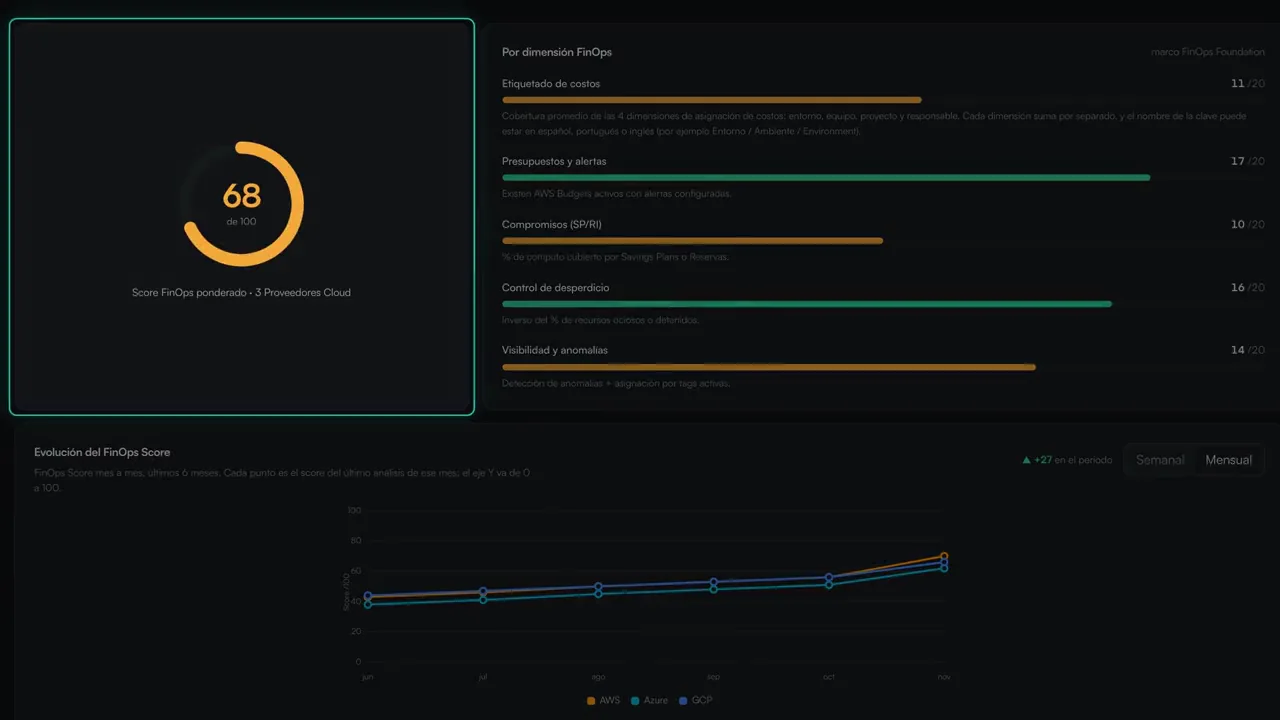
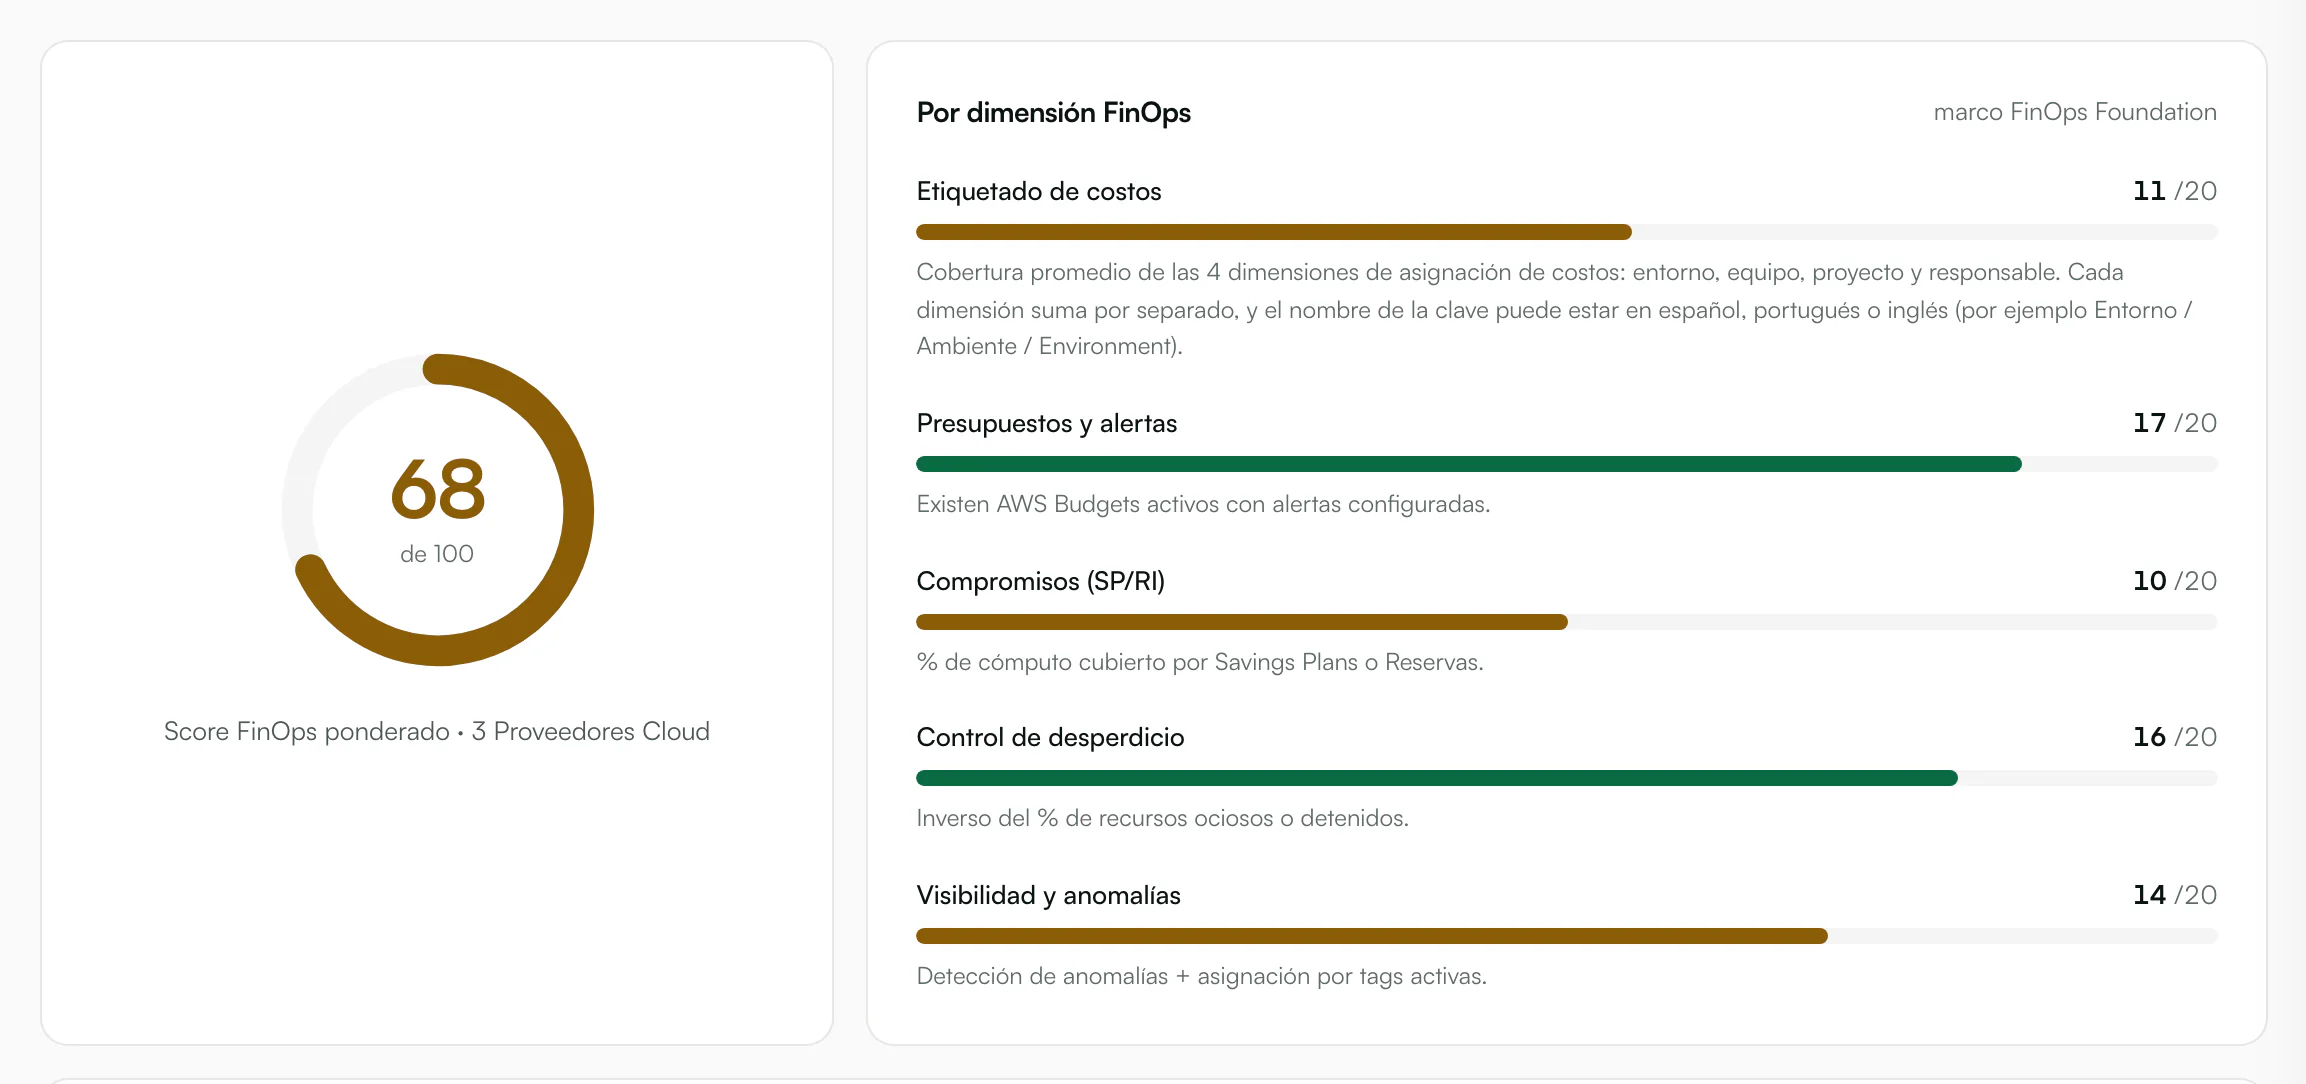
FinOps (Financial Operations) é a disciplina de gerenciar o gasto na nuvem e a sua justificativa. A Cloura a condensa em um índice de 0 a 100, junto com o impacto econômico do que pode ser otimizado.
Cada achado aponta para um recurso concreto, com o seu identificador e o seu impacto. O valor é calculado sobre a fatura real, não sobre uma suposição.
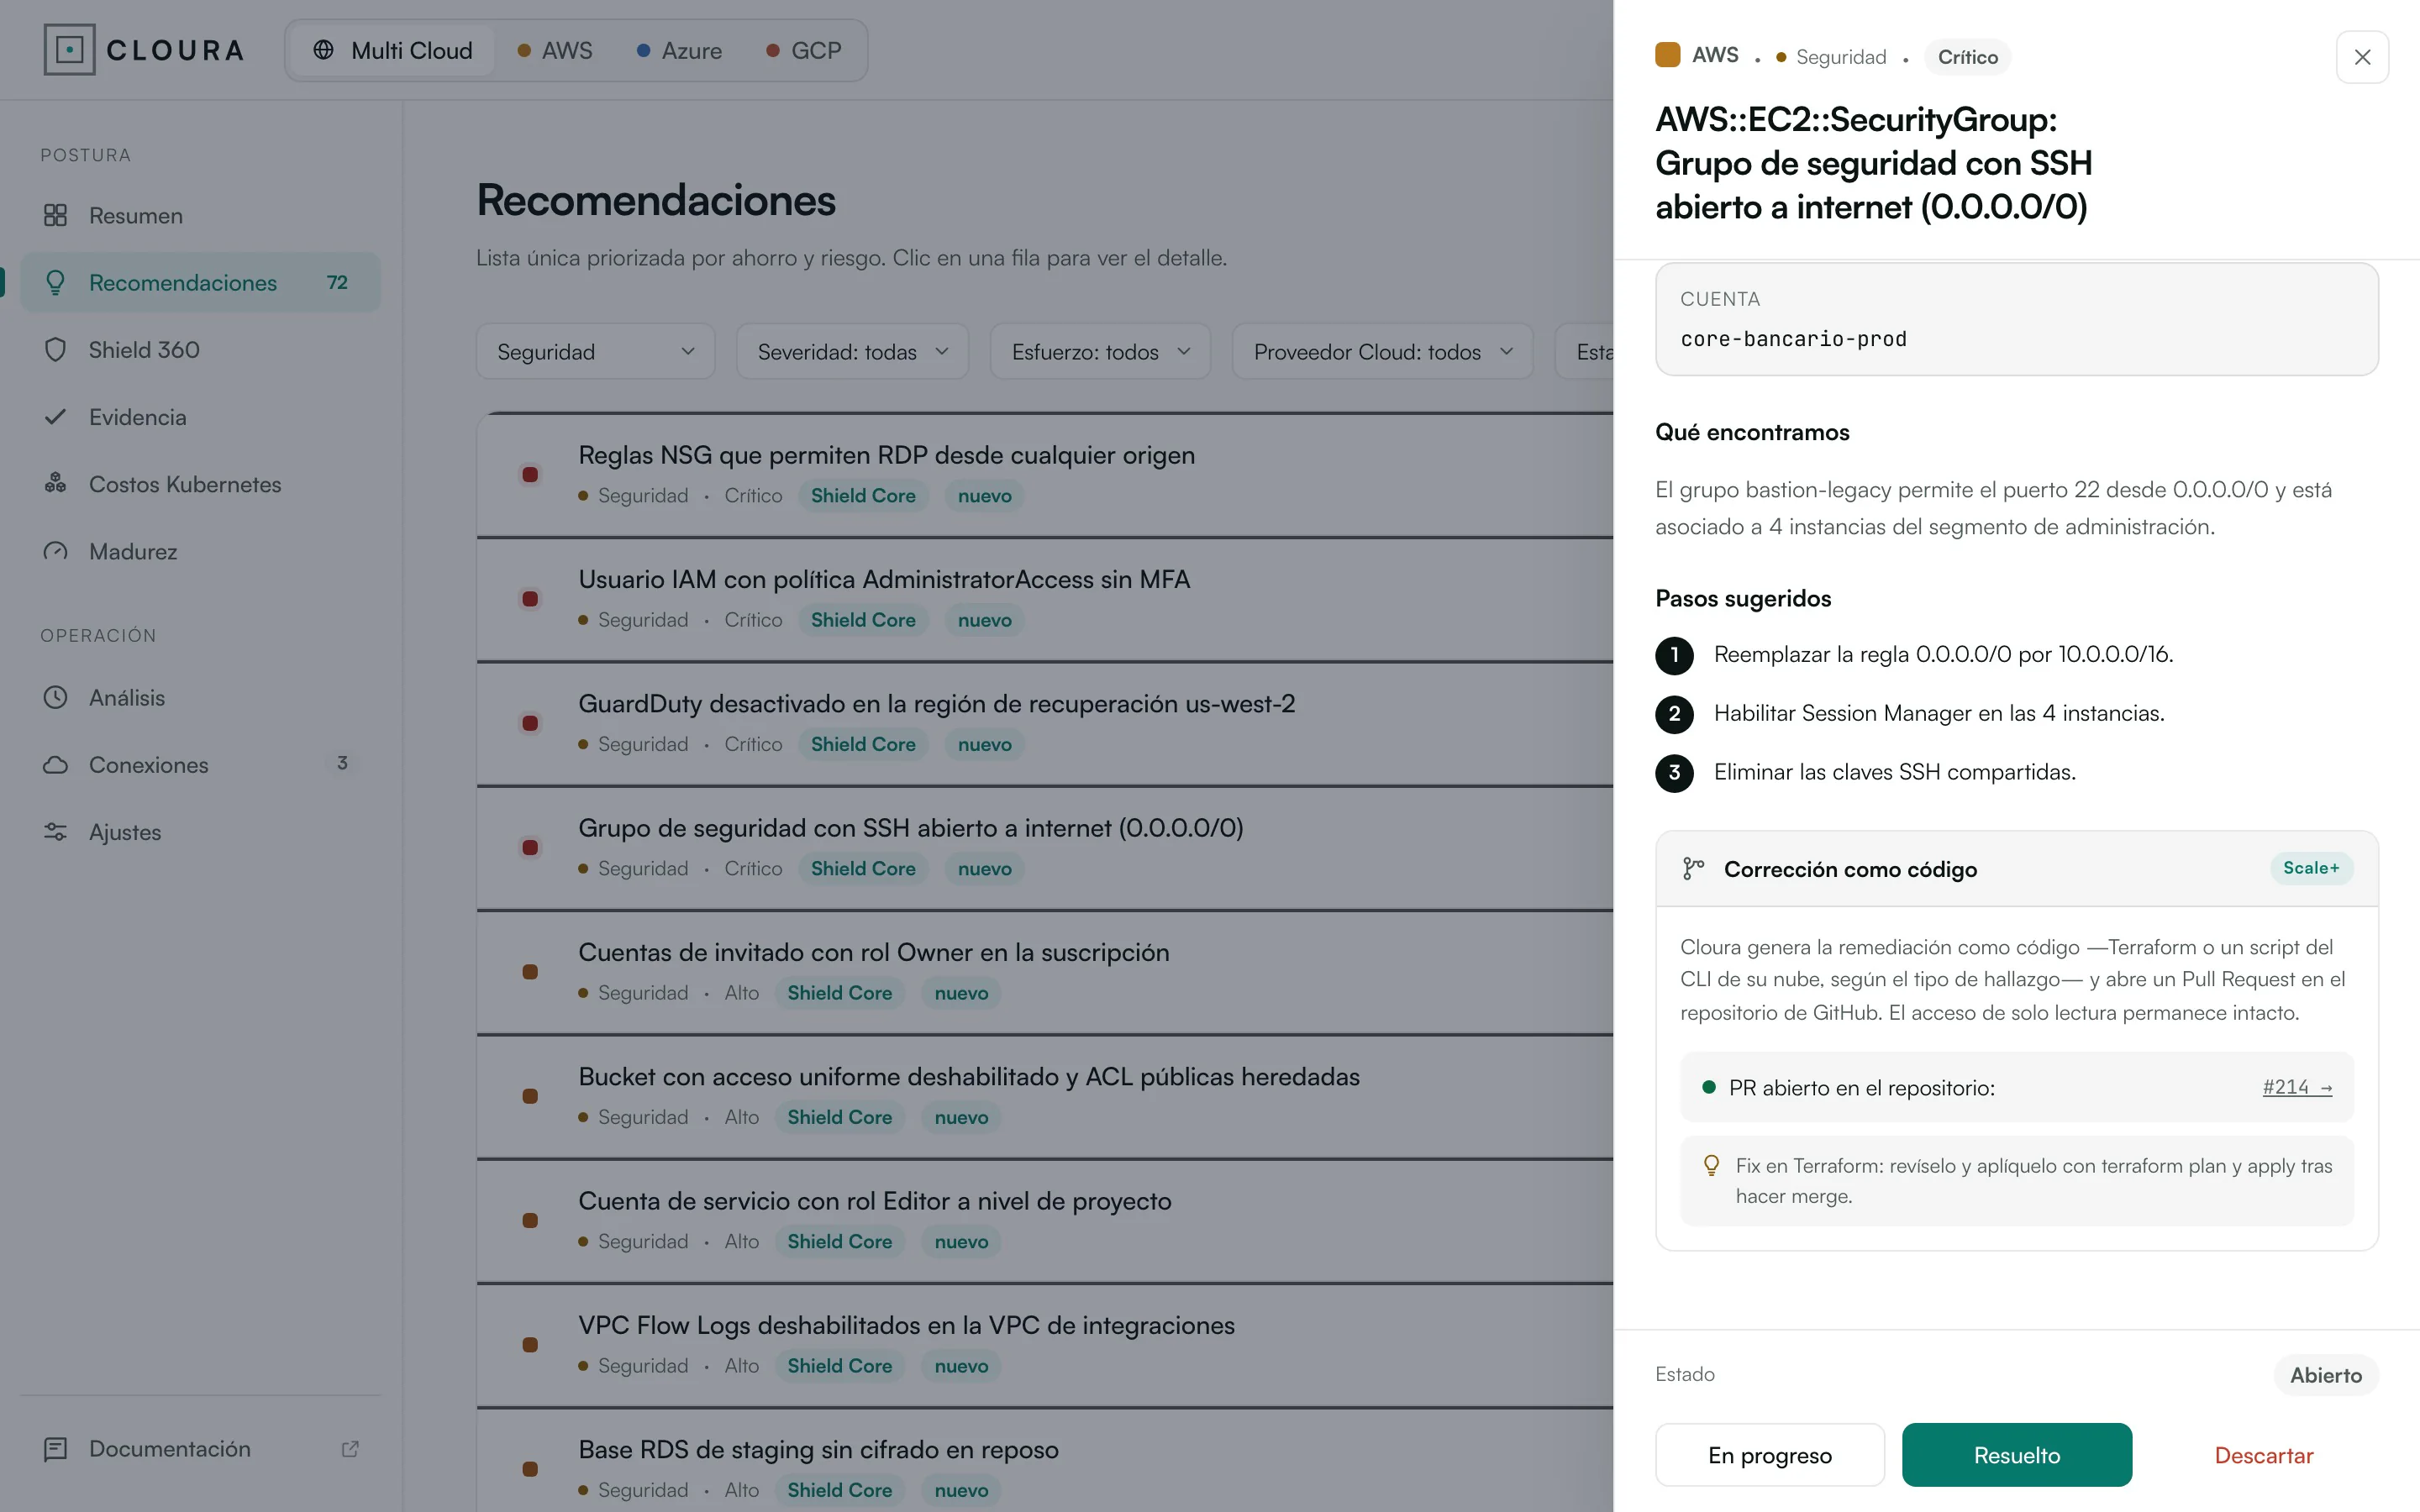
A correção chega como código pronto para revisar —Terraform, Bicep ou gcloud— e é aberta como Pull Request no repositório da equipe. Aplicá-la fica sempre nas mãos da equipe.
CAPACIDADES
A Cloura analisa várias dimensões da infraestrutura cloud para identificar riscos e oportunidades, com resultados prontos para decidir.
6 frentes · 1 execução · 3 provedores cloud · 160 regras determinísticas
01
Detecta desperdício, recursos ociosos e superprovisionamento, e explica o que mudou desde a análise anterior.
04
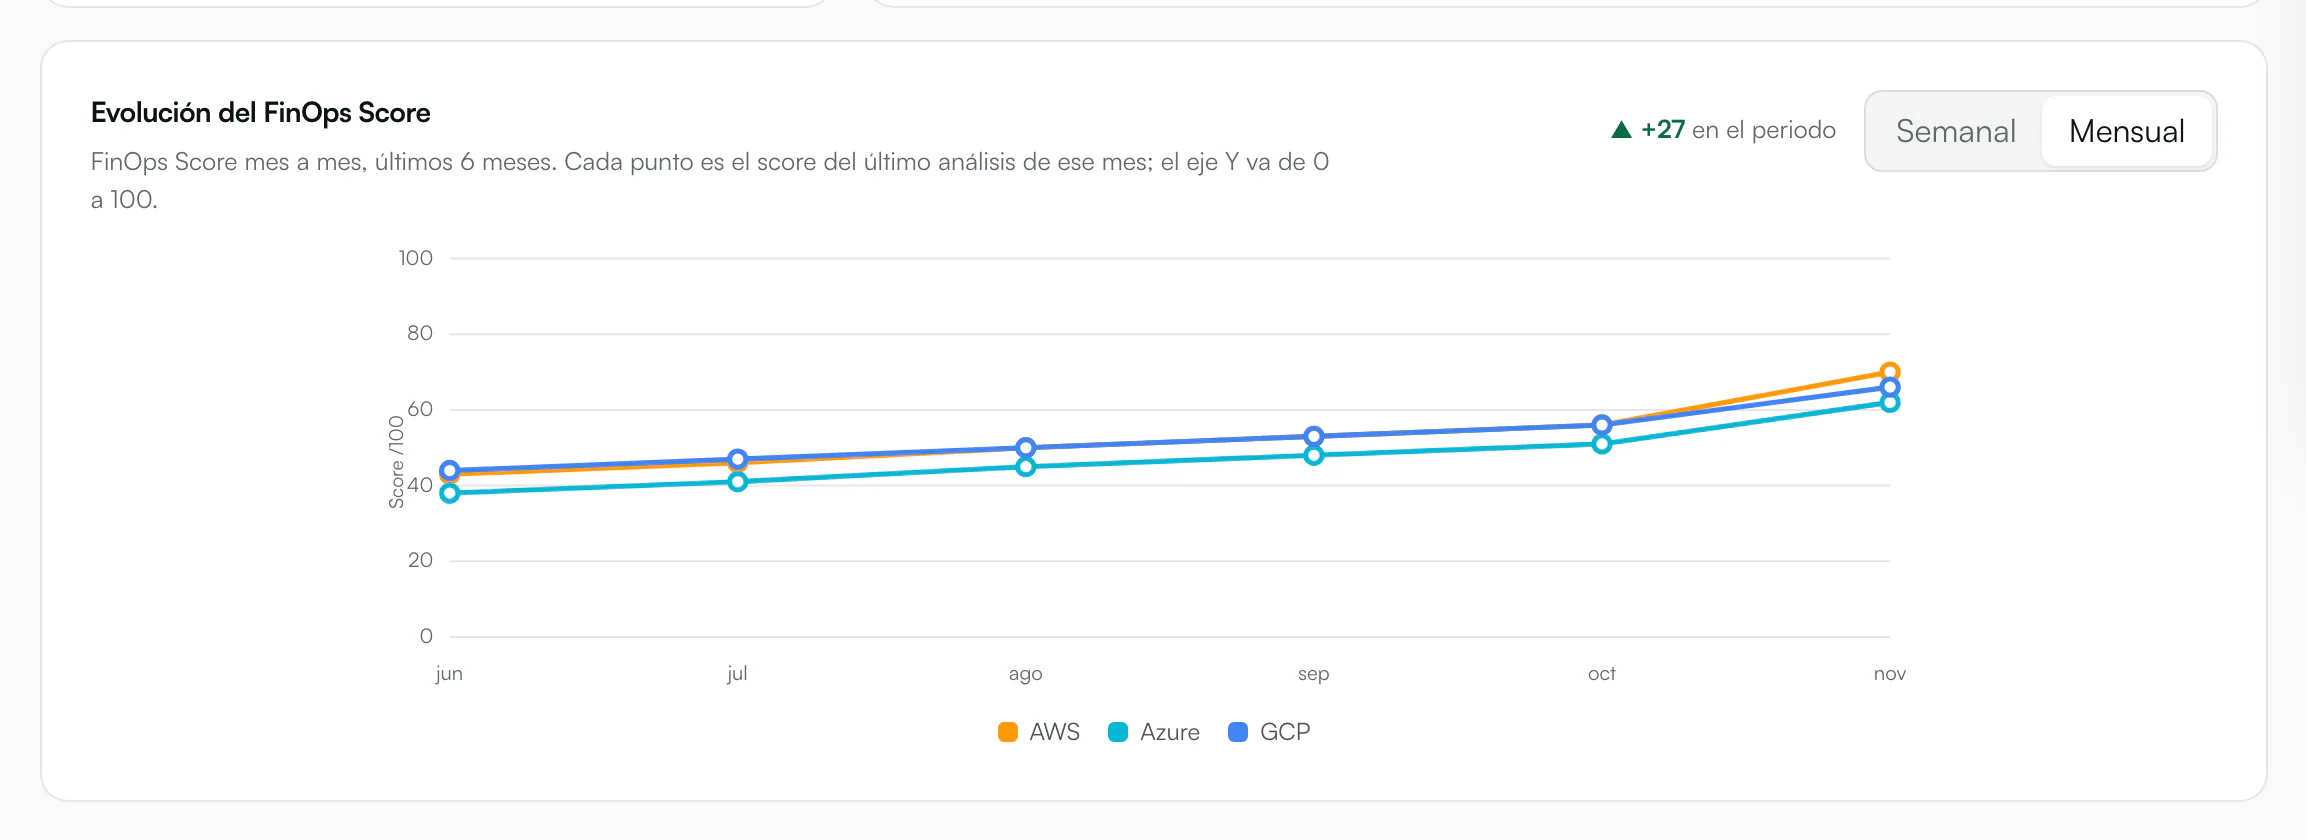
Índice de 0 a 100: tags, orçamentos, compromissos, desperdício e visibilidade de custos.
05
Detecta pontos únicos de falha, bancos de dados sem réplica nem backup e cotas prestes a se esgotar.
Os achados não são inventados pelo modelo: são determinados por um motor de 160 regras determinísticas sobre a configuração real da sua nuvem. O modelo raciocina sobre esse contexto para explicar o impacto, priorizar e propor a remediação, e qualquer observação adicional dele só é exibida se o inventário da sua nuvem a confirmar.
06
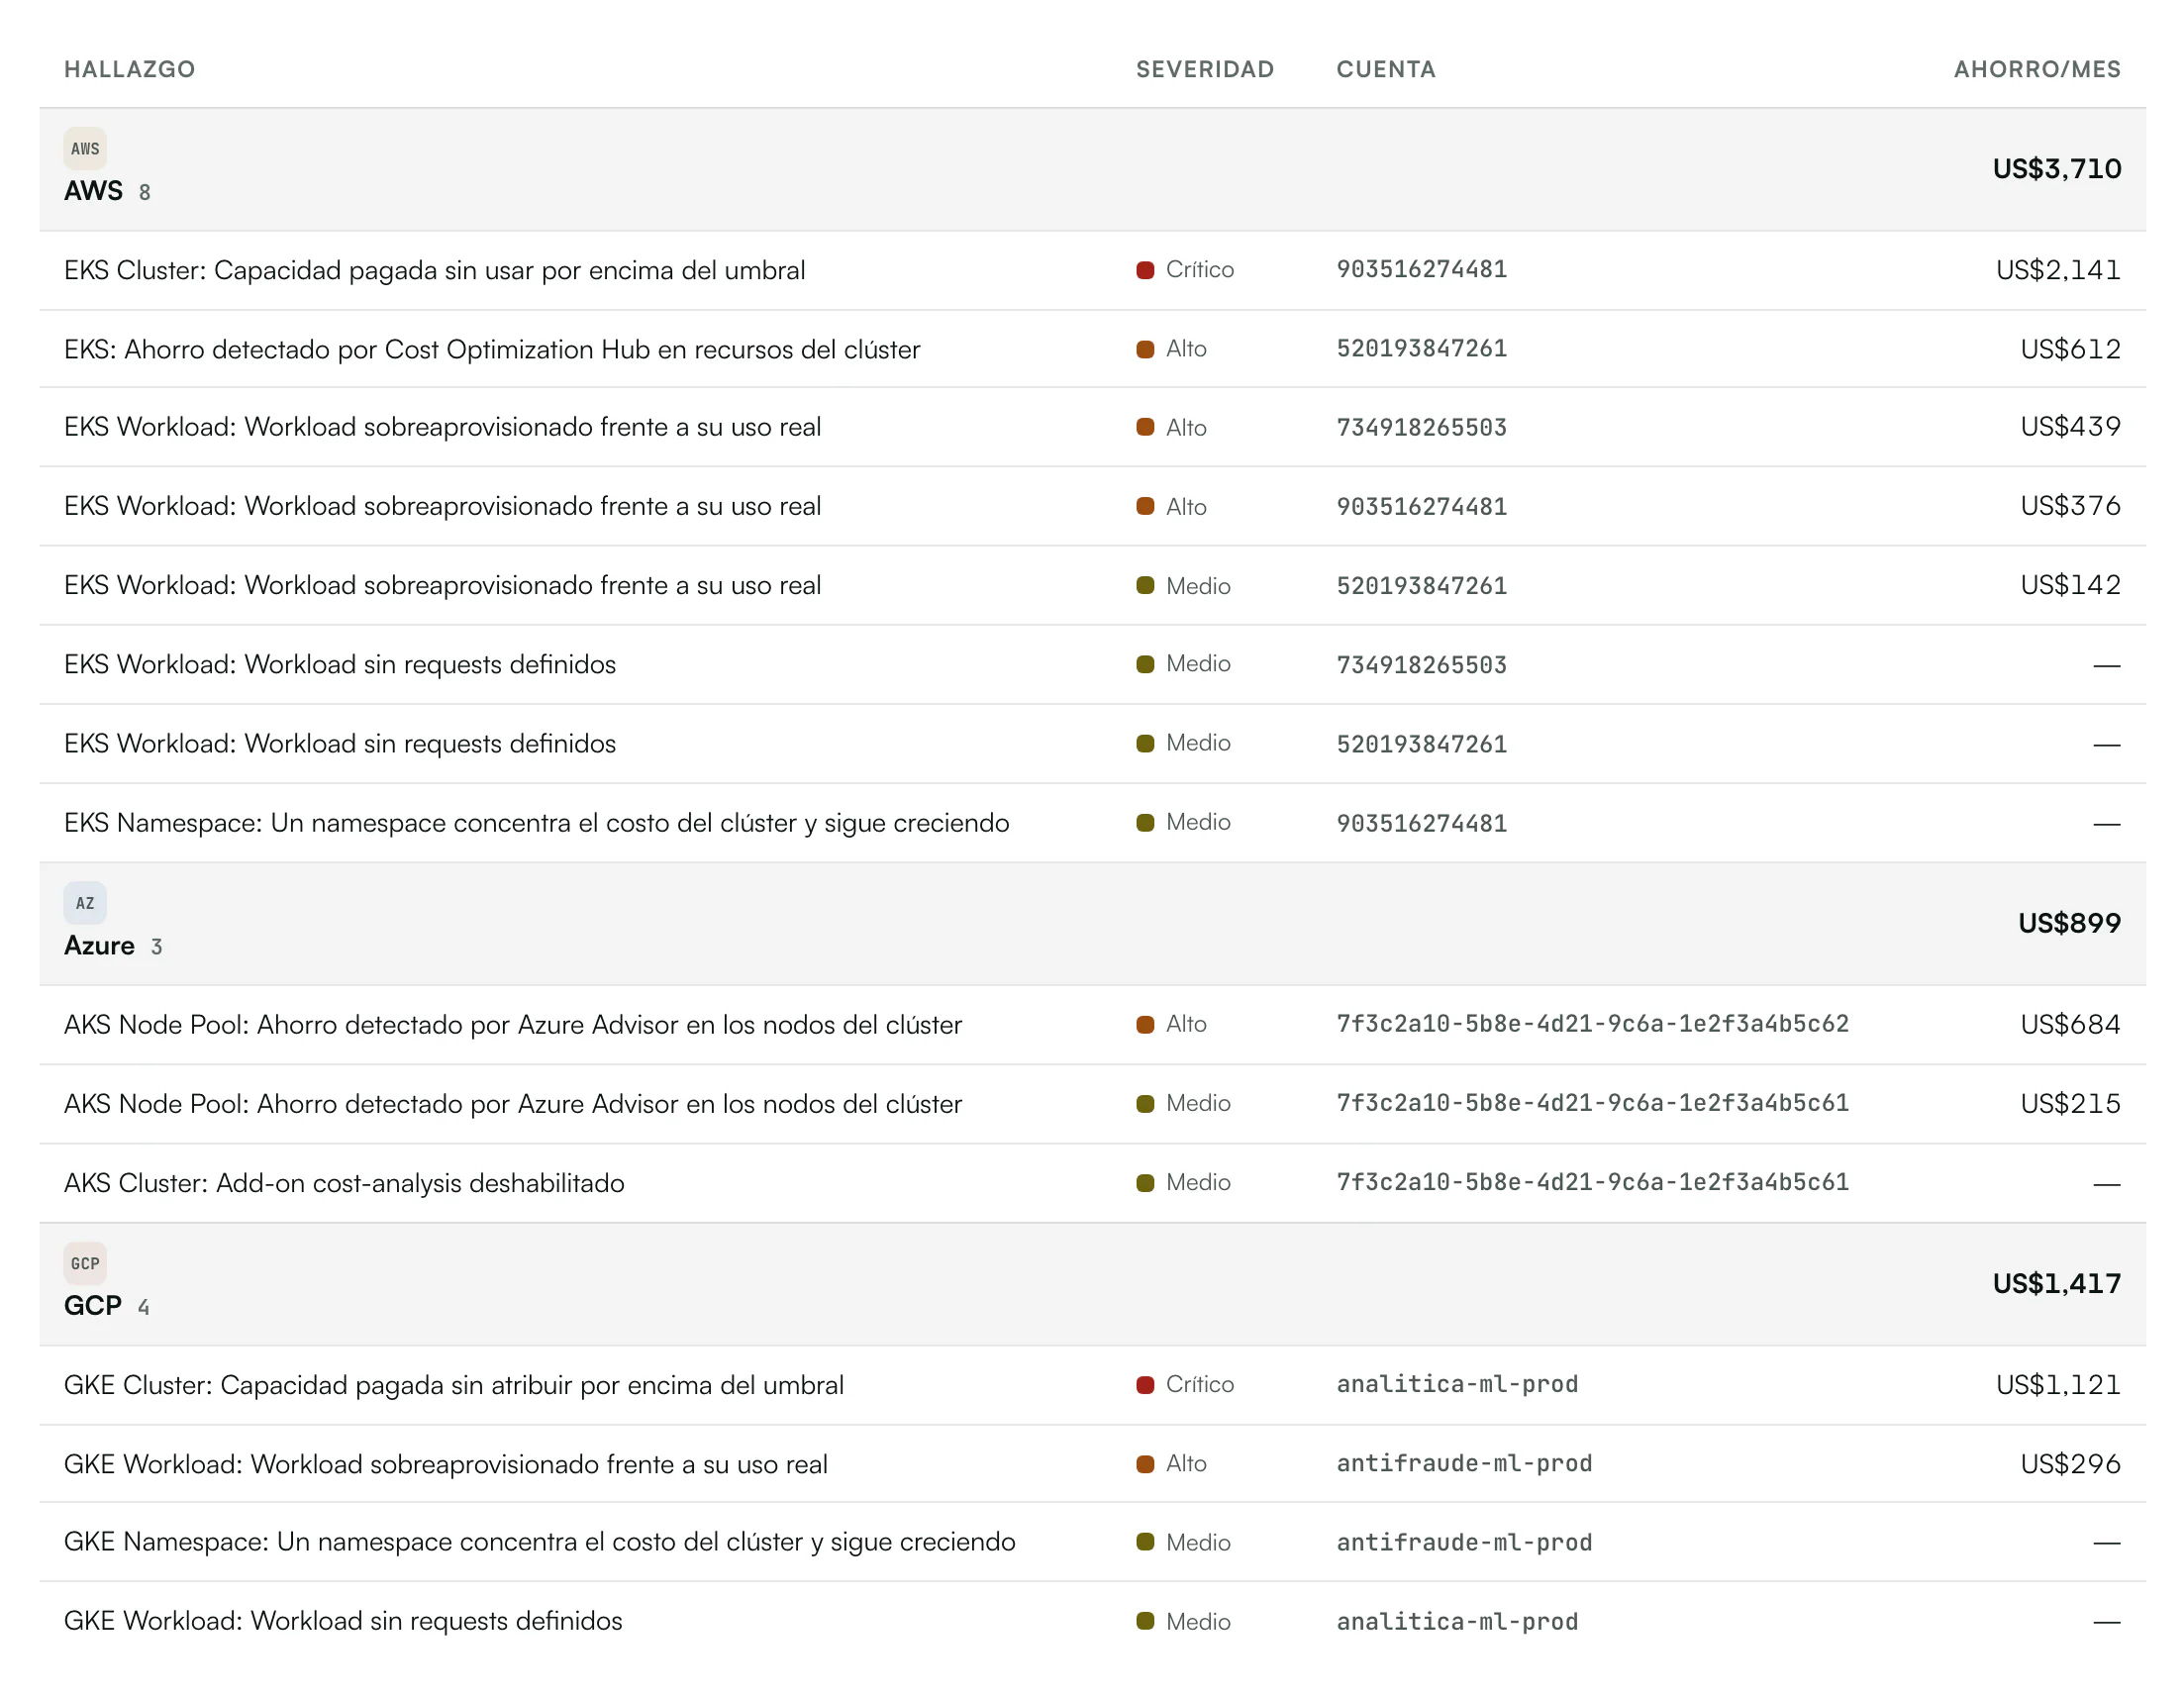
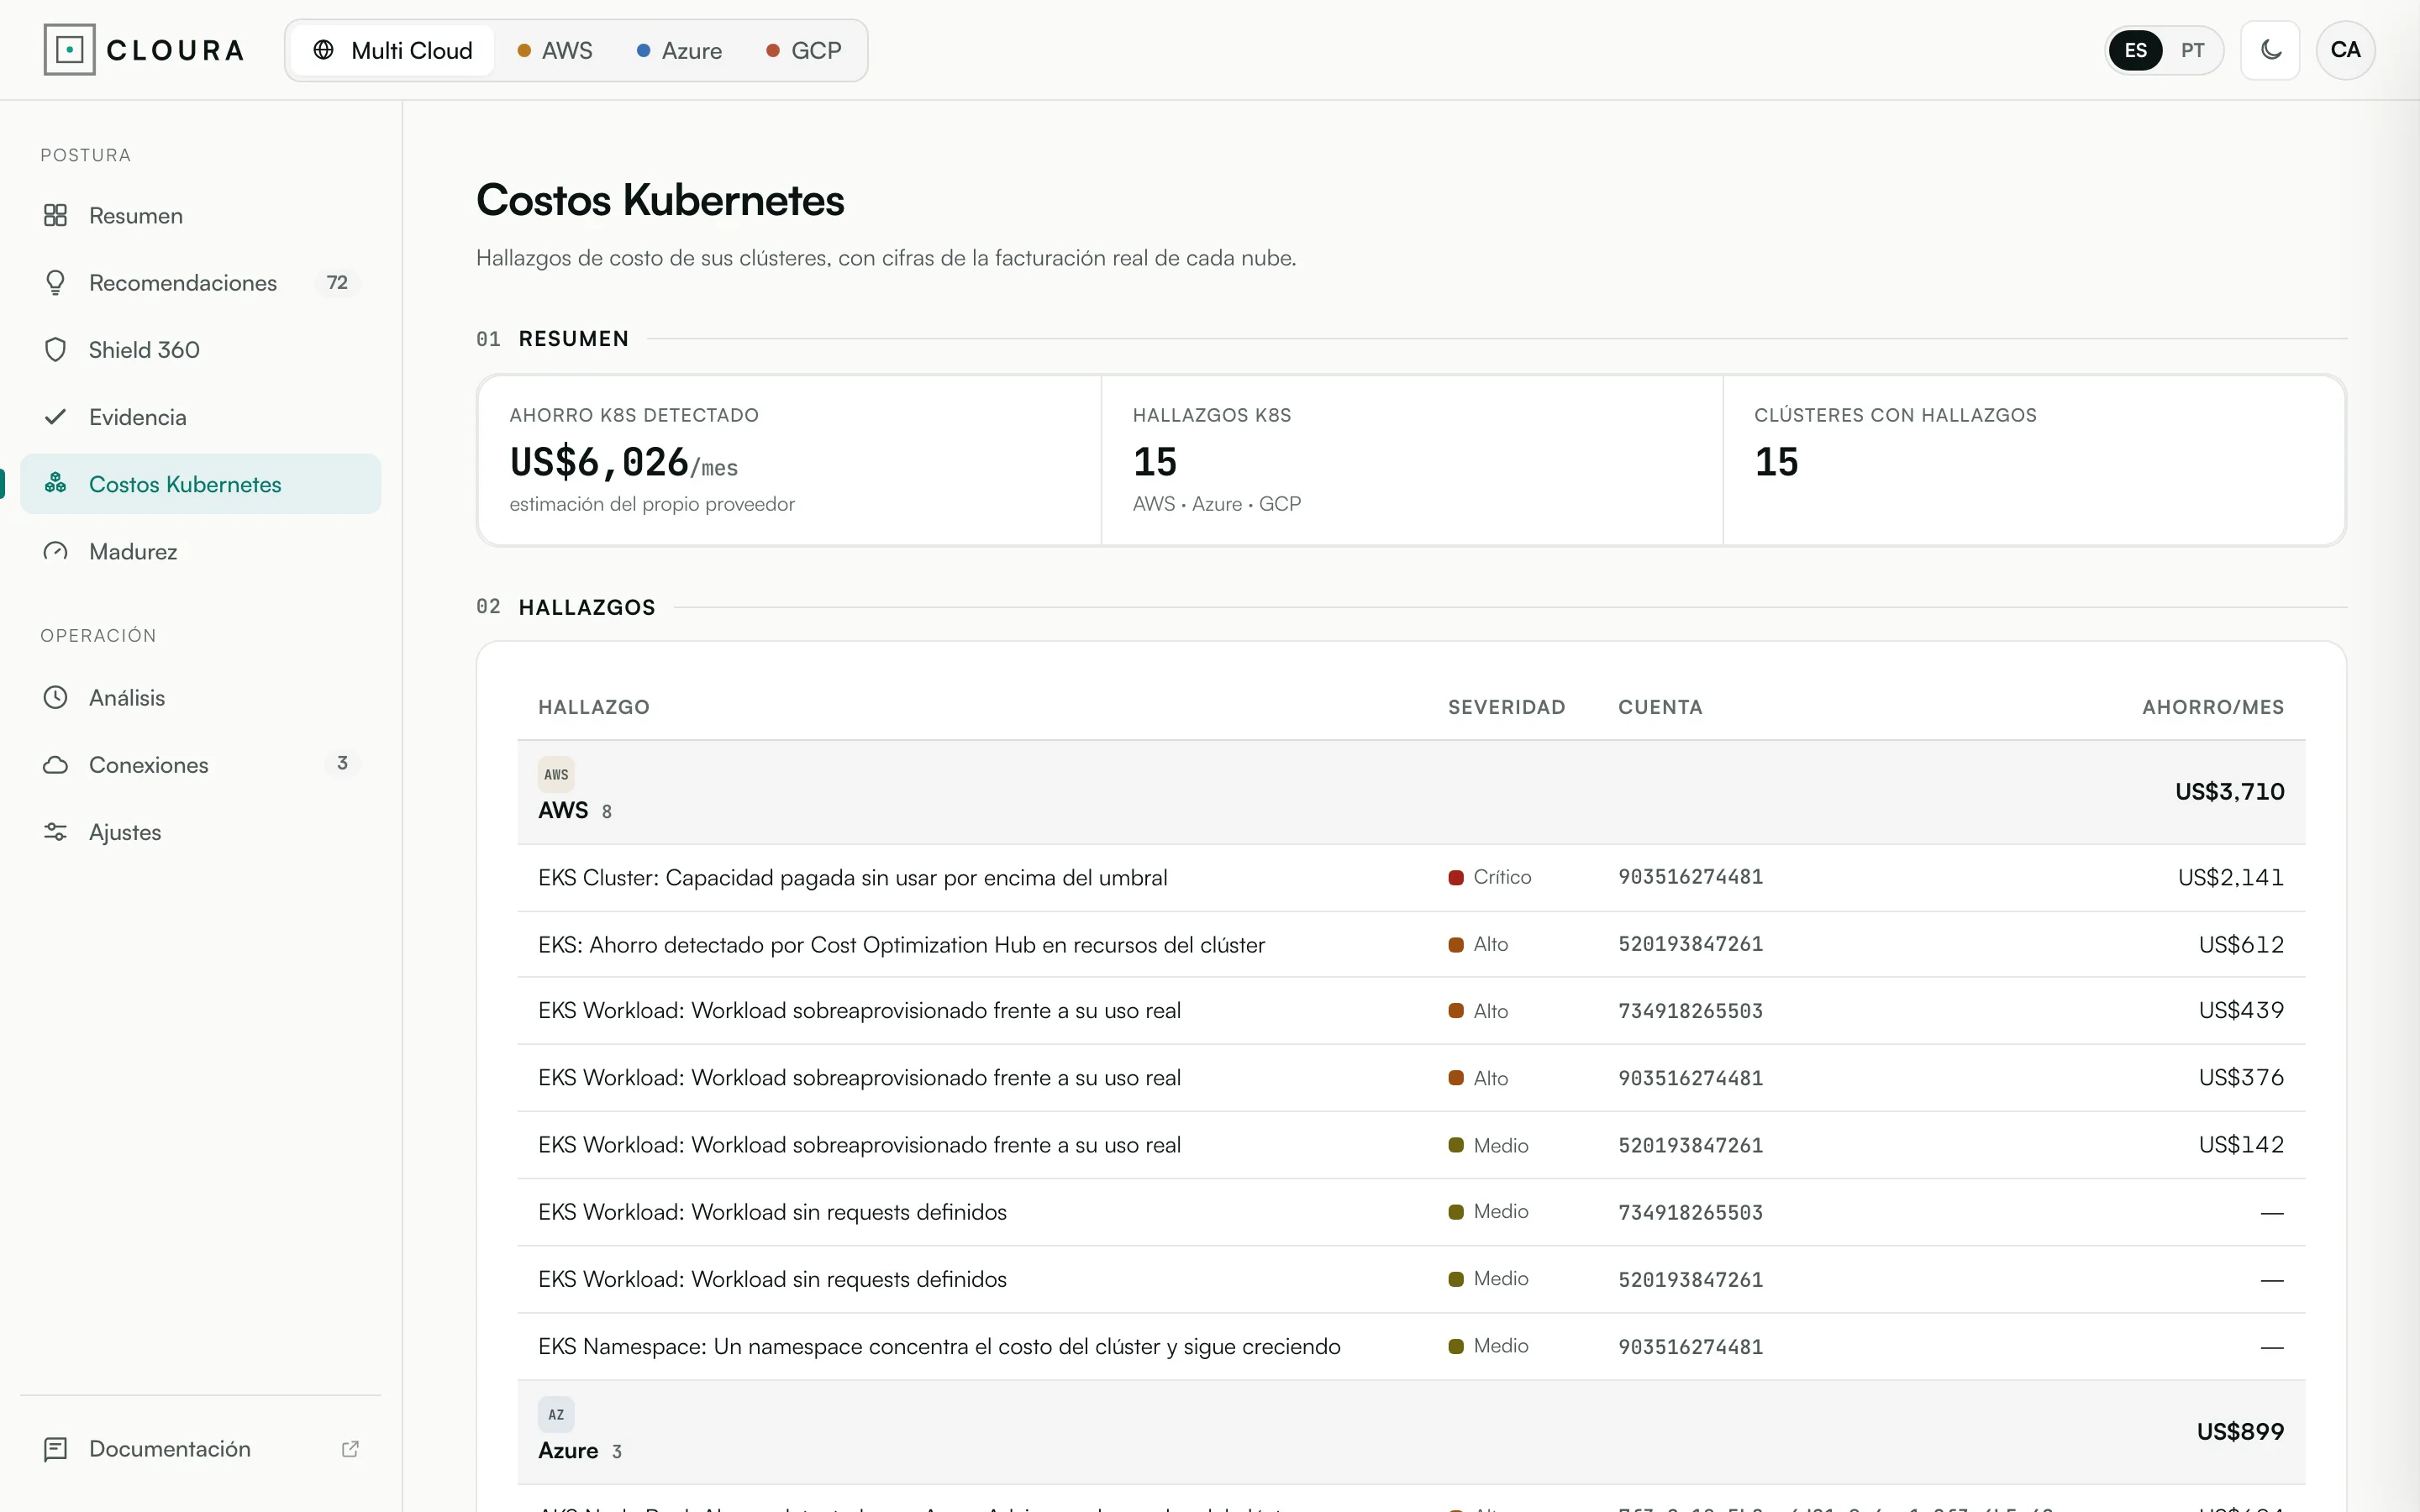
Autoescalonamento ausente, node groups sem Spot, versões e add-ons negligenciados. Com Custos Kubernetes, o custo real por namespace e workload.
EKS · AKS · GKE
AGENTES
Cada agente cruza os próprios sinais e todos trabalham em paralelo. No final, um agente de síntese elimina duplicados, contrasta com o inventário real e entrega uma única lista, priorizada por economia e risco.
6 agentes
Detecta picos e anomalias de gasto, gasto em regiões inesperadas, orçamentos ausentes ou excedidos e recursos sem tags.
gasto diário · anomalias · previsão · tags
Identifica instâncias e bancos de dados superdimensionados em relação ao uso real, com a economia informada pelo próprio provedor.
CPU · memória · recomendação do provedor
Mede a cobertura e a utilização de Savings Plans e reservas sobre a computação estável.
cobertura · utilização · computação estável
Encontra recursos que custam sem prestar serviço: instâncias paradas, discos não anexados, IPs não associados, NAT sem tráfego e snapshots antigos.
discos · IP · balanceadores · NAT · snapshots
Revisa o autoescalonamento, os node groups sem Spot, o tamanho dos nós, as versões e os add-ons do cluster.
EKS · AKS · GKE
Atribui o custo real da fatura por cluster —e por namespace e workload na AWS e no Google Cloud— e a capacidade ociosa que ninguém consome.
namespace · workload · capacidade ociosa
3 agentes
Detecta latência, throttling, erros e saturação em funções, bancos de dados, balanceadores e instâncias.
latência P95 · throttling · erros 5XX
Aponta pontos únicos de falha: bancos de dados sem réplica nem backup, balanceadores e autoescalonamento em uma única zona.
zonas · réplicas · backups
Anticipa las cuotas de servicio sobre el 80 % de uso, antes de que bloqueen un despliegue o un escalado.
cotas · uso real · margem
2 agentes
Avalia portas de administração e de bancos de dados abertas à internet, armazenamento sem criptografia ou público, auditoria desligada e identidades de risco.
regras determinísticas · AWS · Azure · GCP
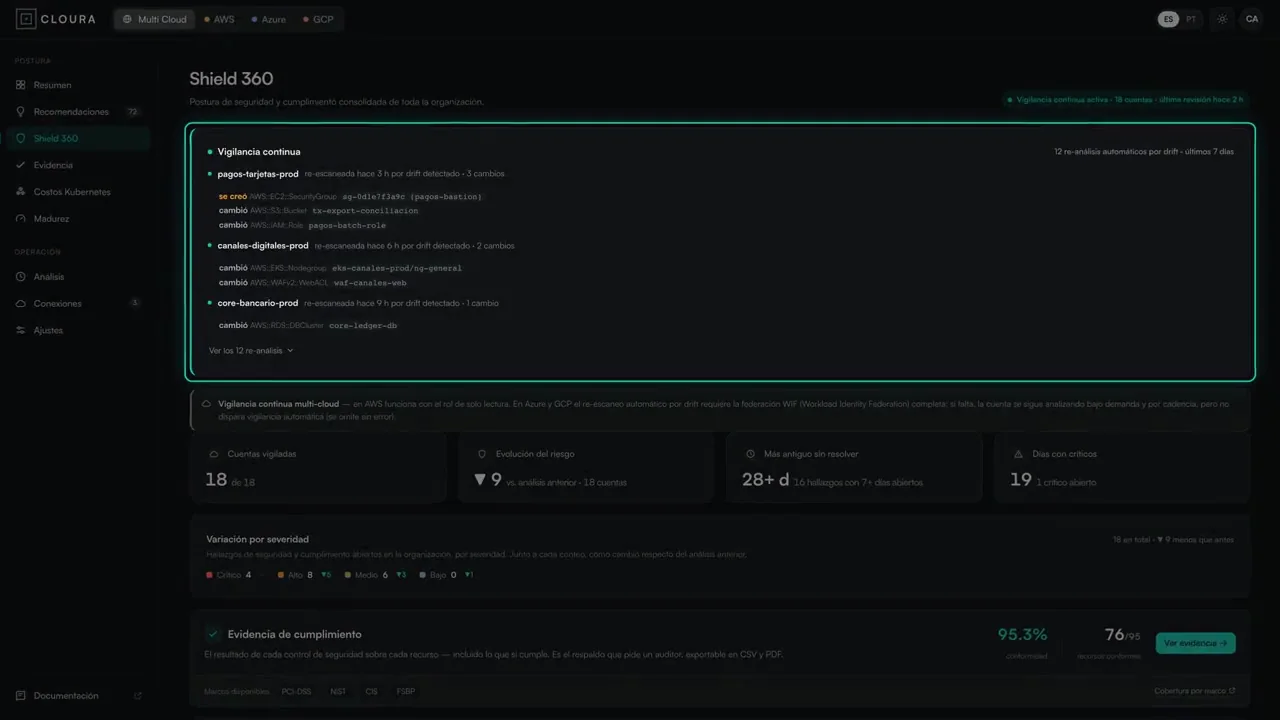
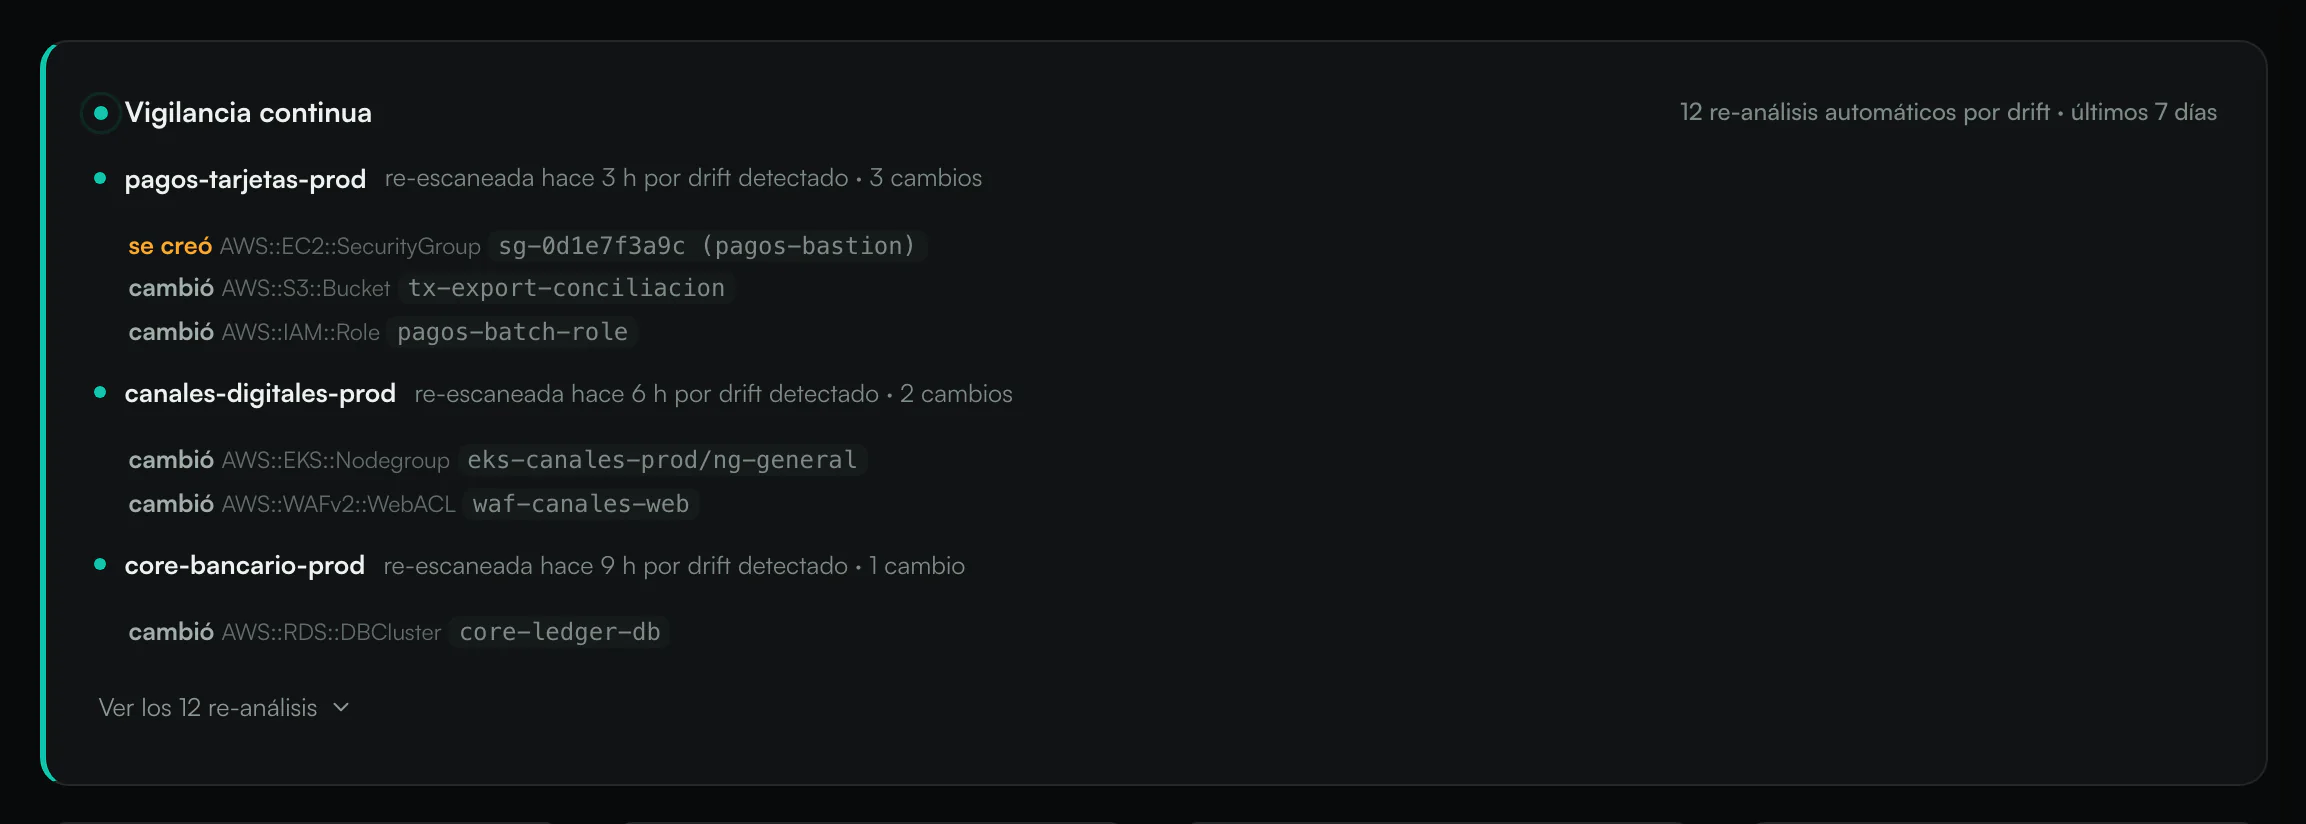
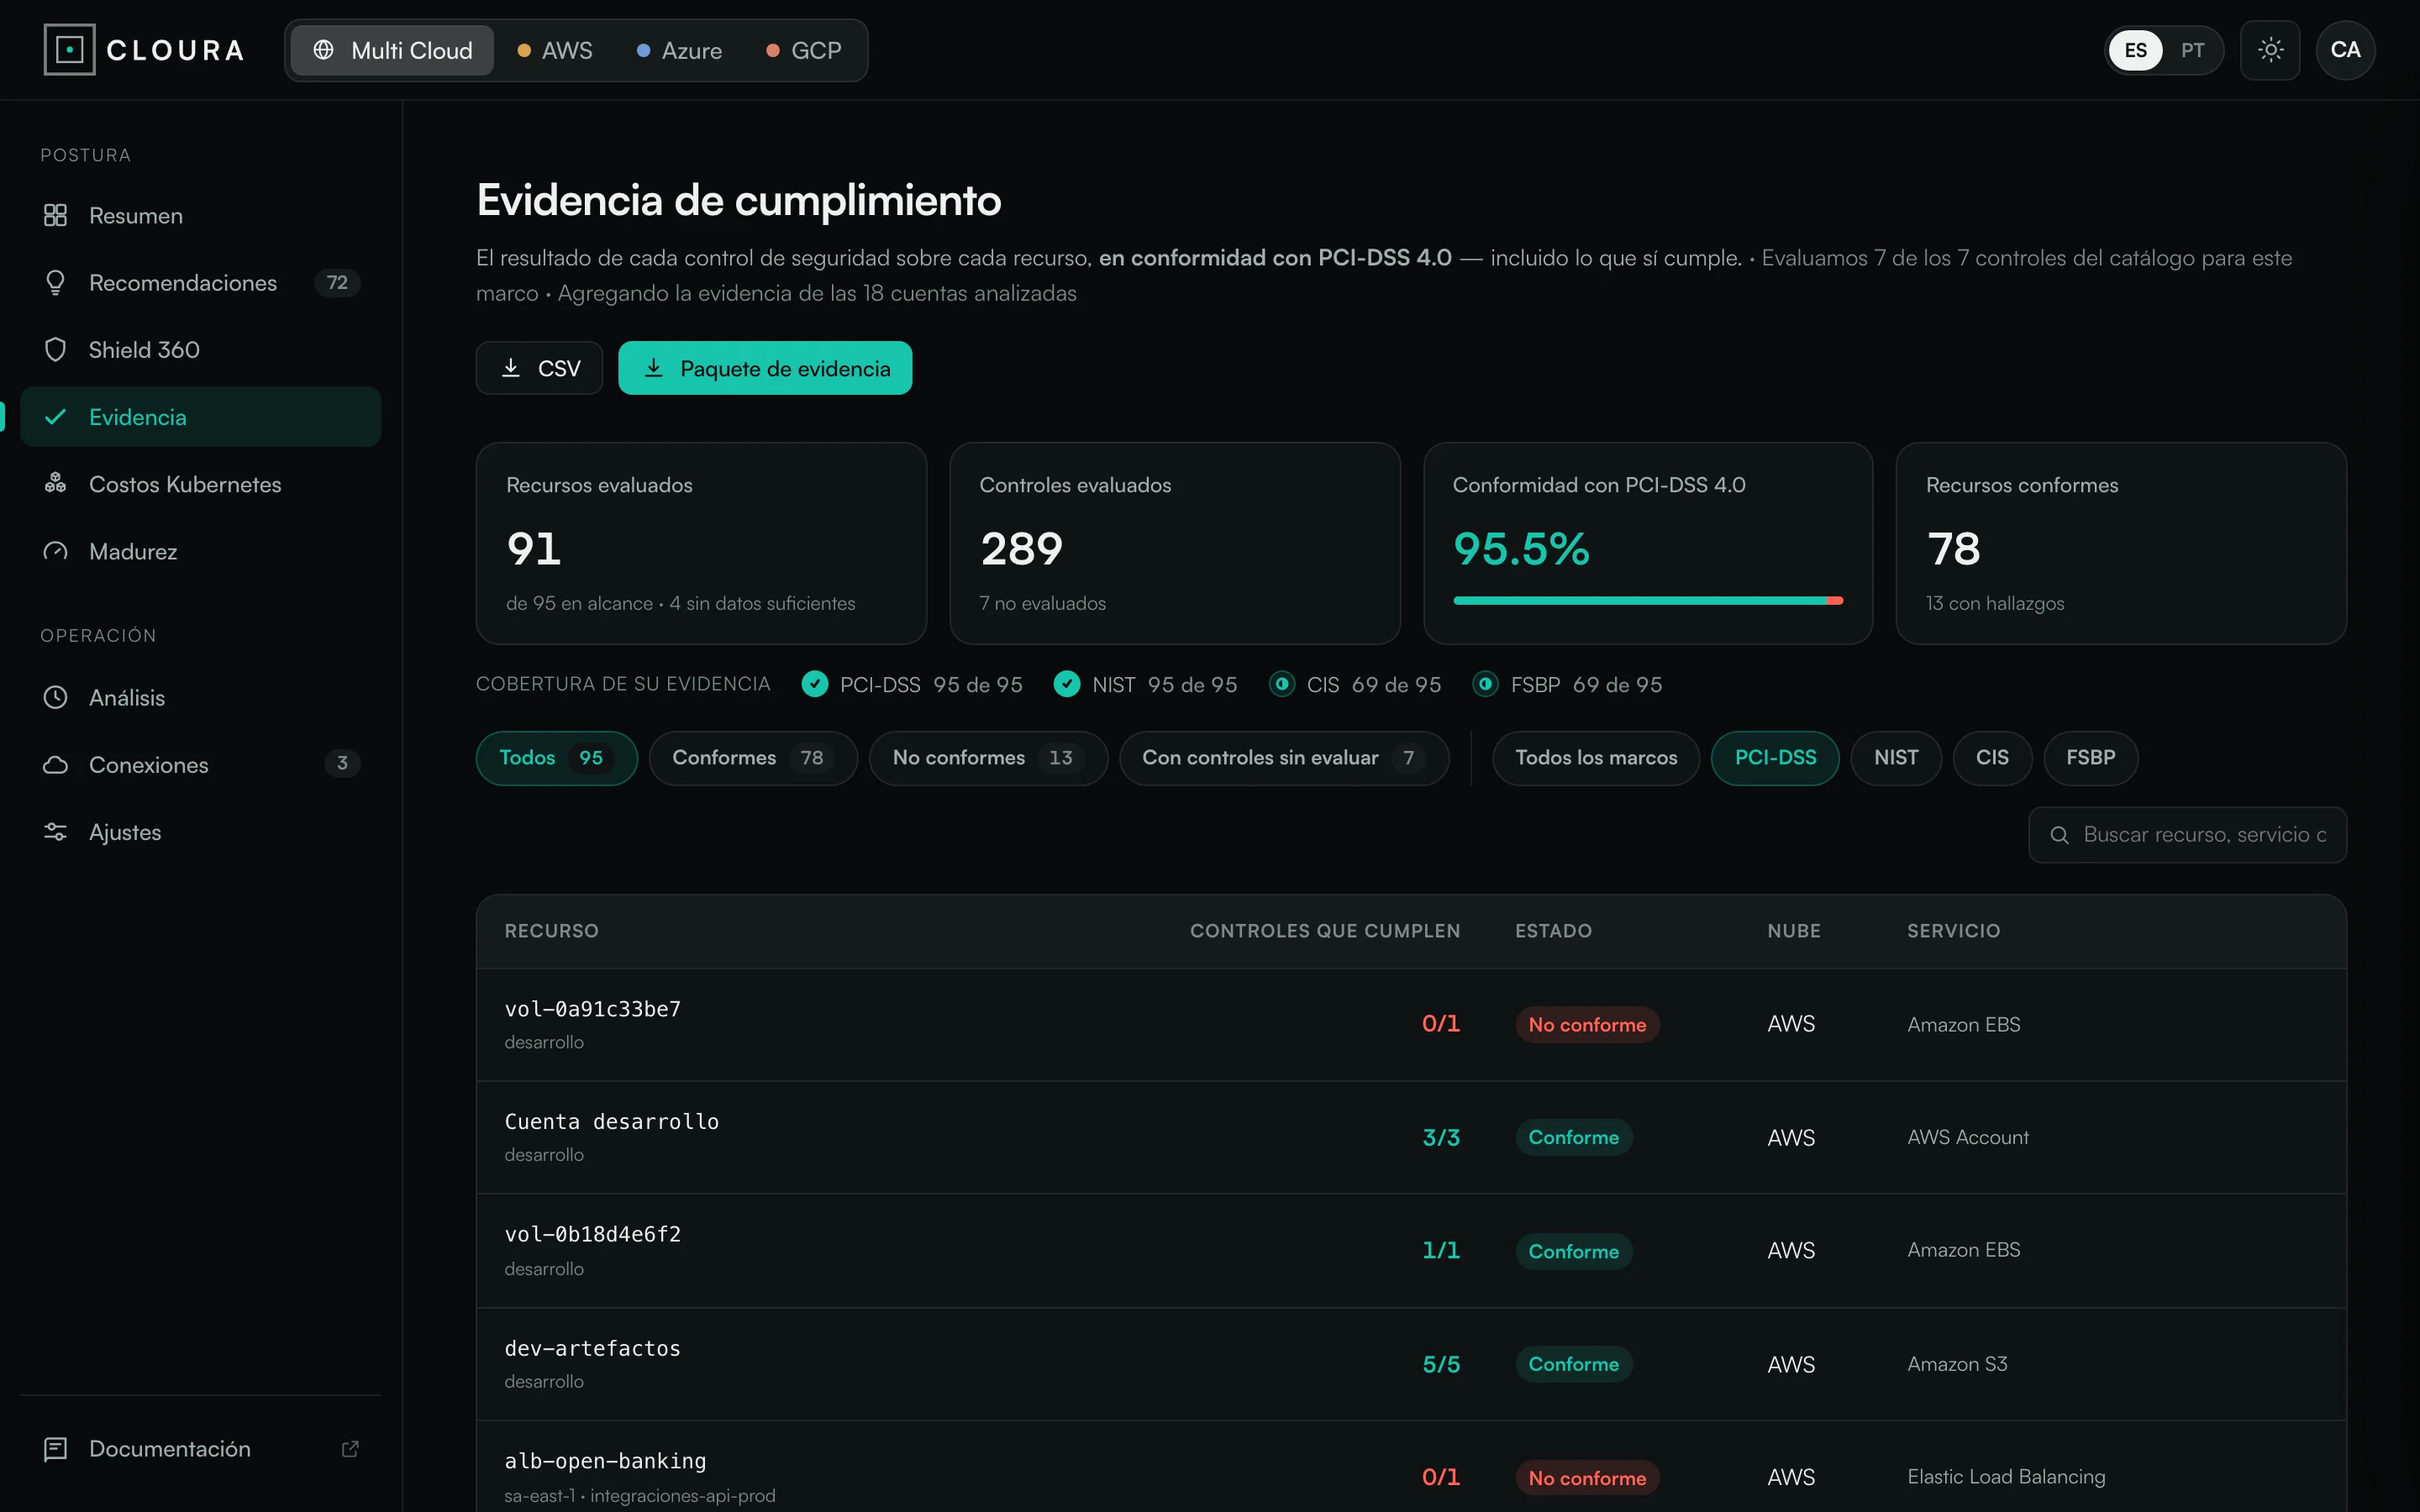
Associa cada achado ao controle do seu framework e reconstrói o que mudou na configuração (drift).
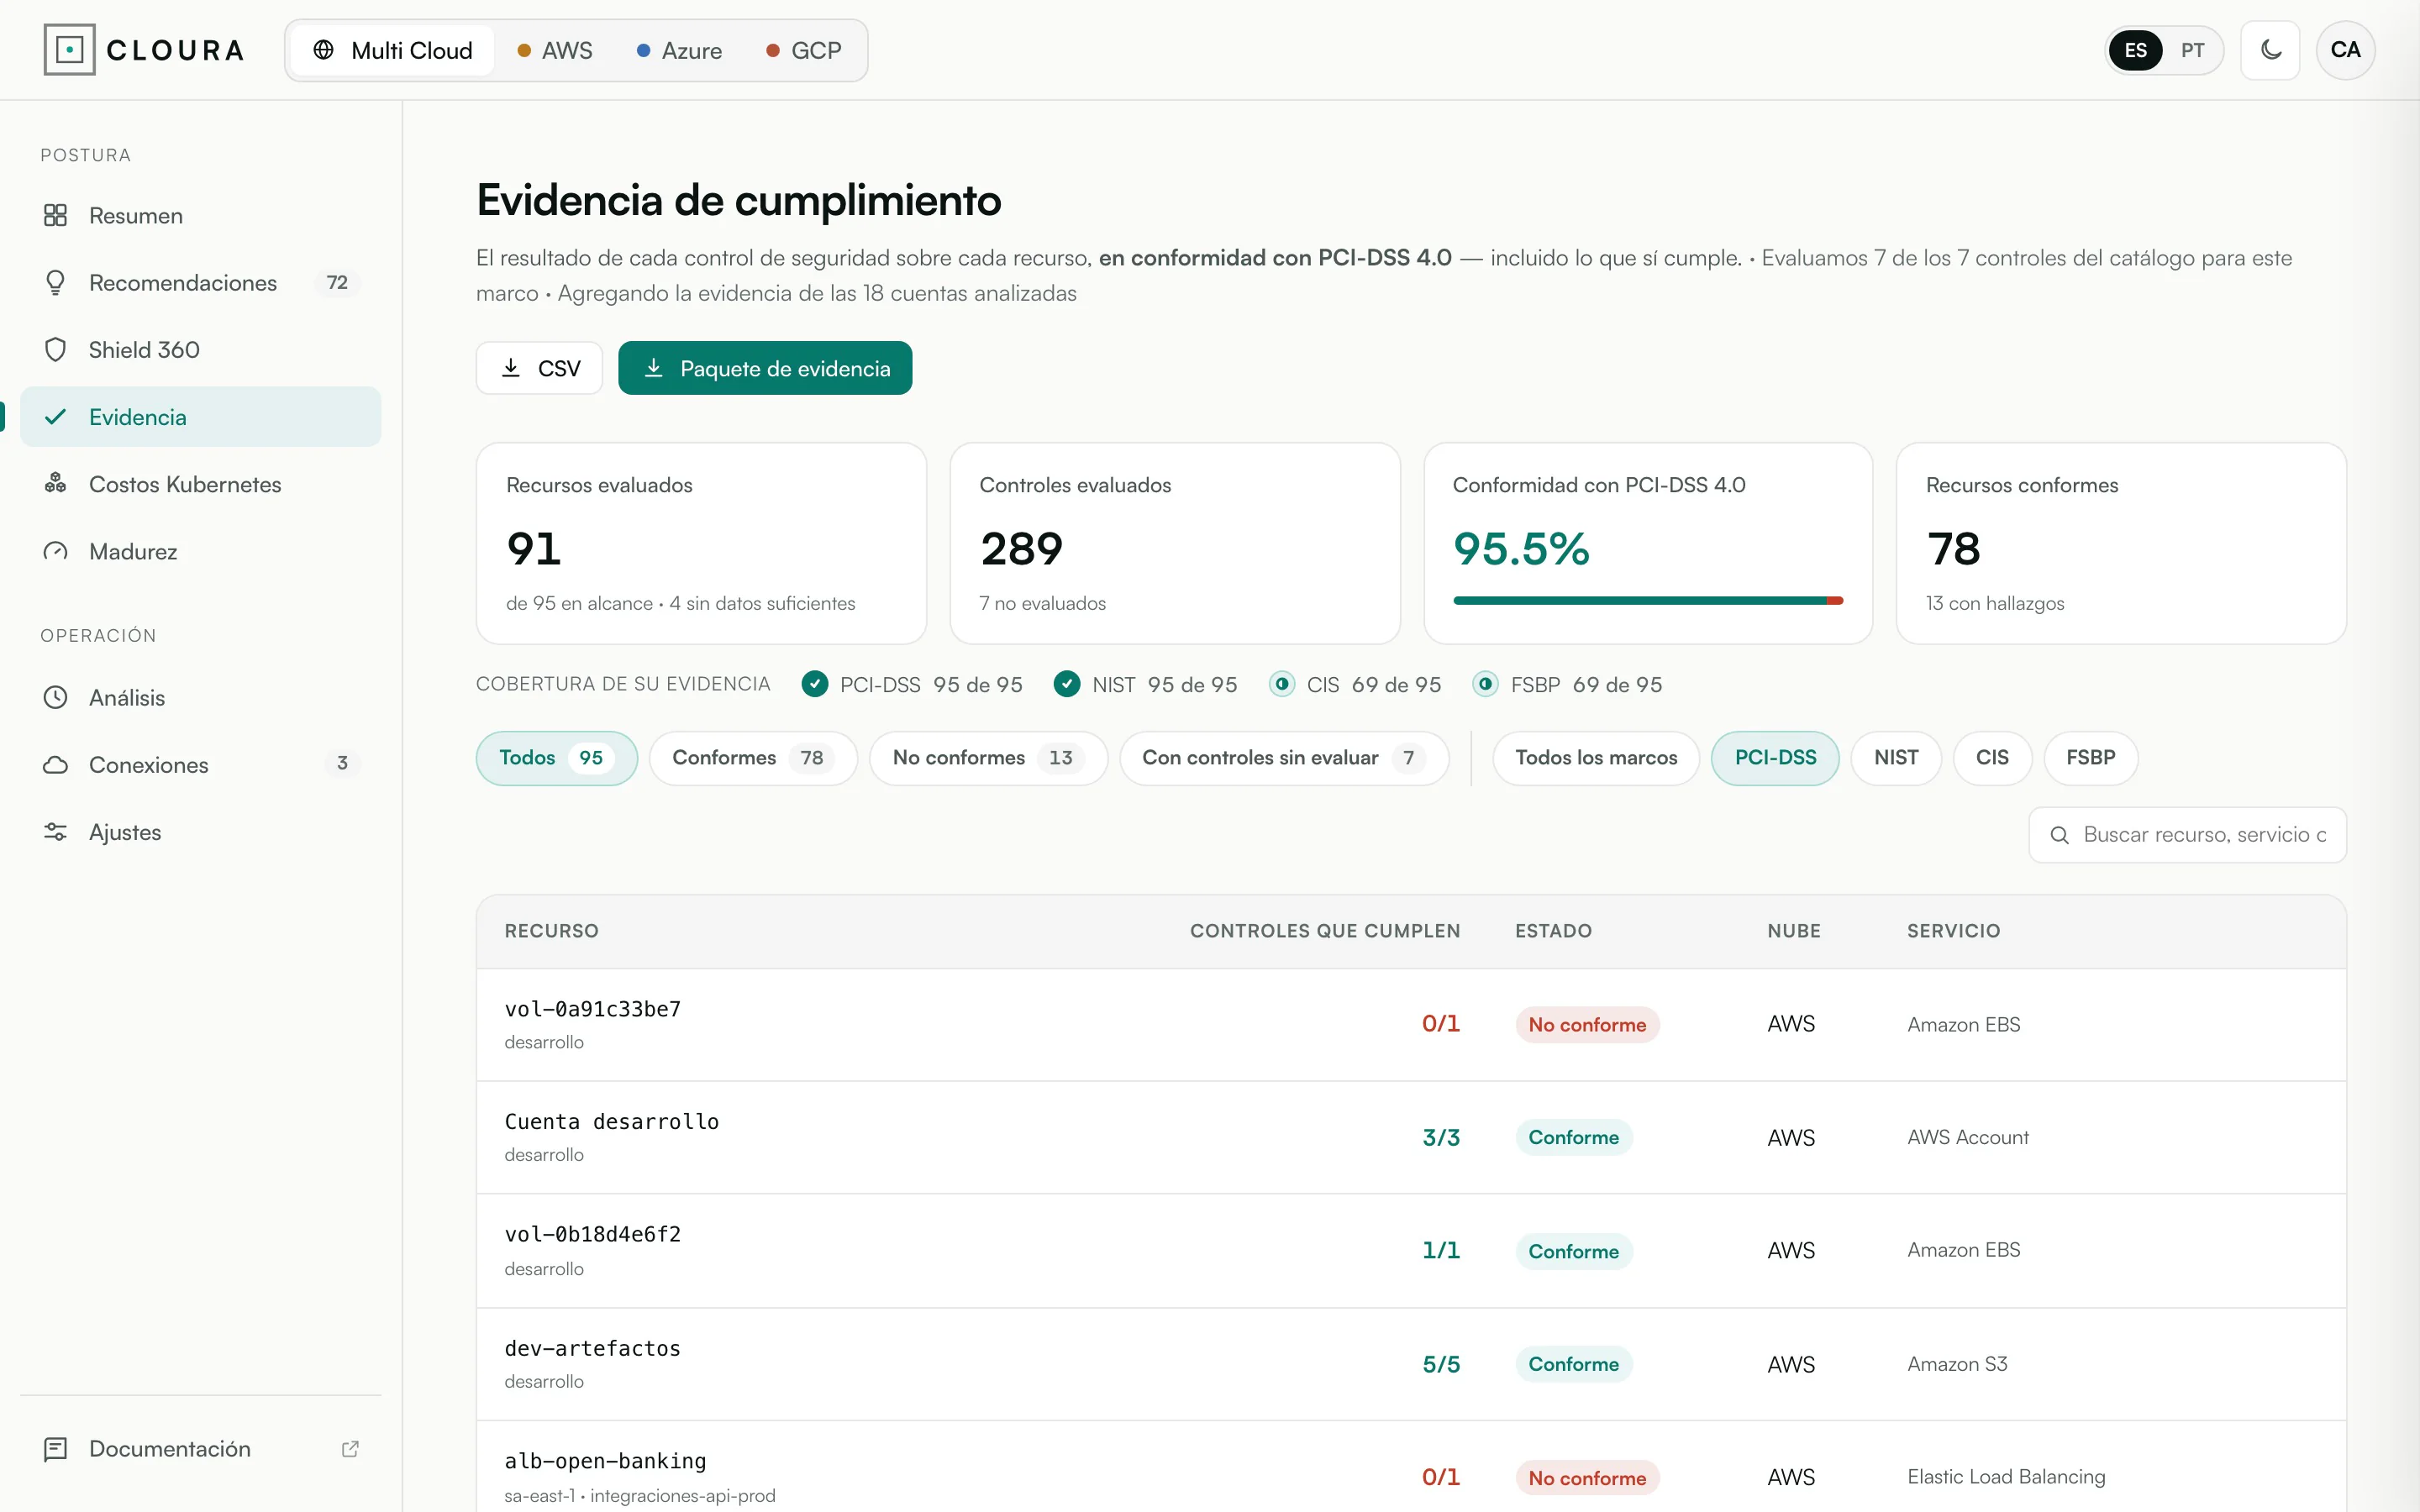
CIS · PCI DSS · NIST · FSBP (somente AWS)
1 agente
Calcula sem IA, de forma determinística, um índice de maturidade com tags, orçamentos, compromissos, desperdício e visibilidade.
5 dimensões · 0 a 100
Os resultados de Conformidade vêm incluídos a partir do plano Scale e os de Custos Kubernetes são ativados como add-on, incluído no Enterprise. Ver add-ons
COMO FUNCIONA
01
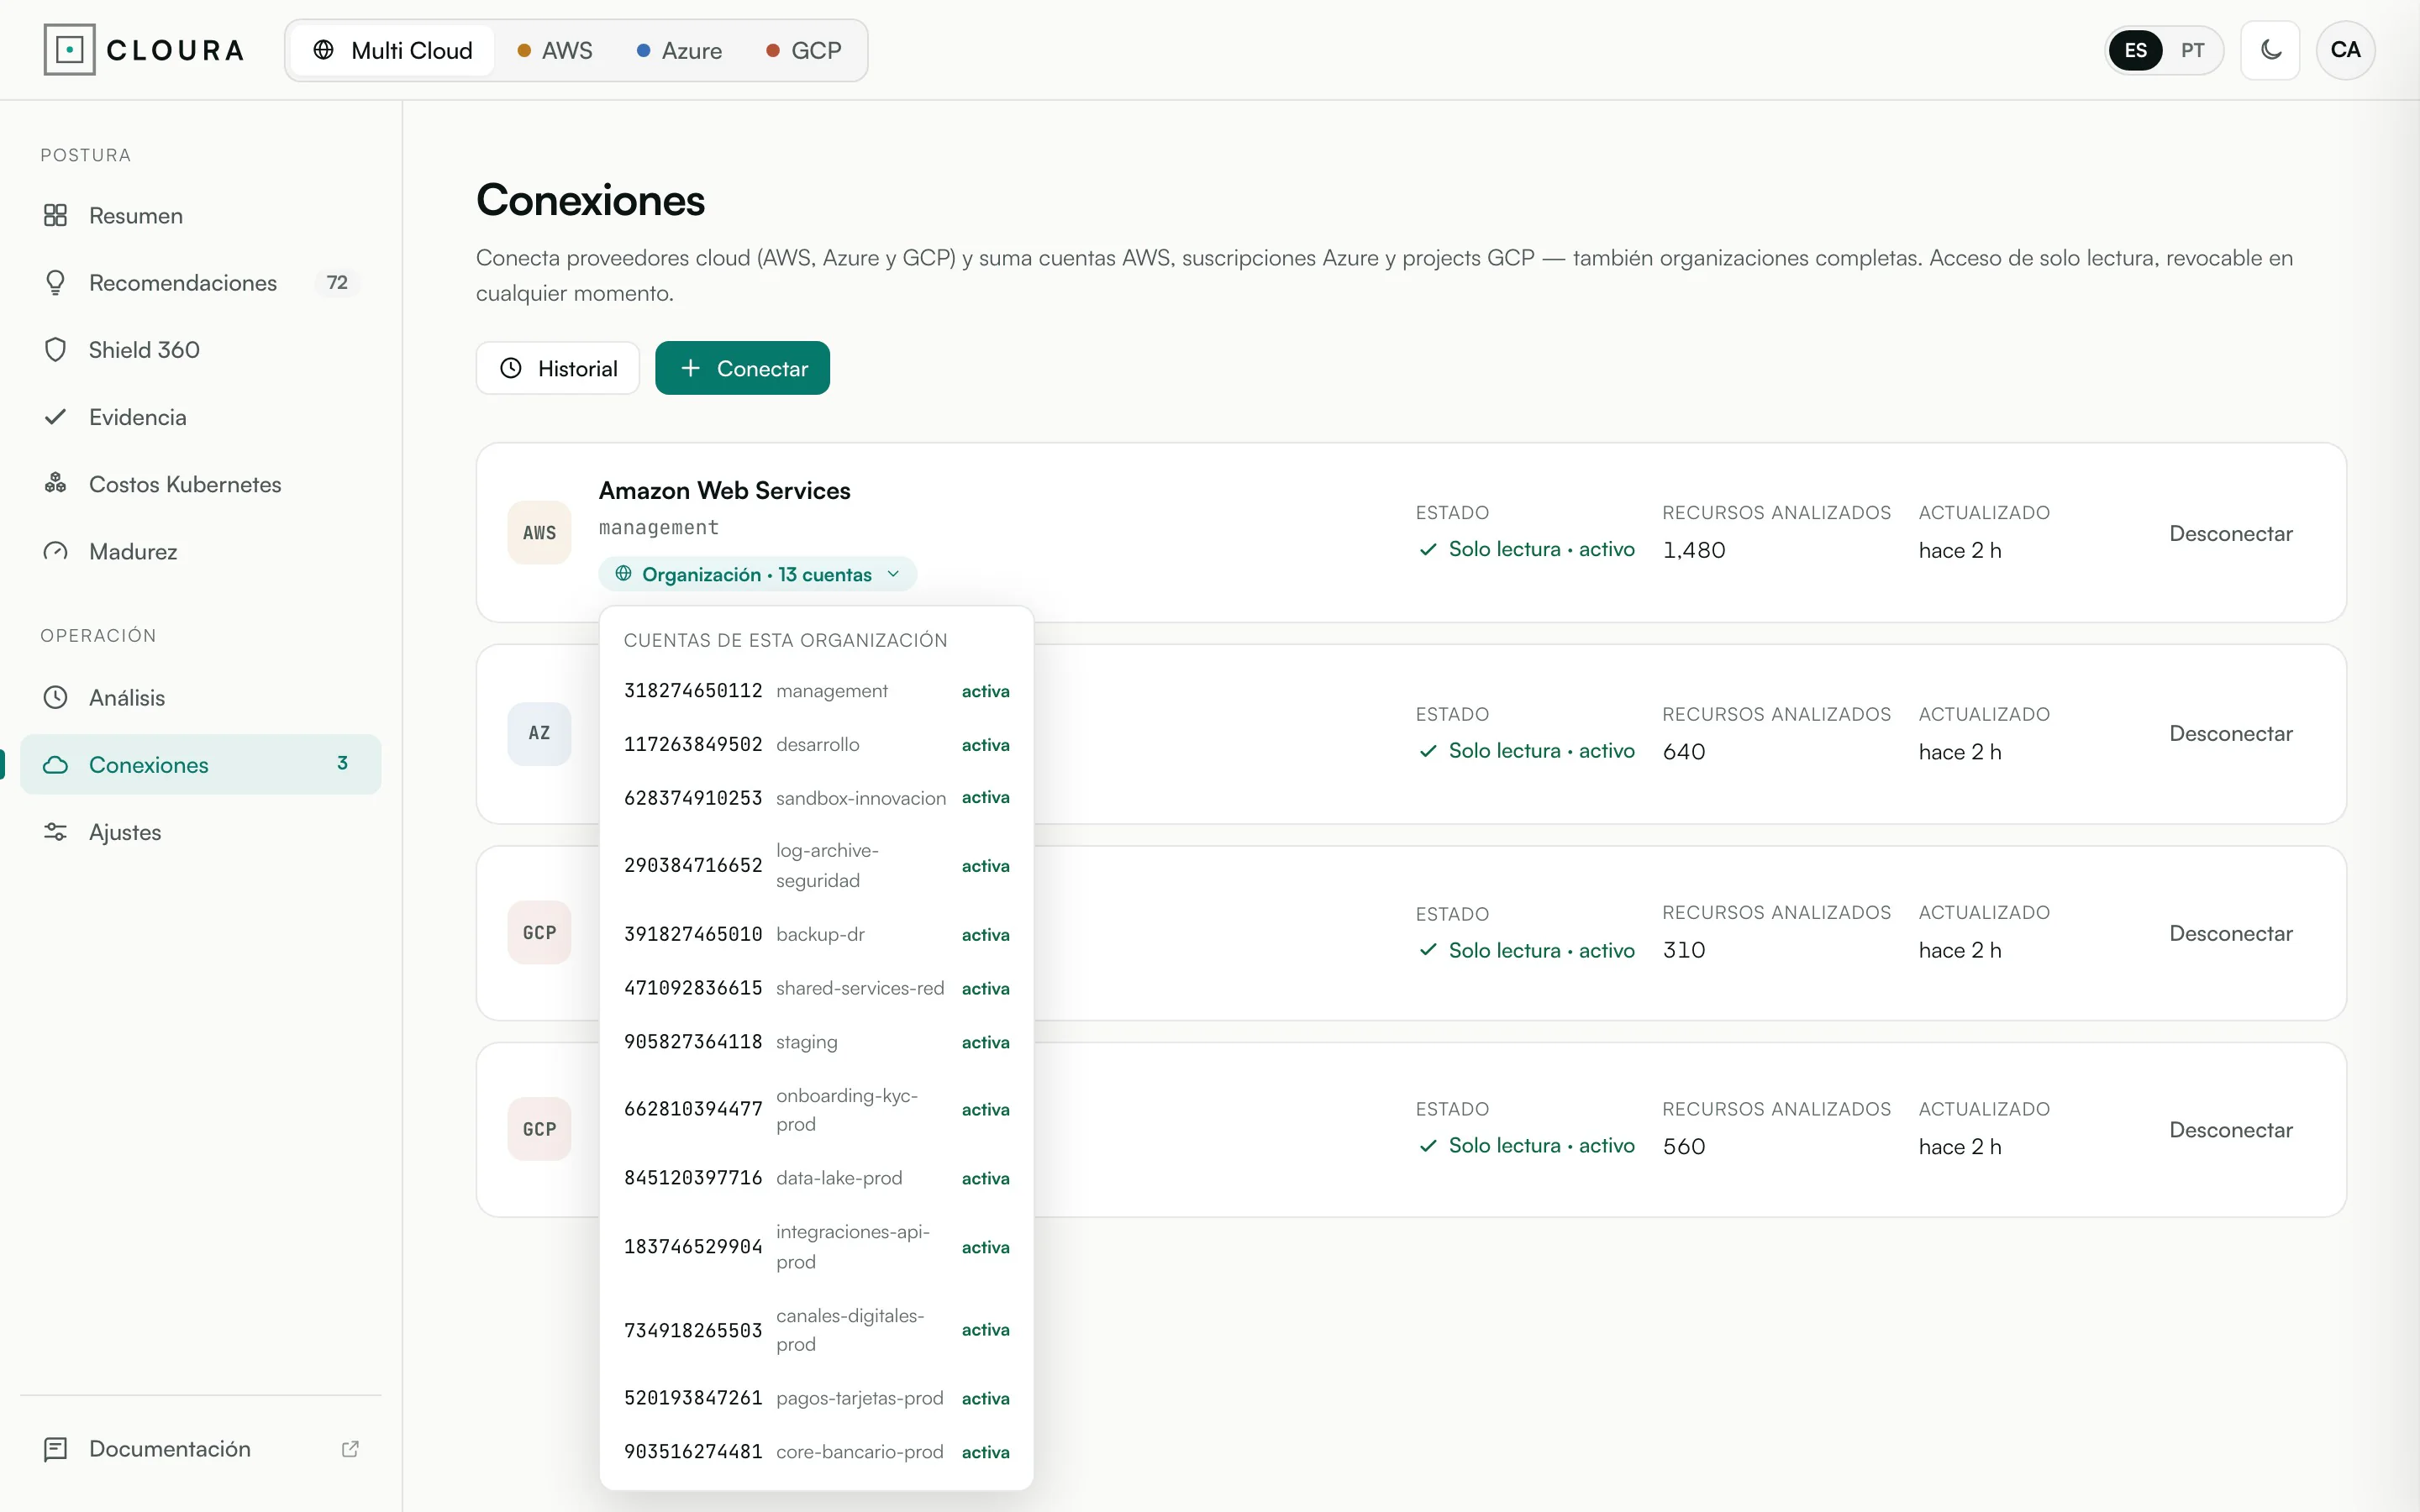
Acesso Read-Only por meio de uma role segura na AWS, no Azure ou no GCP, sem mudanças na infraestrutura.
02
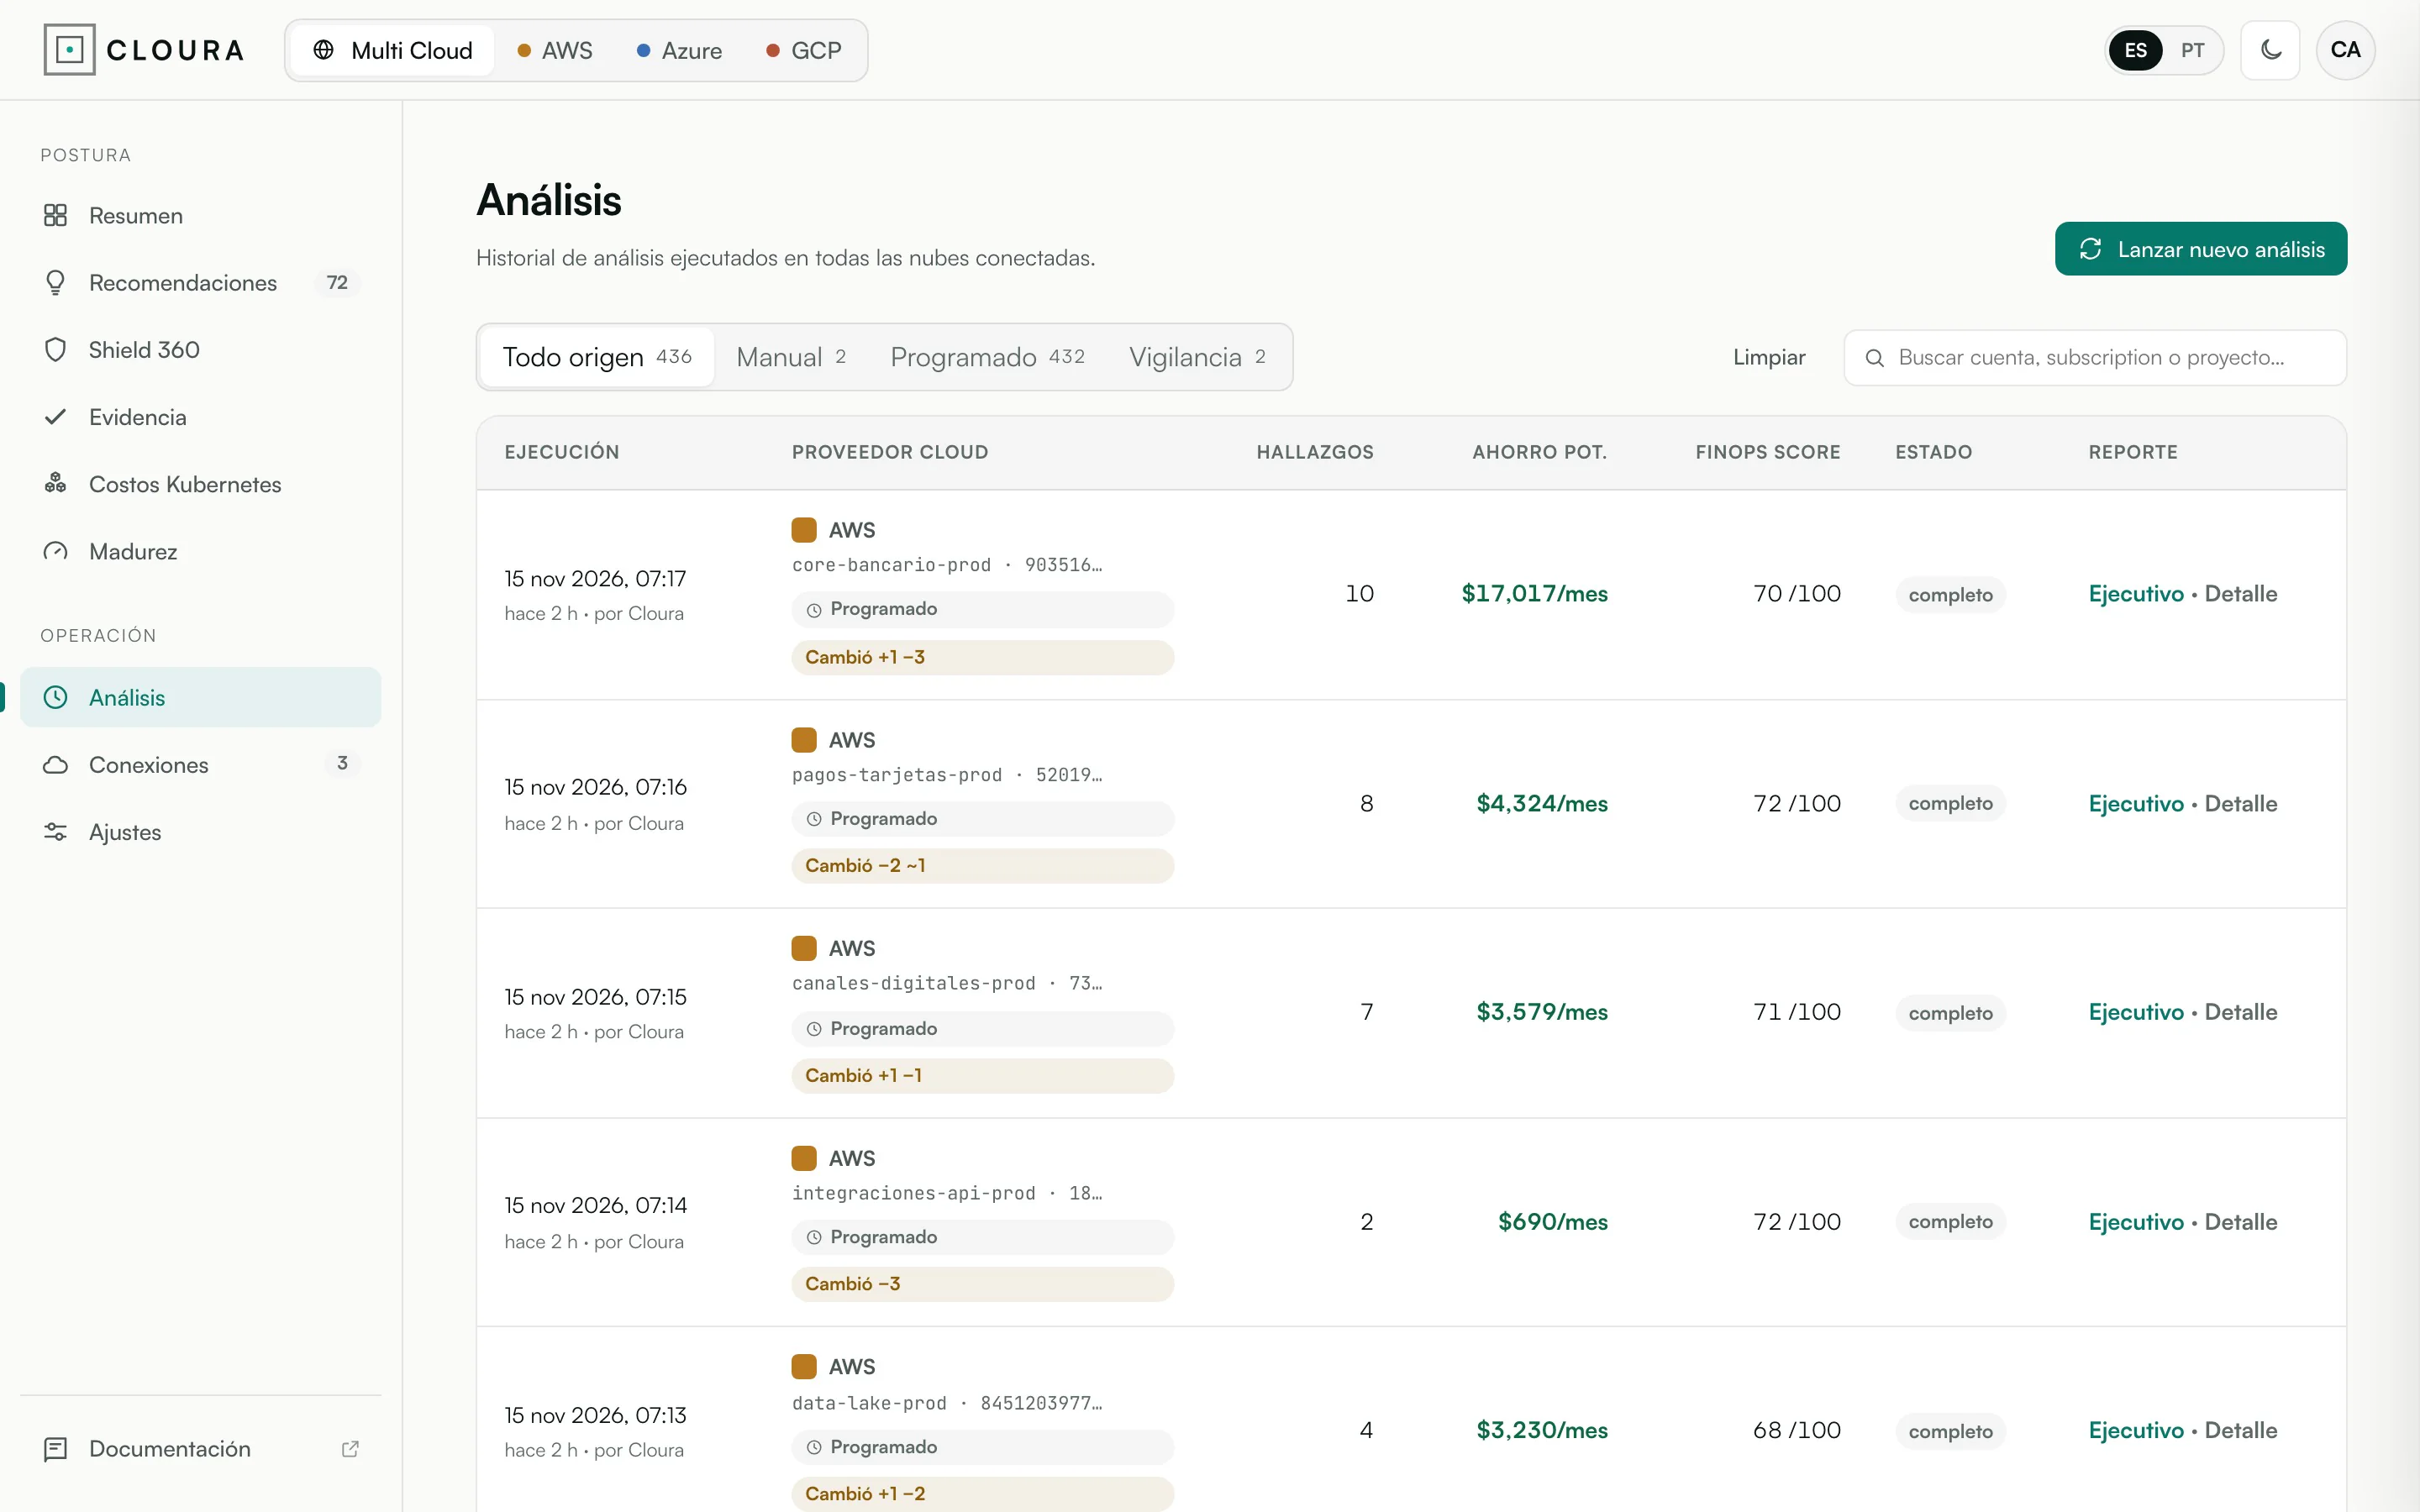
Os agentes avaliam métricas, configurações e padrões de uso em paralelo, e a análise se repete de forma programada ou quando algo muda.
03
Cada achado inclui impacto, risco e esforço. No plano Scale, a remediação chega pronta como Pull Request no GitHub.
1:51 · 6 capítulos
RELATÓRIO EXECUTIVO
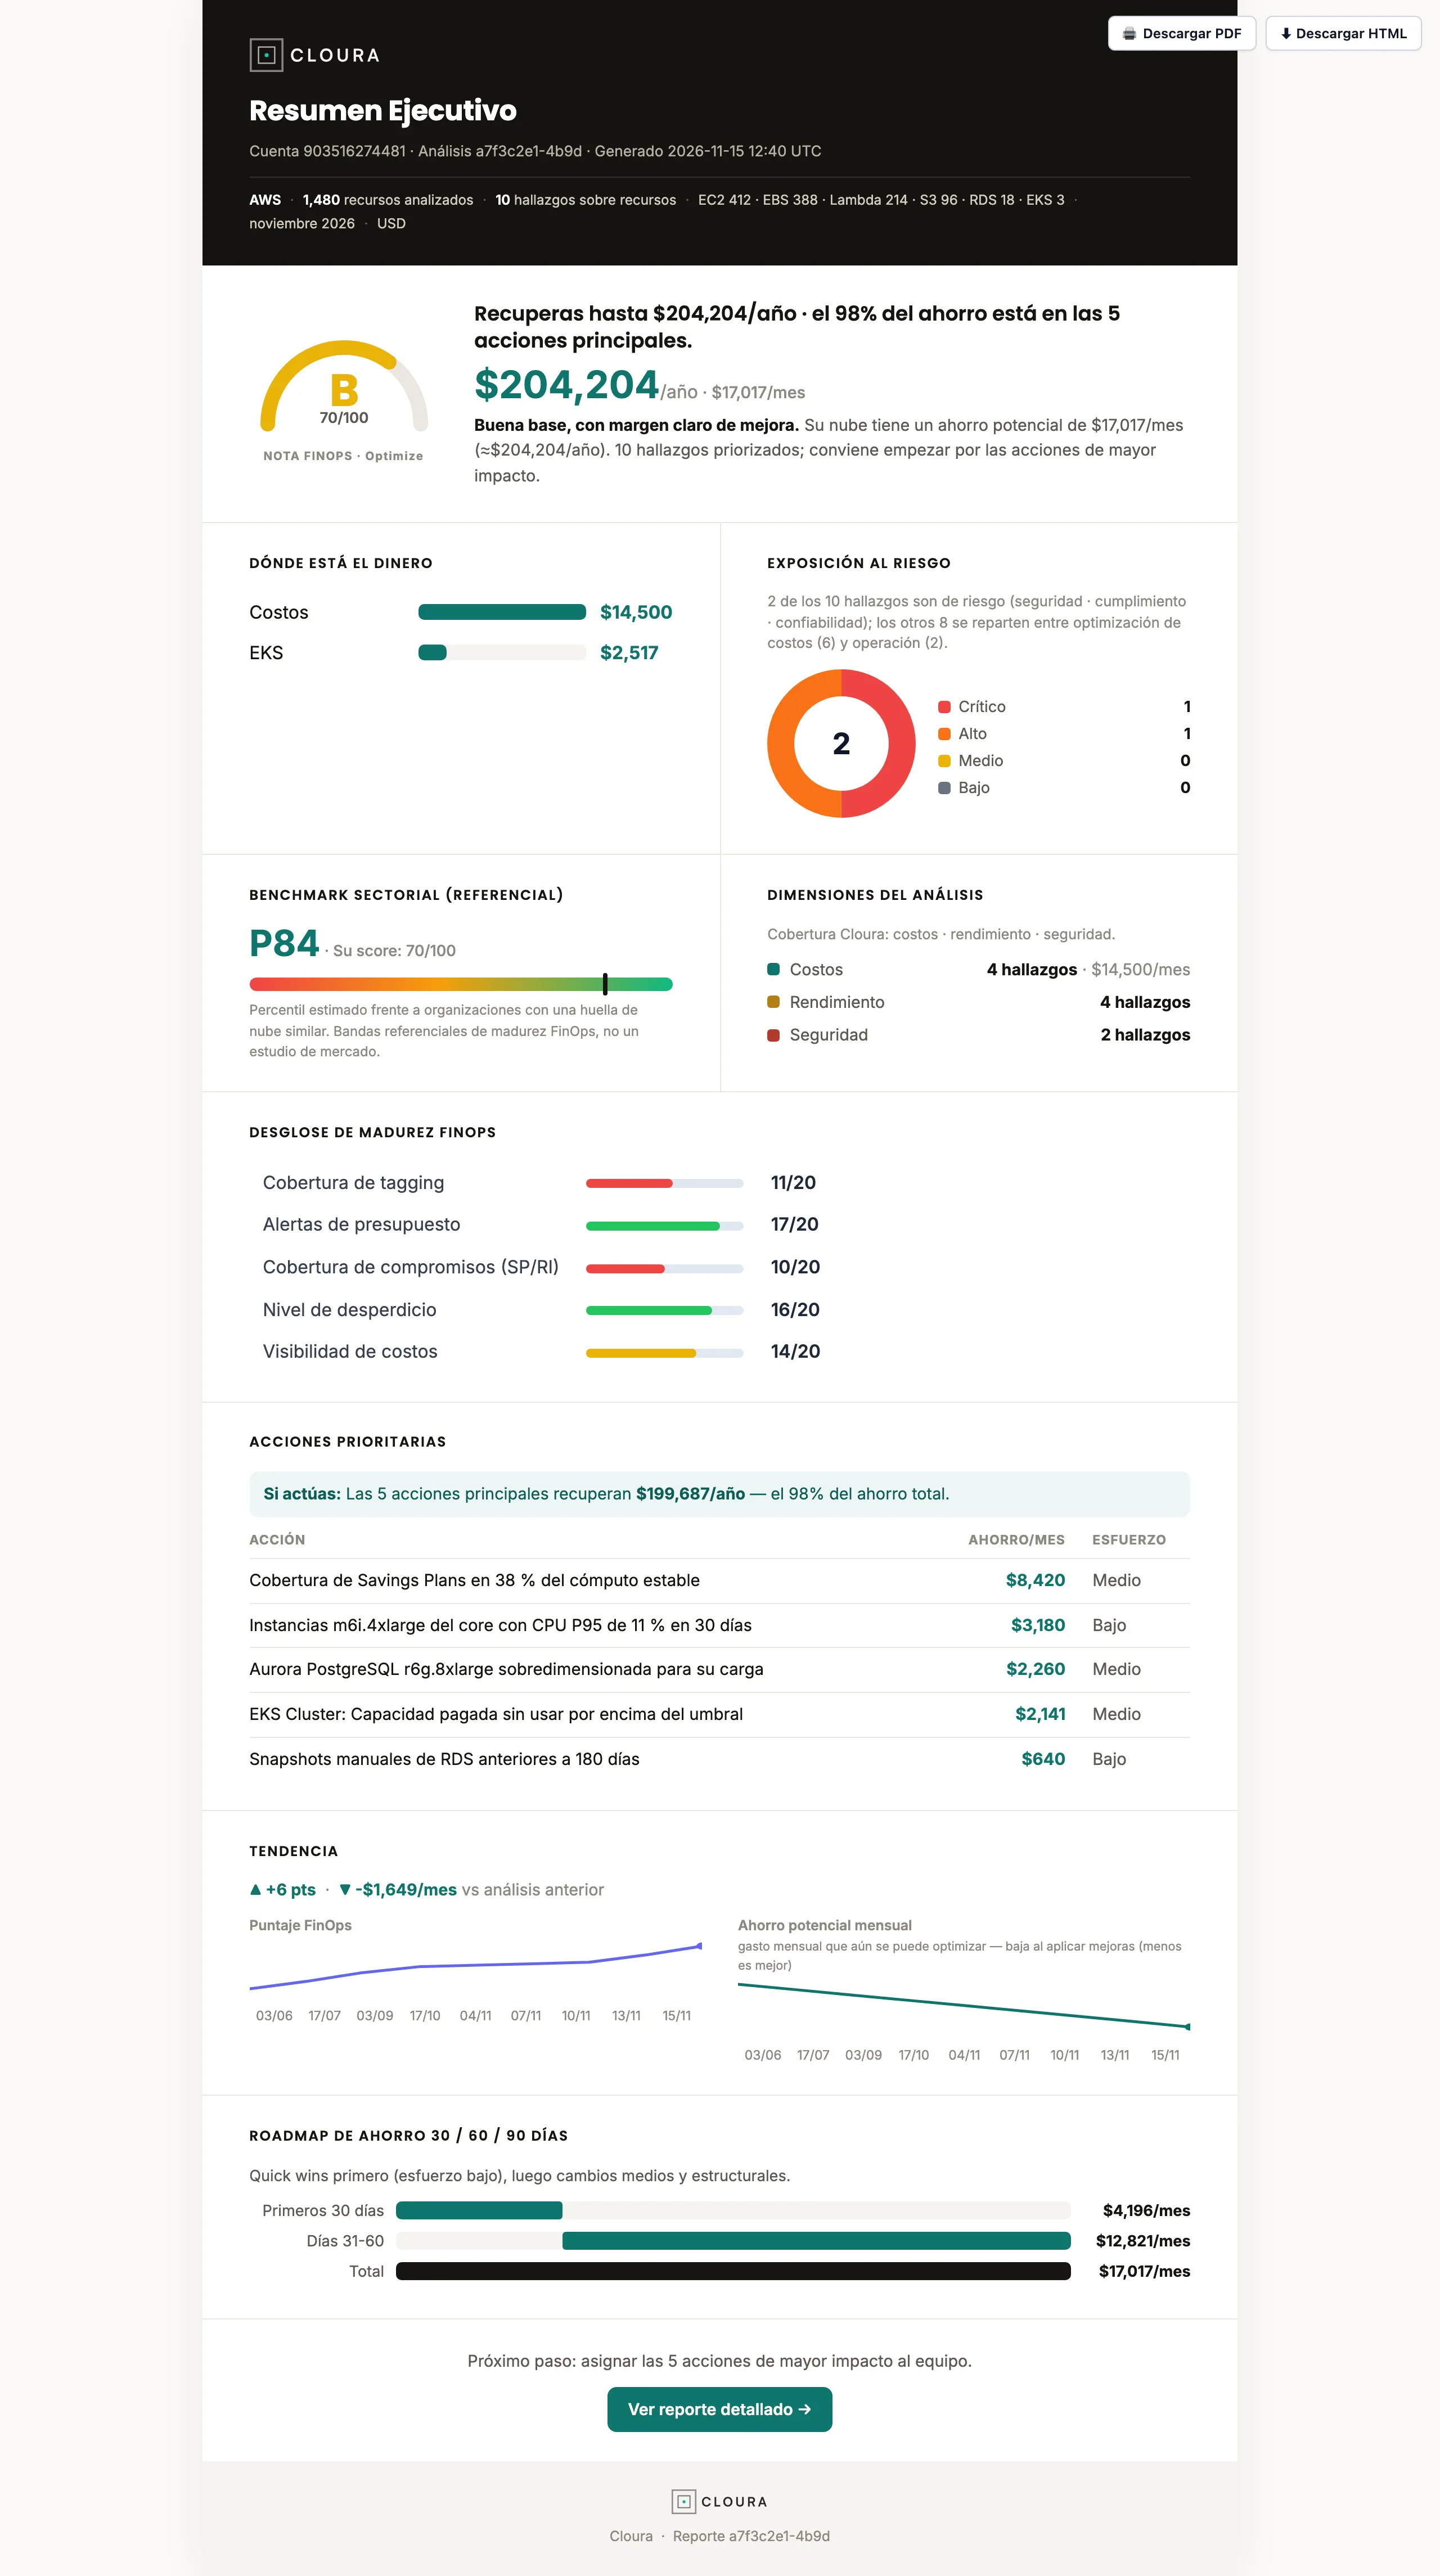
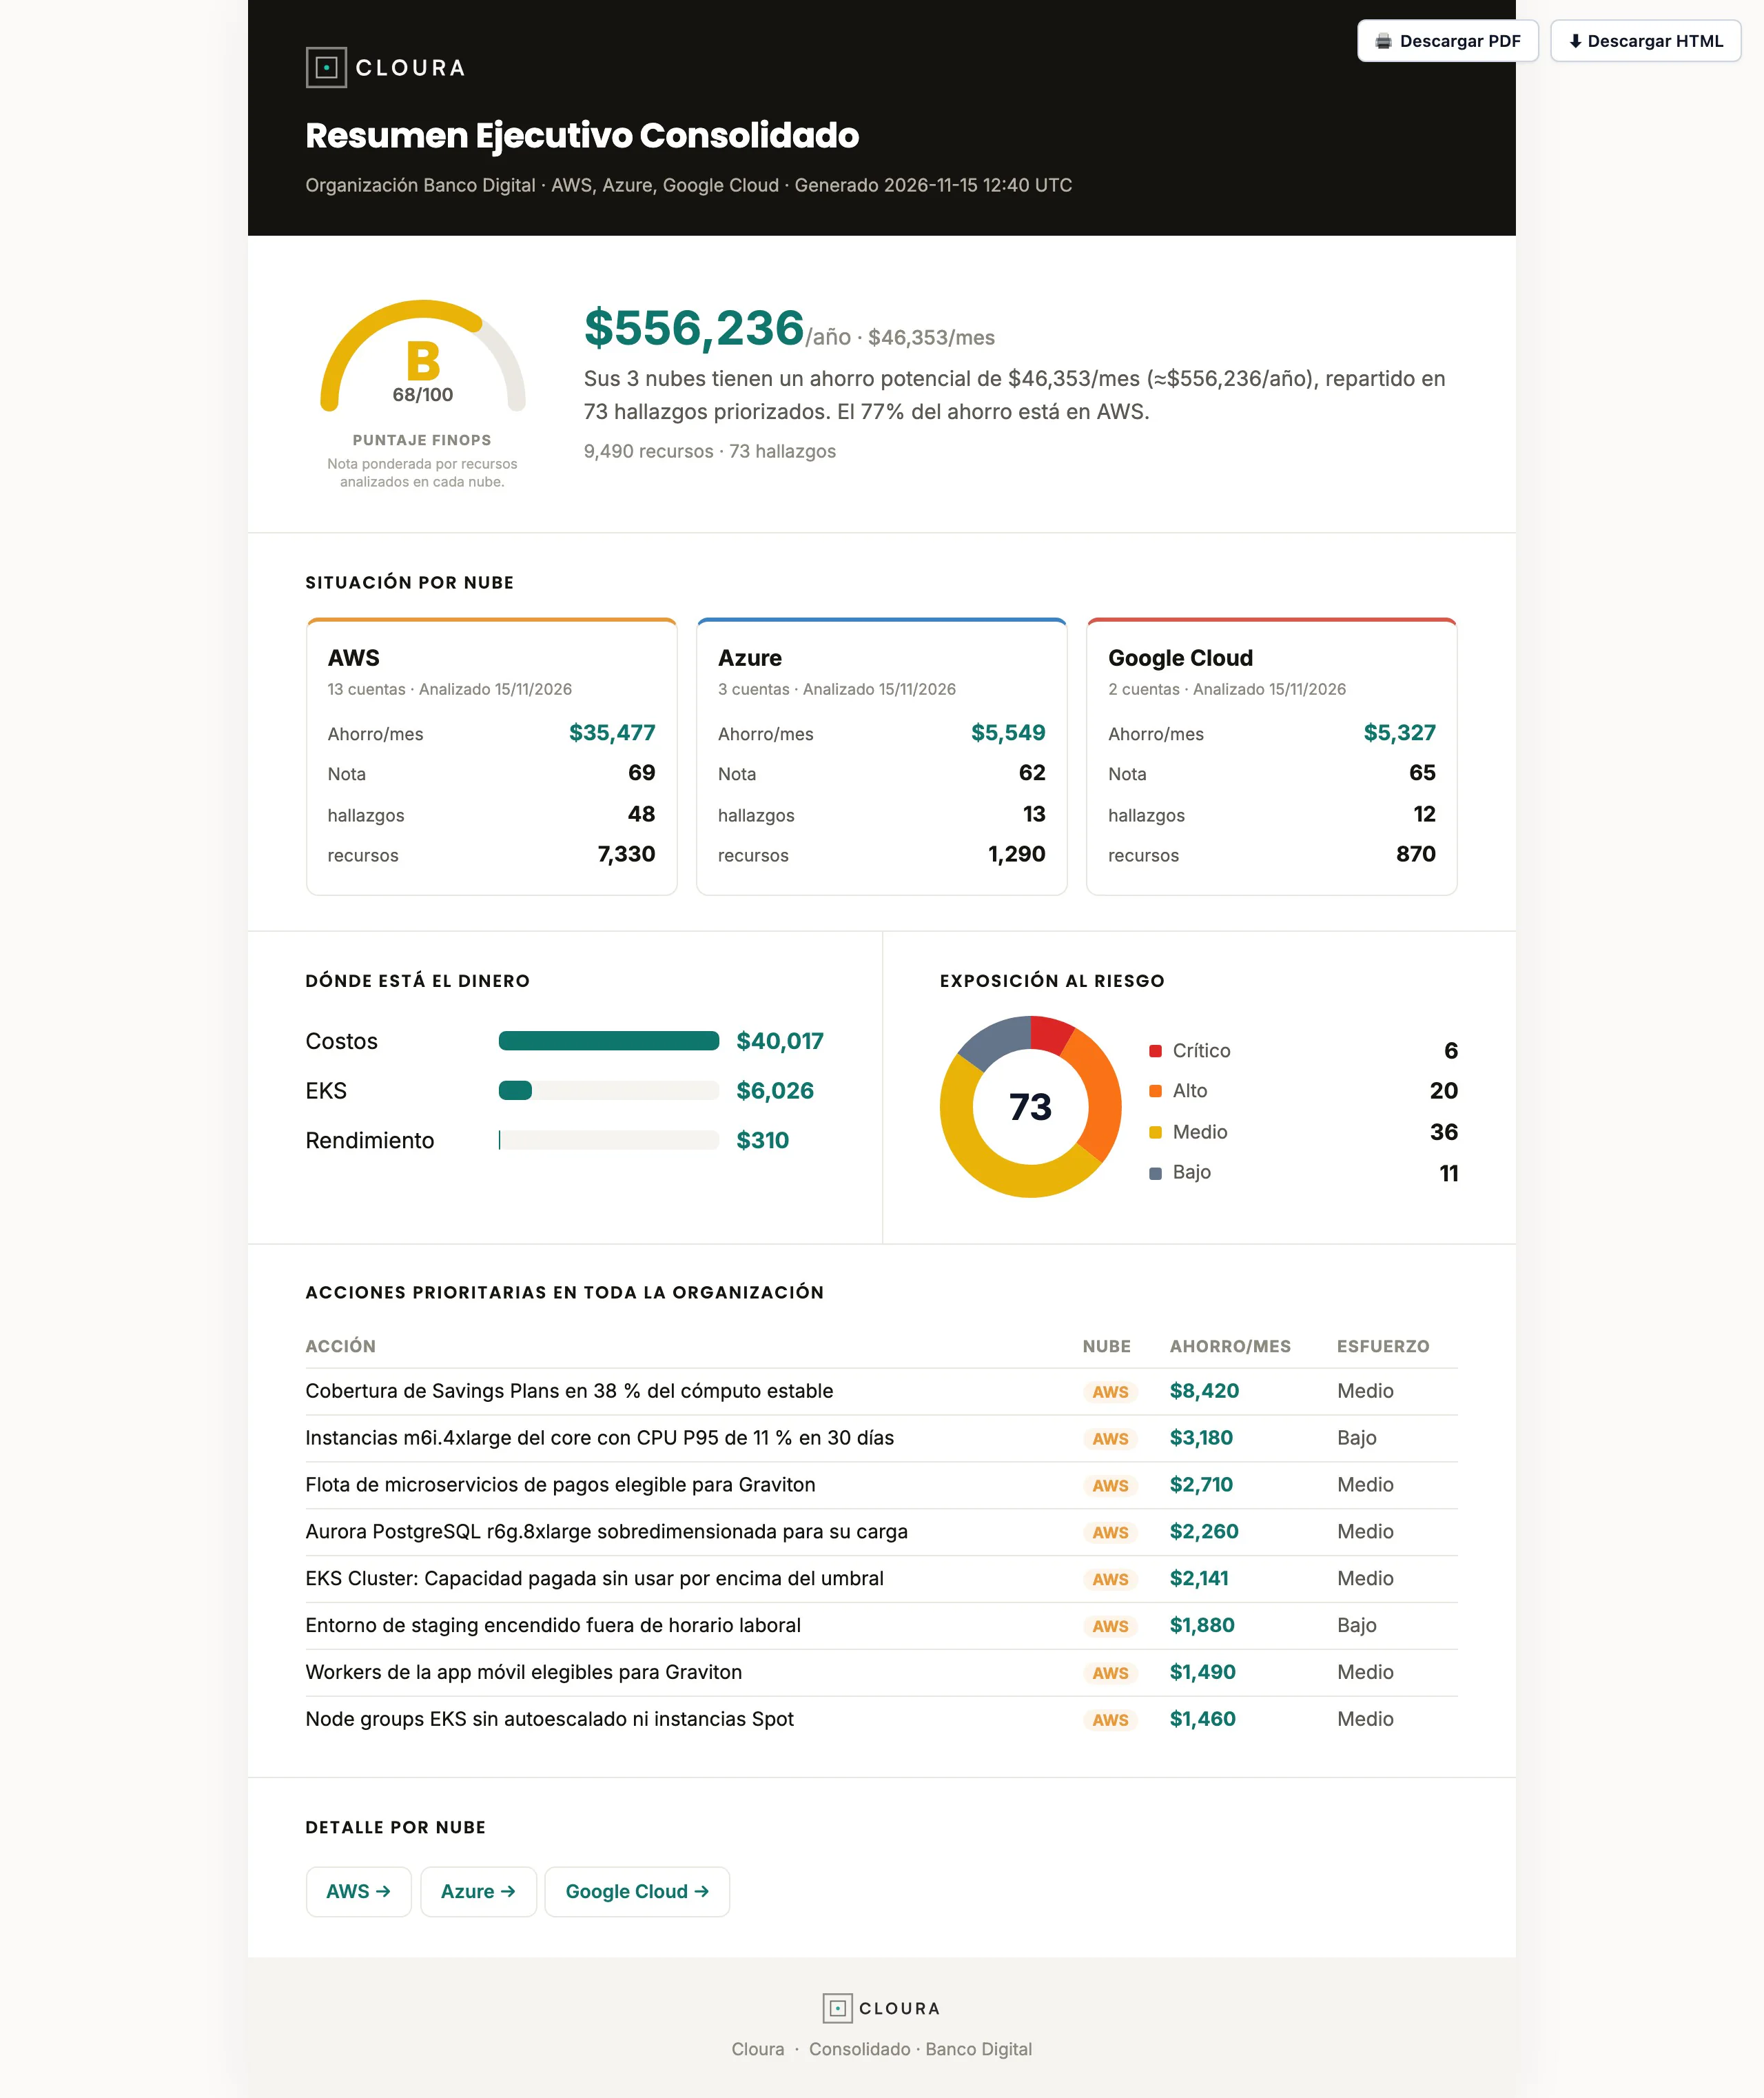
Cada análise gera dois relatórios: um one-pager executivo para a diretoria e um detalhado para a equipe, com economia estimada, impacto, risco e esforço por recomendação. O resumo pode chegar a cada quinzena por e-mail para a equipe.
SEGURANÇA E PRIVACIDADE
A Cloura opera com permissões Read-Only estritamente sobre metadados de configuração, políticas IAM e faturamento. Nunca acessa nem extrai o conteúdo de bancos de dados nem informações de clientes finais.
Uma role de leitura que pode ser revogada a qualquer momento.
Nunca o conteúdo de bancos de dados nem dados de clientes finais.
Regras sobre a configuração real da sua nuvem.
O Fix-as-Code abre um Pull Request para revisão.
No Enterprise, BYOC (Bring Your Own Cloud) ou Self-Hosted dentro da sua VPC (Virtual Private Cloud) ou cluster, com os seus próprios endpoints privados de IA (Amazon Bedrock ou Vertex AI na sua conta).
ADD-ONS
A Cloura é entregue completa desde o primeiro dia. Os add-ons cobrem necessidades específicas: conforme o plano, vêm incluídos ou são contratados à parte, e são ativados no mesmo espaço de trabalho.
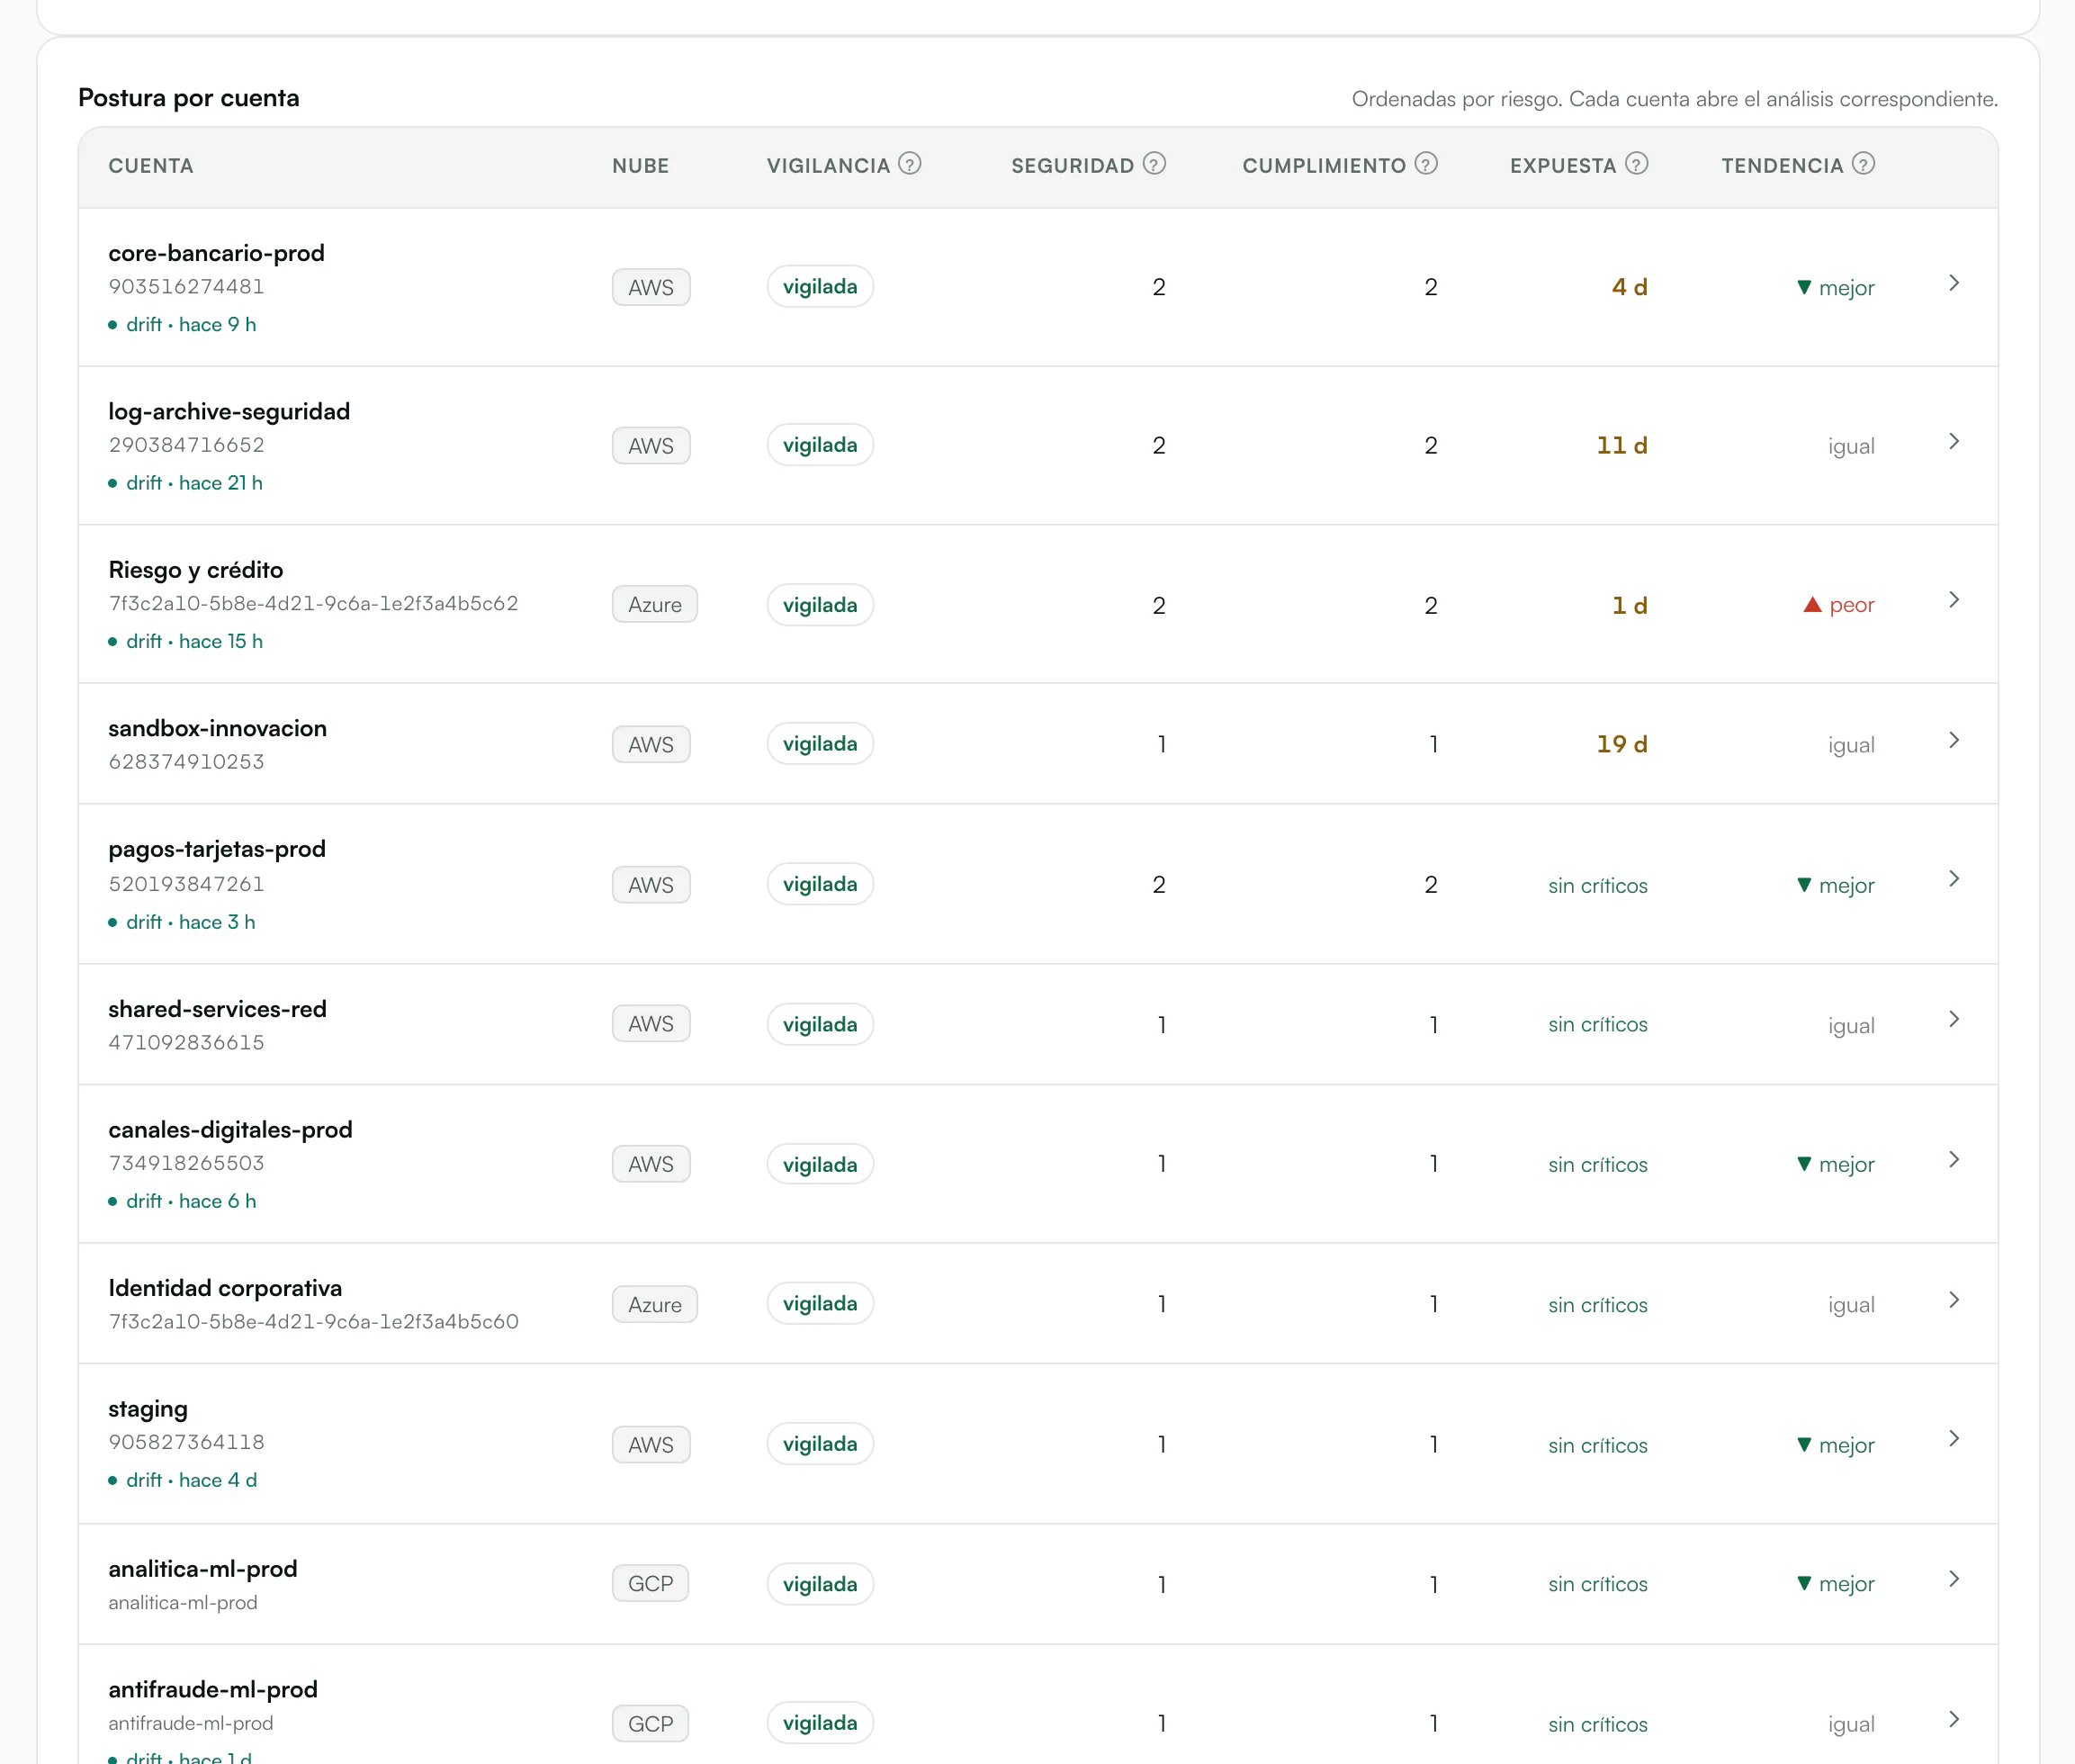
O Core vem incluído em todos os planos: exposição, criptografia e identidades de risco nas três nuvens. O Compliance soma a evidência por padrão (CIS, PCI DSS, NIST) e vem incluído a partir do Scale; o 360 soma a vigilância contínua da postura e vem incluído no Enterprise.
| Capacidade | Growth | Scale | Enterprise |
|---|---|---|---|
| Shield CoreExposição à internet, criptografia ausente e identidades de risco na AWS, no Azure e no GCP, com severidade e passos de correção. | Incluído | Incluído | Incluído |
| Shield ComplianceEvidência por padrão (CIS, PCI DSS, NIST e FSBP na AWS) e drift de configuração com o antes e o depois, exportável para auditoria. | Add-on | Incluído | Incluído |
| Shield 360Tudo do Compliance, mais vigilância contínua que reanalisa quando a configuração muda, postura de toda a organização, tendência e dias de exposição. | Add-on | Add-on | Incluído |
| Custos KubernetesCusto real por cluster nas três nuvens, por namespace e workload na AWS e no Google Cloud, e até o pod na AWS; capacidade ociosa e workloads sem requests. | Add-on | Add-on | Incluído |
PREÇOS
Licenciamento adaptado ao volume da sua infraestrutura (AWS, Azure, GCP) e aos seus requisitos de privacidade e segurança.
01
Quantidade de contas, projetos ou assinaturas conectadas.
02
Da visibilidade contínua e postura Read-Only até a remediação automatizada com Fix-as-Code.
03
SaaS gerenciado pela Cloura ou execução isolada dentro da sua própria nuvem (BYOC / Self-Hosted).
PERFIL IDEAL
Equipes cloud em crescimento
ESCOPO E CONTAS
Até 5 contas cloud
AGENTES IA E REGRAS
Agentes IA base e detecção de economia
REMEDIAÇÃO
Diagnóstico e guias passo a passo
IMPLANTAÇÃO
SaaS Gerenciado
MODELO DE COBRANÇA
Assinatura conforme as contas cloud
RECOMENDADO · TESTE DE 14 DIAS
PERFIL IDEAL
Operações multi-conta avançadas
ESCOPO E CONTAS
Até 20 contas cloud
AGENTES IA E REGRAS
Todos os agentes e regras de segurança · Custos Kubernetes como add-on
REMEDIAÇÃO
Fix-as-Code como Pull Request no GitHub
IMPLANTAÇÃO
SaaS Gerenciado
MODELO DE COBRANÇA
Assinatura conforme as contas cloud
PERFIL IDEAL
Bancos, fintechs e corporações reguladas
ESCOPO E CONTAS
Contas ilimitadas
AGENTES IA E REGRAS
Agentes completos e políticas sob medida
REMEDIAÇÃO
Fix-as-Code com fluxos de aprovação e SLA
IMPLANTAÇÃO
SaaS Dedicado ou BYOC / Self-Hosted
A modalidade BYOC (Bring Your Own Cloud) / Self-Hosted executa os contêineres da Cloura diretamente dentro da sua VPC (Virtual Private Cloud) ou cluster e consome os seus próprios endpoints privados de IA, como Amazon Bedrock ou Vertex AI na sua conta. Assim, os metadados de arquitetura nunca saem do seu perímetro de segurança.
MODELO DE COBRANÇA
Licença anual sob medida
SLA: Service Level Agreement, acordo de nível de serviço.
Teste a Cloura 100% durante 14 dias. Agende uma demo rápida e ative um passe gratuito com todas as funcionalidades (todos os agentes + Fix-as-Code) em modo 100% Read-Only para analisar até 3 contas distribuídas entre AWS, Azure ou GCP.
Toda cotação é preparada sobre o seu ambiente real e se entende líquida de impostos locais.
PERGUNTAS FREQUENTES
Outra dúvida? Escreva para hola@cloura.ai.
Uma role somente leitura em cada conta, assinatura ou projeto. A Cloura lê metadados de configuração, políticas IAM e faturamento; não instala componentes nem modifica recursos, e o acesso pode ser revogado a qualquer momento.
Não. Nunca acessa nem extrai o conteúdo de bancos de dados nem informações de clientes finais.
Não. As correções chegam como código em um Pull Request que a sua equipe revisa e aplica.
AWS, Azure e Google Cloud, juntas ou separadas, com Kubernetes no EKS, AKS e GKE.
Conforme a sua pegada cloud (contas, projetos ou assinaturas), a profundidade operacional (da visibilidade contínua ao Fix-as-Code) e a arquitetura de implantação (SaaS gerenciado ou BYOC / Self-Hosted). Cada cotação é preparada sobre o seu ambiente real e se entende líquida de impostos locais.
Todas as capacidades do plano Scale —todos os agentes e Fix-as-Code— em modo Read-Only, para até 3 contas na AWS, no Azure ou no GCP e 6 análises. Os add-ons são ativados na própria plataforma, sem custo durante o teste. O teste é ativado ao final de uma demo breve.
Sim, no Enterprise: BYOC / Self-Hosted dentro da sua VPC ou cluster, com os seus próprios endpoints privados de IA.
Vídeo disponível em breve
Enquanto isso, podemos mostrar a Cloura em uma sessão ao vivo.
Solicitar demo